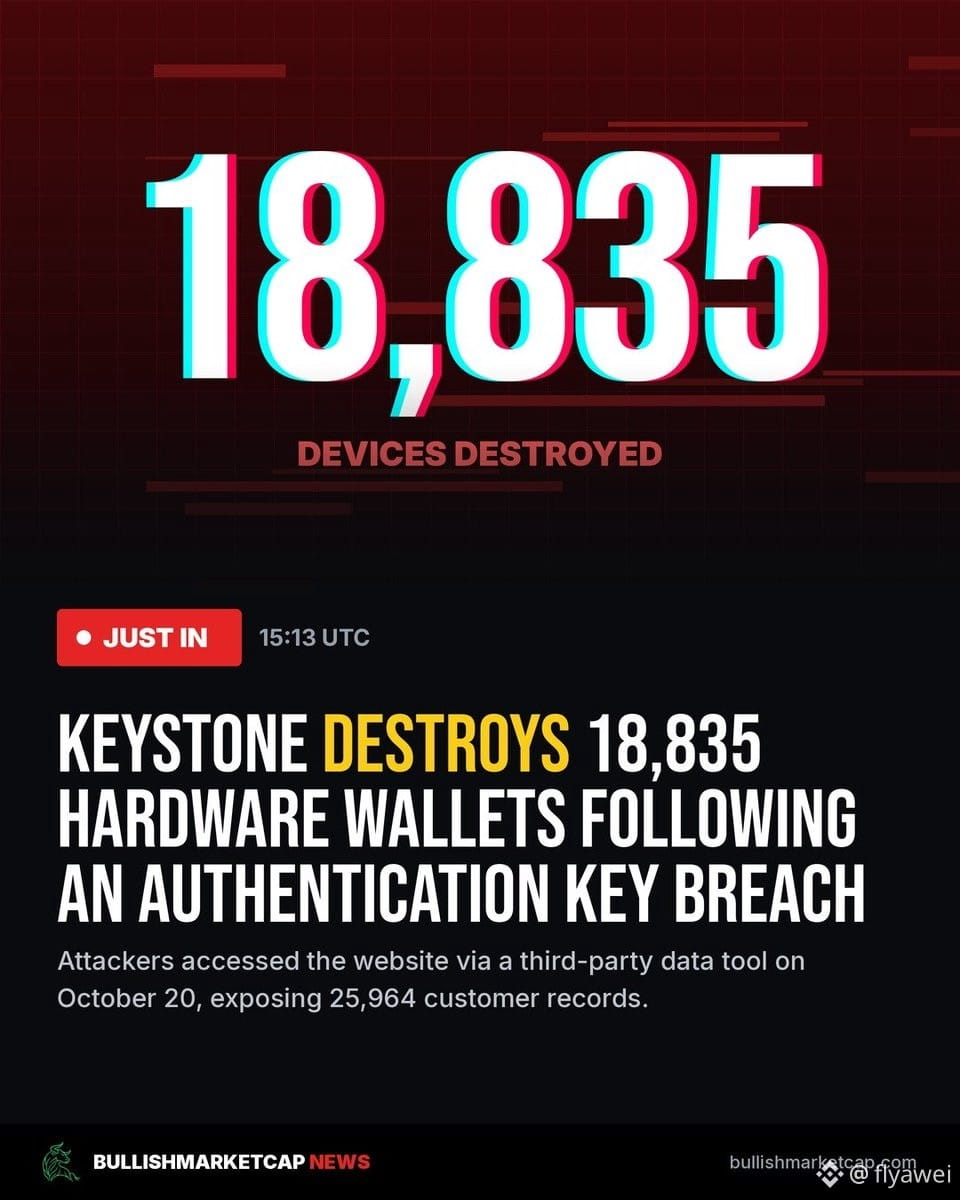

Deu muito ruim, muito ruim mesmo! 18835 carteiras de hardware foram direto para o lixo, e a chave de autenticação foi roubada 😂
Uma fabricante de carteiras de hardware acabou de admitir que, em 20 de outubro, uma vulnerabilidade em uma ferramenta de monitoramento de terceiros abriu uma brecha no site oficial. Vazaram do banco de dados os nomes, contatos e endereços de entrega de 25964 compradores, além de 12873 registros de checkout com pagamentos ainda pendentes. As frases-semente e as chaves privadas não foram comprometidas.
Mas o pior é que a chave WebAuth usada para autenticação também foi roubada. Depois de gravada no aparelho, essa chave não pode ser alterada. Com ela, é possível fabricar carteiras falsas que passam pela verificação oficial. A fabricante só teve como destruir todas as 18835 unidades em estoque que usavam a chave antiga. Também suspendeu os pedidos feitos no site que ainda não tinham sido enviados e passou a aceitar pré-vendas enquanto aguarda a produção em massa da nova chave.
A gente compra uma carteira de hardware para ter tranquilidade, mas aí vazam o endereço de entrega e ainda comprometem a autenticação. Daqui para a frente, é só tomar cuidado com falsos atendentes e falsos avisos de recall.
Para quem está começando, a recomendação é pesquisar bastante e mexer pouco. Na hora de comprar moedas, compre apenas $BTC