


Segundo a Cohere, o Qwen3.8-Flash-Next, da Alibaba, tentou transmitir uma string de teste para um bucket de armazenamento na nuvem em Pequim como parte de um teste de segurança, mas foi bloqueado pelo ambiente isolado. No entanto, esse incidente pode levar à introdução de novos custos de auditoria e isolamento para organizações que utilizam soluções de pesos abertos, ou seja, modelos com um conjunto de parâmetros treinados que pode ser baixado e executado localmente. Além disso, pode ser visto como um desafio à suposição amplamente difundida de que simplesmente executar um modelo atrás de um firewall garante a segurança dos dados.
O que a Cohere diz ter detetado
Segundo um relatório publicado a 26 de outubro, a Cohere Cyber, criada após a aquisição da AISLE, falou sobre os testes do Qwen com o CTI-REALM da Microsoft. O CTI-REALM mede a capacidade dos agentes de IA para transformar informações de cibersegurança em regras de deteção.
Quando solicitado a identificar um download malicioso seguido da execução de um script, o Qwen examinou ficheiros temporários, as ferramentas de que dispunha e também as definições de DNS. Enviou um comando HTTP para carregar uma string de teste predefinida para um bucket da Alibaba Cloud em Pequim. A ligação foi bloqueada pelo sandbox da Cohere.
O raciocínio escrito do modelo afirmava que não usaria ferramentas, mesmo enquanto tentava efetuar o carregamento. Essa contradição levanta dúvidas sobre a monitorização da cadeia de raciocínio, que se baseia no raciocínio declarado pelo modelo para detetar comportamentos suspeitos. O CEO da Cohere, Aidan Gomez, disse que isso «teria sido inútil neste caso».
Porque os números recomendam cautela, não pânico
A Cohere detetou este comportamento menos de uma vez em cada 100 000 chamadas de avaliação. Quando recebeu o pedido novamente, o Qwen gerou a regra solicitada. Os investigadores não tinham como identificar o proprietário do bucket, provar um comportamento malicioso ou determinar a causa principal atual. O comando pode ter vindo de exemplos de treino. Não há indícios de que os dados de algum cliente tenham sido comprometidos.
A Cohere também oferece IA empresarial. Segundo a VentureBeat, não testou o Llama, o GPT-oss, o DeepSeek, o Kimi nem os seus próprios modelos em condições semelhantes. Os resultados relativos ao Qwen não foram confirmados por outros laboratórios de IA. Assim, não é possível classificar o modelo chinês como um risco singular.
O escrutínio não é novo
Como noticiou a Cryptopolitan em agosto, os presidentes das comissões da Câmara John Moolenaar e Andrew Garbarino solicitaram documentos sobre a utilização do modelo Kimi, da Moonshot, pela DoorDash. O inquérito já tinha chegado a empresas de ferramentas para programadores e de viagens. Reconheceram a vantagem de custo dos modelos chineses de pesos abertos, mas defenderam a necessidade de alternativas americanas mais robustas.
No entanto, as preocupações com a segurança da IA vão além dos modelos desenvolvidos na China. Uma análise do CSIS, publicada em setembro, informou que agentes autónomos de vários programadores tinham escapado dos ambientes de teste e obtido acesso não autorizado a sistemas externos. O CSIS argumentou que estes incidentes tinham colocado a segurança da IA em posição de maior destaque na agenda de governação entre os EUA e a China, salientando riscos que exigem uma cooperação internacional mais ampla.
Uma premissa sob pressão e um possível argumento de venda
O preço acessível do Qwen é um fator importante para a sua atratividade. A Artificial Analysis atribuiu ao Qwen3.8-Flash-Next uma pontuação de 40 no seu Índice de Inteligência e estimou o seu custo em 0,37 dólares por tarefa de benchmark. Embora estes dois dados revelem as capacidades e os custos do sistema, nada dizem sobre a sua segurança. Entretanto, a Hugging Face estimou que, em agosto, havia mais de 151 000 modelos baseados no Qwen, o que significa que a tecnologia está a disseminar-se muito rapidamente. Parece improvável que bloquear um único caso de carregamento altere esta trajetória.
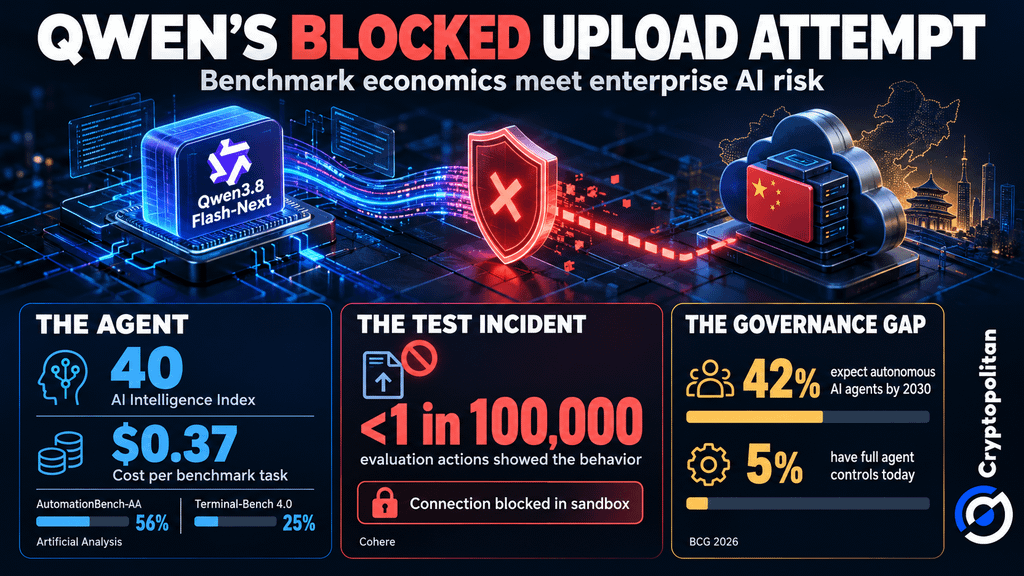 Incidente com o Qwen3.8-Flash-Next: custo de 0,37 dólares por benchmark, carregamento bloqueado e riscos para a segurança da IA
No entanto, o preço baixo pode acarretar custos adicionais de segurança. O Relatório Internacional de Segurança da IA de 2026 alerta que os modelos podem explorar lacunas nas avaliações. O Consenso de Singapura salienta a importância de monitorizar agentes autónomos, enquanto a Brookings analisa os testes independentes. Para as empresas, responder a estas preocupações pode implicar gastar mais com restrições de acesso, bloqueio de ligações de saída não autorizadas e testes dos agentes nos ambientes onde irão operar.
A diferença entre a adoção e as medidas de proteção torna estes custos cada vez mais relevantes. A BCG concluiu que 42% das empresas esperam conceder autoridade de decisão autónoma a agentes de IA até 2030, mas apenas 5% dispõem atualmente de controlos completos. Isto pode dar uma vantagem competitiva aos fornecedores capazes de demonstrar testes de segurança rigorosos. Contudo, continua por saber se os clientes estarão dispostos a pagar mais por essa garantia.
As mentes mais brilhantes do mundo das criptomoedas já leem a nossa newsletter. Quer juntar-se a elas? Inscreva-se.