


Fórum de mensagens de agentes de IA criado para salvar o fork Glamsterdam
A segunda e última testnet do hard fork Glamsterdam do Ethereum foi cancelada esta semana, depois que a ChainSecurity encontrou vulnerabilidades em duas Propostas de Melhoria do Ethereum relacionadas à escalabilidade do gás, que poderiam causar sérios problemas para pelo menos 13 contratos DeFi.
Os bugs estavam relacionados às EIP-8037/8038 e faziam com que contratos que dependem do comportamento atual do gás parassem de funcionar quando uma chamada ficava sem gás. Tudo isso é bastante técnico e complicado, mas, em resumo, um invasor poderia ter explorado as vulnerabilidades resultantes.
Não se espera que o ensaio geral da testnet do hard fork em Hoodi seja reagendado até que todos os efeitos secundários do fork tenham sido devidamente simulados. Num artigo publicado hoje no X, Derek Chiang, da Ethlabs, observou que os problemas foram detetados muito tarde no processo, o que está longe de ser ideal, «fazendo com que todos corressem para lidar com as consequências».
«No futuro, os criadores de protocolos fariam bem em analisar de forma muito mais aprofundada as potenciais falhas que as suas atualizações possam introduzir, e fazê-lo muito mais cedo no processo.»
Chiang afirma que dois investigadores da Ethlabs e da Ethereum Foundation tinham, de forma independente, criado vários agentes de IA para analisar contratos à procura de vulnerabilidades. Quando perceberam que estavam a usar a mesma estratégia, «criaram um fórum para os seus agentes, sob a forma de um repositório no GitHub», para coordenar o trabalho.
Observou as semelhanças com o ataque à OpenAI <\u003e Hugging Face, em que agentes maliciosos tinham criado um fórum para coordenar os ataques. «Pois bem, afinal o mesmo padrão também é útil para os agentes do bem», afirmou. O exercício foi tão bem-sucedido na deteção de potenciais problemas que foi criado um segundo fórum para analisar os efeitos da EIP-8198, também conhecida como «Quick Slots», proposta para o hard fork Hegota seguinte.
Site Steal My Bitcoin é pirateado com sucesso
Atualizado a 26 de outubro, às 00h10 UTC, com o resultado do desafio.
Um site que desafiava os utilizadores a «roubar a minha Bitcoin» explorando vulnerabilidades não corrigidas do PHP2Shell foi pirateado com sucesso em menos de um dia. O proprietário do site escondeu a chave de uma carteira de Bitcoin avaliada em cerca de 2000 dólares, acessível à conta de utilizador do PHP através de um binário chamado print-flag.
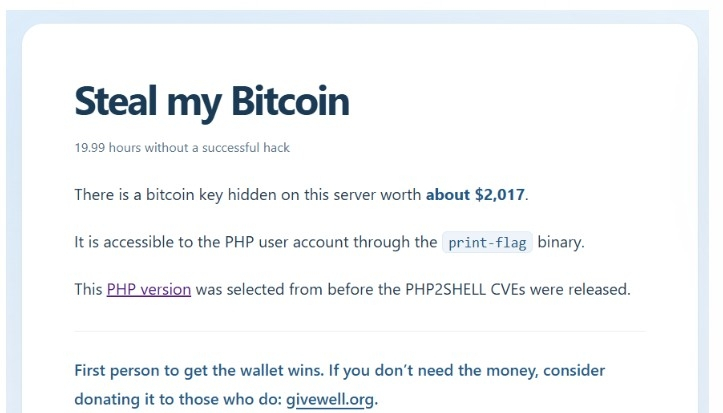
Fonte: StealMyBitcoin
O site suscitou enorme interesse e ficou temporariamente indisponível várias vezes devido ao tráfego intenso e às tentativas de exploração.
O desafio foi resolvido por KillerBoi, que conseguiu extrair a chave privada — porém, numa reviravolta, a chave não permitia aceder ao endereço da carteira apresentado no site. O organizador do desafio, James Pavur, reconheceu que se tratava de um erro e afirmou que os fundos seriam transferidos.
O fundador da WordFence, Mark Maunder, afirmou que, apesar de a chave ter sido extraída em menos de um dia: «Esta é, de longe, a melhor explicação que verá sobre a dificuldade de explorar o #php2shell. O autor teve de provocar uma condição precisa de corrupção de memória, revelar endereços de memória internos, contornar o ASLR, fazer engenharia reversa das estruturas de memória internas do PHP, falsificar estruturas para sequestrar a execução e ter em conta diferenças entre compilações do PHP, o comportamento dos processos de trabalho e a temporização.»
O PHP é uma linguagem de programação amplamente utilizada para criar sites e aplicações Web, incluindo sistemas de gestão de conteúdos. Na quarta-feira, agências governamentais e outras organizações nos Países Baixos, na Austrália, no Japão, na Finlândia e noutros locais retiraram preventivamente de funcionamento sites essenciais, enquanto eram desenvolvidas correções de emergência para duas vulnerabilidades críticas relacionadas. As falhas poderiam permitir que atacantes não autenticados executassem código nos servidores afetados sem iniciar sessão.
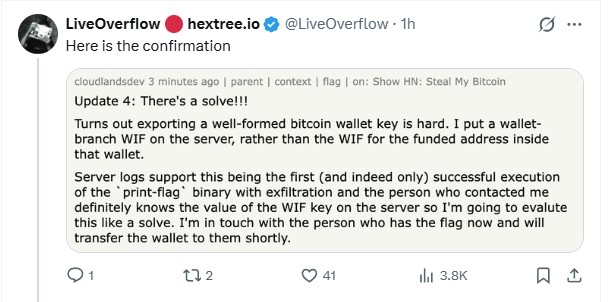 Alpenglow da Solana entra em funcionamento na mainnet
A primeira grande atualização do mecanismo de consenso da Solana, Alpenglow, entrou em funcionamento na mainnet por volta das 13h54 UTC de quarta-feira, segundo o painel Alpenglow da Solana Foundation.
A Anza, empresa de desenvolvimento do Agave, afirmou que o tempo necessário para uma transação ser finalizada caiu de cerca de 12,8 segundos para aproximadamente 150 milissegundos. Após a atualização, a atividade DeFi manteve-se estável ou caiu ligeiramente — mas ainda é cedo.
A primeira fase da atualização, Votor, substitui o mecanismo atual de votação e finalização por votação direta dos validadores e um sistema baseado em certificados, o que deverá reduzir em cerca de 60% o número de transações apresentado como indicador principal. Uma fase posterior introduzirá o Rotor, um novo protocolo de distribuição de dados de blocos destinado a substituir o Turbine.
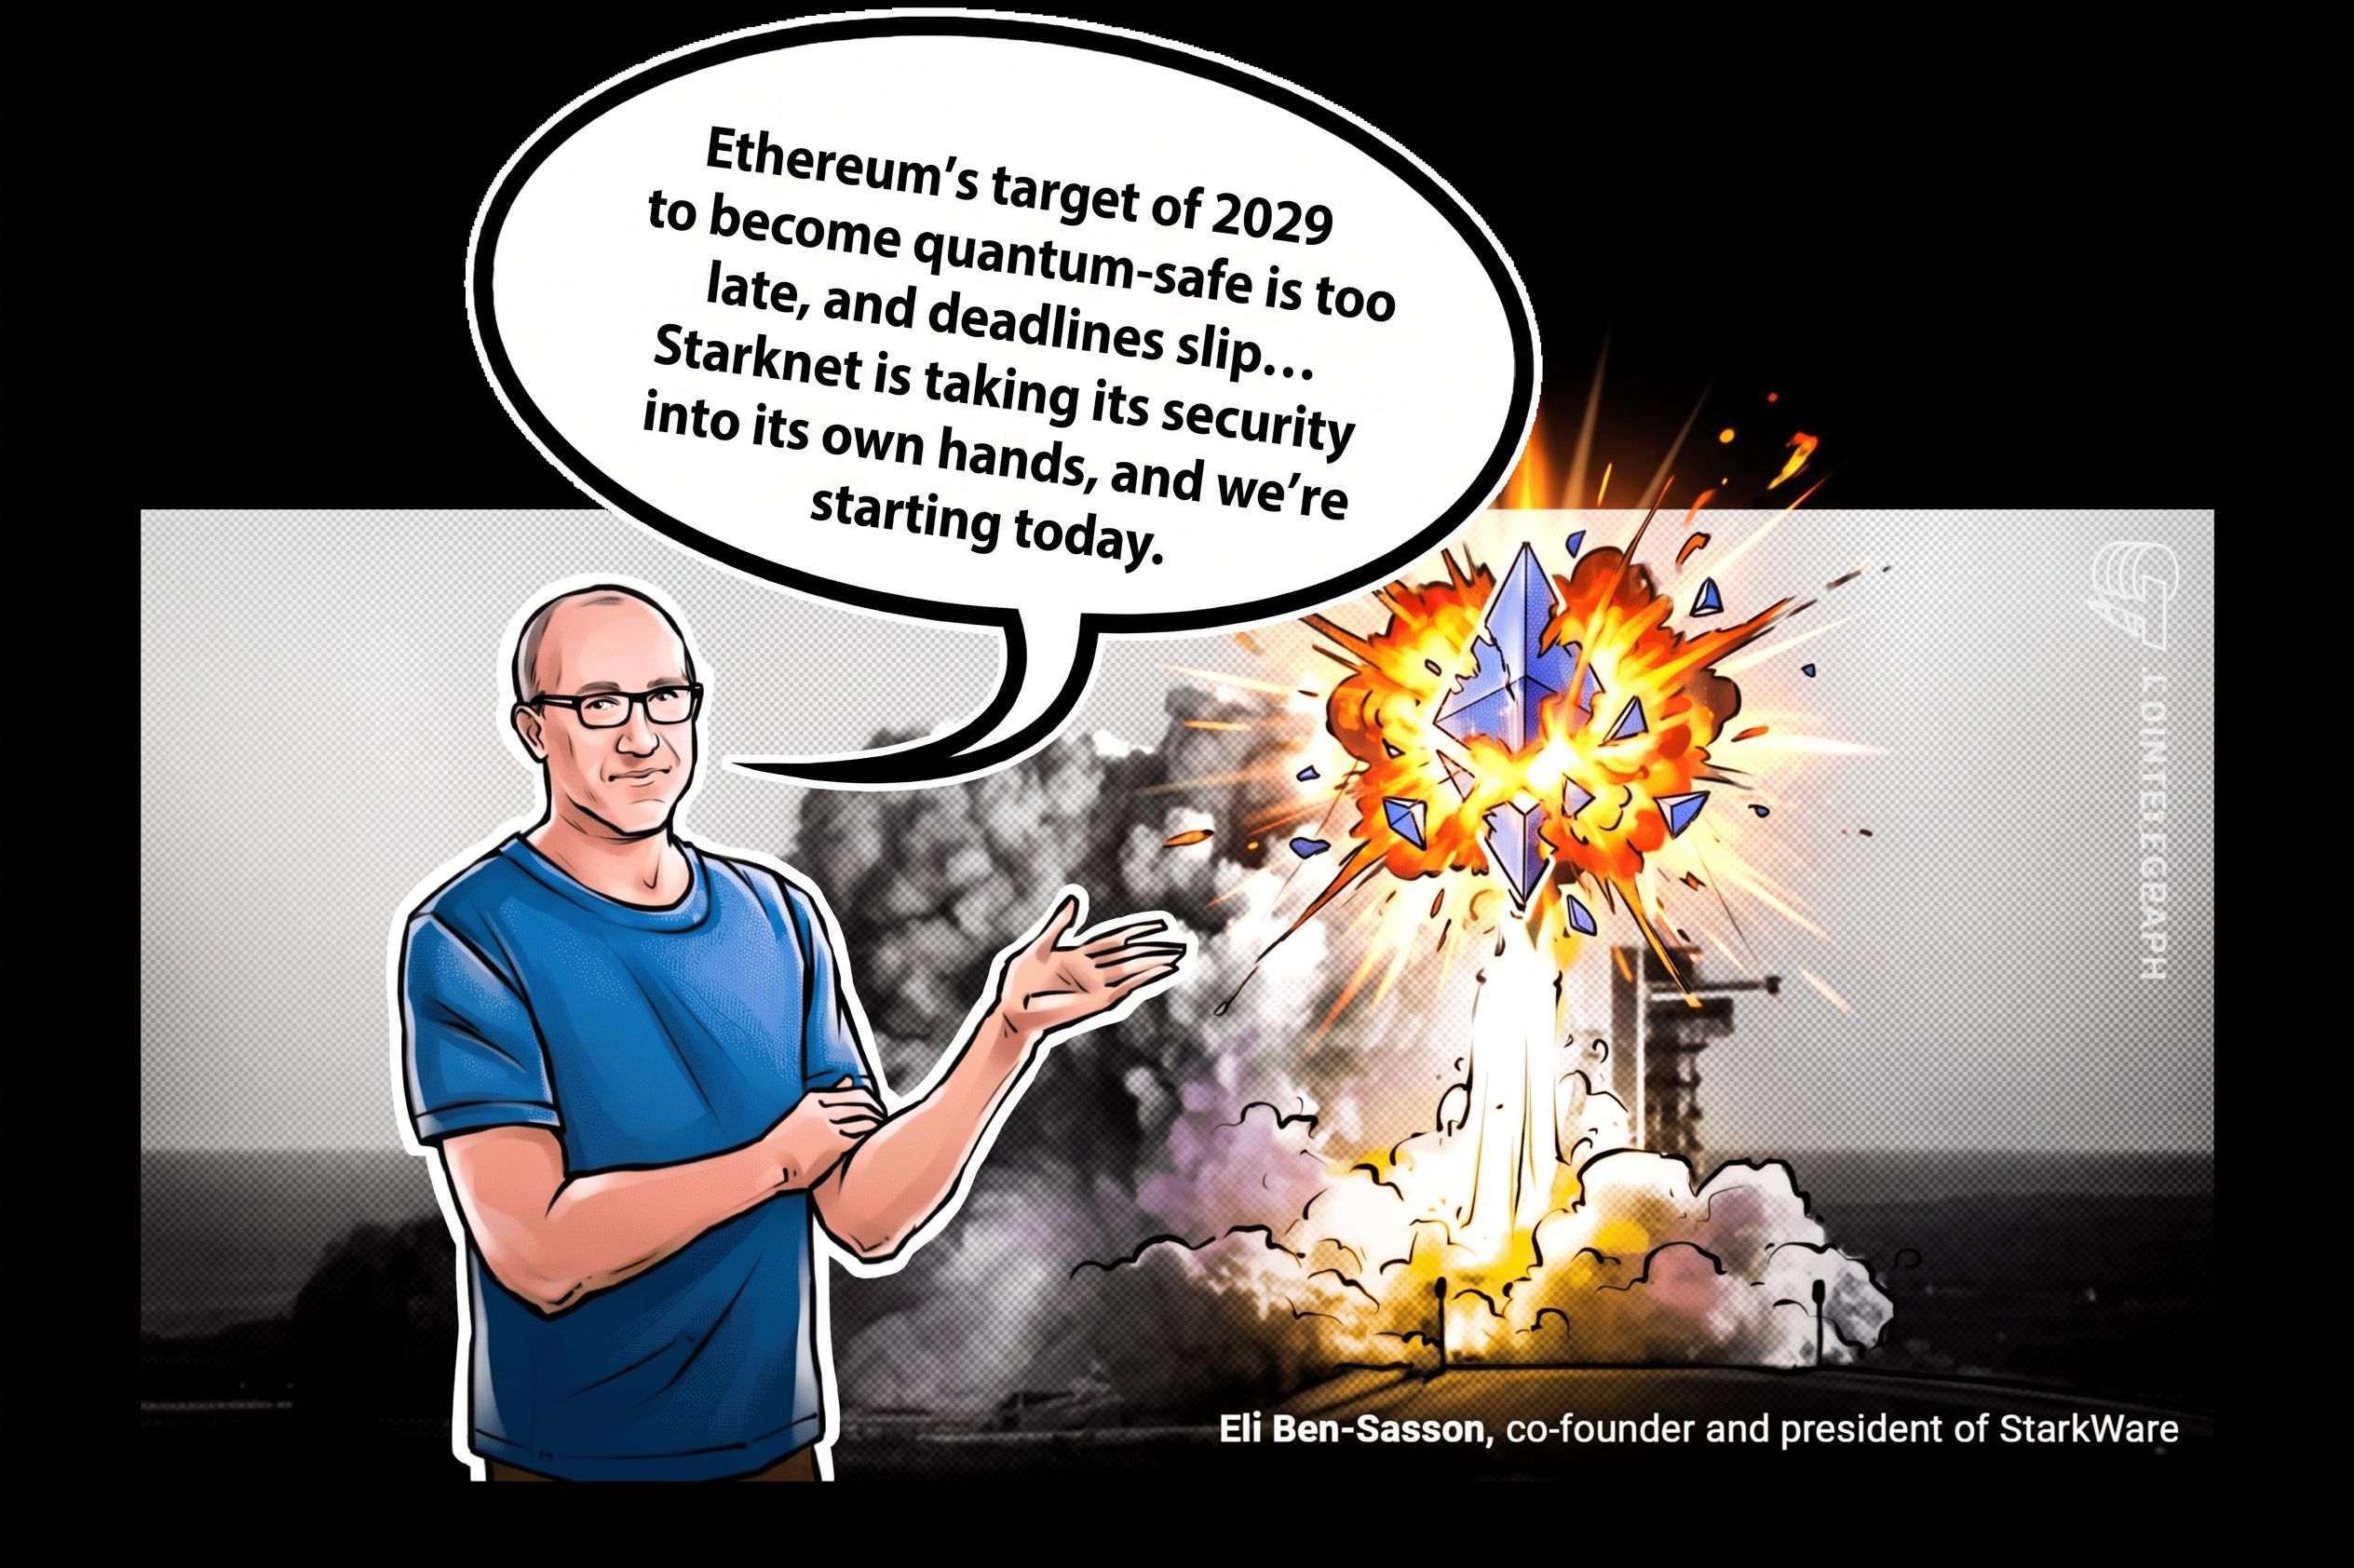
 Starknet vota a favor de iniciar os trabalhos para se tornar uma L1 pós-quântica
A comunidade da Starknet votou a favor de investigar a possibilidade de se tornar uma blockchain independente de camada 1, resistente à computação quântica.
A votação de governação, que decorreu durante sete dias, contou com cerca de 3200 votos, e 93,52% do poder de voto apoiou a transição.
A mudança propriamente dita exigiria uma votação de governação separada e vinculativa. Por enquanto, a Starknet continuará a funcionar como uma rede de camada 2 da Ethereum.
«Estamos a começar a trabalhar num documento técnico antes mesmo do início do fim de semana e esperamos publicar um rascunho para consulta pública em novembro», disse à Cointelegraph o CEO da StarkWare, Eli Ben-Sasson. A Starknet registou a maior queda entre as 100 principais moedas nesta semana, perdendo um quarto do seu valor.
Fonte: Cointelegraph
Senador dos EUA investiga a Tether após alegado acordo com antigo conselheiro de Trump para criptomoedas
O senador Richard Blumenthal — o principal democrata da subcomissão de investigações do Senado — pediu informações ao CEO da Tether, Paolo Ardoino, depois de o Wall Street Journal noticiar que a empresa de stablecoins tinha fechado um acordo de 6,3 milhões de dólares com uma empresa de marketing cofundada por Bo Hines, antigo conselheiro da Casa Branca para criptomoedas.
Numa carta enviada na quinta-feira a Ardoino, o legislador do Connecticut afirmou que a Subcomissão Permanente de Investigações do Senado exigiu «registos e informações relacionados com contratos, pagamentos, comunicações e atividades de lobbying» sobre o acordo. O político acredita que este poderá violar regras relativas à ética, à corrupção e ao lobbying. A Tether afirma que uma investigação externa «não encontrou provas de irregularidades».
Vencedores e perdedores
No final da semana, a Bitcoin (BTC) desce 1,2%, para 80 549 dólares; a Ethereum (ETH) desce 1,9%, para 2343 dólares; e a XRP (XRP) sobe 0,9%, para 1,20 dólares. A capitalização total do mercado é de 2,68 biliões de dólares, segundo a CoinMarketCap.
Entre as 100 maiores criptomoedas, as três altcoins com melhor desempenho da semana são a MemeCore (M), com uma valorização de 24,4%; a Venice Token (VVV), com 14,8%; e a Ethena (ENA), com 14,1%.
As três altcoins com pior desempenho da semana são a Starknet (STRK), que caiu 24,9%; a Aerodrome Finance (AERO), que caiu 12,5%; e a Sei (SEI), que caiu 12,5%.
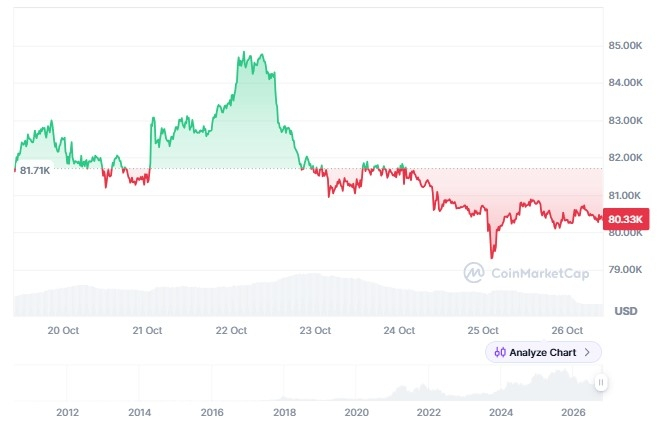
Gráfico semanal da Bitcoin. Fonte: CoinMarketCap
Previsão da semana
JPMorgan prevê que a Bitcoin supere as ações dos EUA e o ouro na próxima década
A JPMorgan Asset Management prevê que a Bitcoin (BTC) terá um desempenho superior ao das ações e do ouro na próxima década, mas alerta que a sua volatilidade a torna, por enquanto, inadequada para diversificar carteiras.
Na segunda-feira, a JPMorgan publicou o seu relatório de pressupostos para os mercados de capitais a longo prazo de 2027, prevendo um retorno anualizado de 10% para a Bitcoin, em comparação com 7,5% para as ações de grande capitalização dos EUA e 5,5% para o ouro.
«Neste momento, não defendemos a Bitcoin como instrumento de diversificação de carteiras, devido à instabilidade das suas correlações de mercado», afirmou o relatório. «Vemos a Bitcoin como um ativo especulativo e uma proteção contra a flexibilização monetária.»
Principais notícias FUD da semana
Procuradora-geral de Nova Iorque exige 1,37 mil milhões de dólares aos fundadores da NovaTech por esquema Ponzi
A procuradora-geral de Nova Iorque, Letitia James, pediu a um tribunal que ordene aos fundadores da plataforma falida de negociação de criptomoedas e forex NovaTech, Cynthia e Eddy Petion, e a empresas associadas que paguem 1,37 mil milhões de dólares pelo esquema Ponzi.
Mais de 11 000 nova-iorquinos perderam dezenas de milhões de dólares através da NovaTech e de um esquema anterior de mineração de criptomoedas, a AWS Mining, afirmou o gabinete da procuradora-geral. A queixa alegava que os promotores visaram comunidades haitianas e outras comunidades imigrantes através de grupos de oração, redes sociais e WhatsApp, prometendo rendimentos elevados e bónus por recrutamento.
Bitcoin Core altera política de segurança à medida que a IA facilita a deteção de erros
O Bitcoin Core está a mudar a forma como lida com vulnerabilidades de segurança, devido à rapidez com que os grandes modelos de linguagem conseguem detetar falhas de software.
O programador do Bitcoin Core Antoine Poinsot afirmou que, no passado, as vulnerabilidades eram geralmente mantidas sob longos períodos de embargo de divulgação, para dar aos utilizadores tempo para atualizar o software antes de os detalhes se tornarem públicos.
No entanto, Poinsot afirmou que os LLM tornaram algumas falhas tão fáceis de redescobrir que adiar as correções oferece pouca proteção.
«O período de embargo pouco consegue, além de atrasar a disponibilização de uma versão corrigida», afirmou Poinsot. «Por isso, estamos a atualizar a nossa política de divulgação para ter isso em conta.»
Pentágono proíbe forças dos EUA de usar informações militares para apostar em mercados de previsão
O secretário da Defesa dos EUA, Pete Hegseth, proibiu todo o pessoal do Pentágono de usar informações não divulgadas para fazer apostas sobre futuras operações militares, incluindo em plataformas de mercados de previsão como a Kalshi e a Polymarket.
Num memorando enviado na terça-feira a altos responsáveis do Pentágono e das agências de defesa, Hegseth afirmou que todo o pessoal do Departamento da Guerra está proibido de realizar transações financeiras com informações não públicas. A proibição abrange tanto informações classificadas como não classificadas.
Destaques da revista da semana
5 alternativas à Ledger para guardar a sua Bitcoin
As carteiras de hardware não são a única forma de proteger as suas criptomoedas, mas, dos ETF e das passkeys às contas multisig, cada alternativa tem os seus próprios riscos e compromissos.
 Os agentes podem negociar 24 horas por dia — mas Yat Siu alerta que pode perder o acesso a qualquer momento
O presidente da Animoca Brands explica que os agentes de IA podem fazer transações enquanto dorme, mas os utilizadores precisam de se preparar para o dia em que perderem o acesso aos bots.