

Um hacker roubou 9.408 $SOL explorando uma vulnerabilidade em software de terceiros
Bloom — um bot de negociação de criptomoedas baseado no Telegram que oferece suporte às redes Solana e Ethereum Virtual Machine (EVM) — sofreu uma violação de segurança em 26 de outubro de 2026, fazendo com que aproximadamente 9.408 $SOL desaparecessem das carteiras dos usuários
De acordo com a investigação oficial da Bloom, o valor das criptomoedas roubadas foi de aproximadamente 947 000 dólares, embora as estimativas preliminares baseadas na análise da blockchain apontassem para prejuízos mais próximos de 954 000 dólares.
A conta de monitorização da blockchain Onchain Lens registou transferências suspeitas, e a Onchain Alert informou que o invasor concentrou os fundos roubados numa carteira que, presumivelmente, era usada para drenar fundos. A Onchain Alert alertou no X:
«O hacker retirou 9 408 SOL de 49 vítimas para uma das suas carteiras de drenagem [wallets]; o valor final pode acabar por ser muito superior».
A conta de monitorização apurou que o maior levantamento individual foi de 1 636 $SOL , no valor aproximado de 166 000 dólares. As primeiras notícias indicavam que o invasor visava sobretudo os saldos de $SOL, deixando intactos alguns saldos de stablecoin $USDC DC.
Bloom confirma nove vítimas e exclui o roubo de chaves privadas
As primeiras notícias apontavam para 49 vítimas distintas. No decorrer da investigação, a Bloom reduziu esse número para nove utilizadores, que controlavam 49 endereços de carteira afetados. A empresa identificou como ponto de entrada do ataque uma vulnerabilidade sofisticada que permitia a execução remota de código (RCE), associada a um módulo de software de terceiros.
A Bloom declarou no X:
«Nenhuma chave privada foi comprometida, as carteiras não afetadas estão seguras e todos os utilizadores afetados serão totalmente reembolsados pela Bloom».
Esta é uma distinção importante, uma vez que uma exploração de RCE pode permitir que um invasor manipule um ambiente de software comprometido sem extrair diretamente as chaves privadas dos utilizadores. No entanto, a Bloom não divulgou publicamente o mecanismo exato utilizado para autorizar as transferências não autorizadas.
Como medida de precaução, a empresa desativou temporariamente os serviços e encaminhou os clientes afetados para os seus canais de suporte.
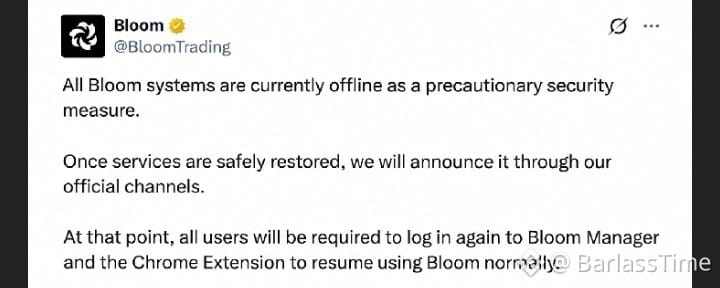
«De momento, todos os sistemas da Bloom estão offline como medida de precaução. Assim que os serviços forem restaurados em segurança, faremos um anúncio através dos nossos canais oficiais. Depois disso, todos os utilizadores terão de iniciar novamente sessão no Bloom Manager e na extensão do Chrome para retomar a utilização normal da Bloom. Agradecemos a vossa paciência e compreensão», afirmou a equipa numa publicação no X.
Bloom promete compensação de 100% enquanto a investigação continua
Em vez de deixar os clientes a lidar sozinhos com as perdas, a Bloom prometeu assumir todos os custos. A empresa declarou:
«A Bloom reembolsará integralmente 100% dos fundos roubados diretamente para carteiras seguras indicadas pelos utilizadores afetados».
A Bloom salientou que também está a rastrear as criptomoedas roubadas, a investigar formas de as congelar e recuperar e a tentar identificar o invasor. A declaração destaca que a equipa desenvolve software desde 2018 e opera nos mercados de criptomoedas desde 2021. Os clientes afetados foram aconselhados a transferir os ativos restantes para carteiras recém-criadas.
A Bloom não definiu publicamente um prazo para os reembolsos nem anunciou quando as operações normais serão retomadas. A notícia surge num contexto de aumento de falhas sistémicas, fugas de dados e ataques de hackers no setor das criptomoedas, sendo que muitos apontam o dedo aos sistemas de inteligência artificial (IA).
Esta fuga de fundos levanta uma questão técnica incómoda sobre os bots de negociação que gerem as carteiras dos clientes. Se as chaves privadas continuavam seguras, como é que o software de terceiros comprometido obteve autorização para transferir quase 1 milhão de dólares?