📰 O escudo dos mineradores foi rompido: robô da Solana é roubado em quase US$ 1 milhão. O que isso significa?
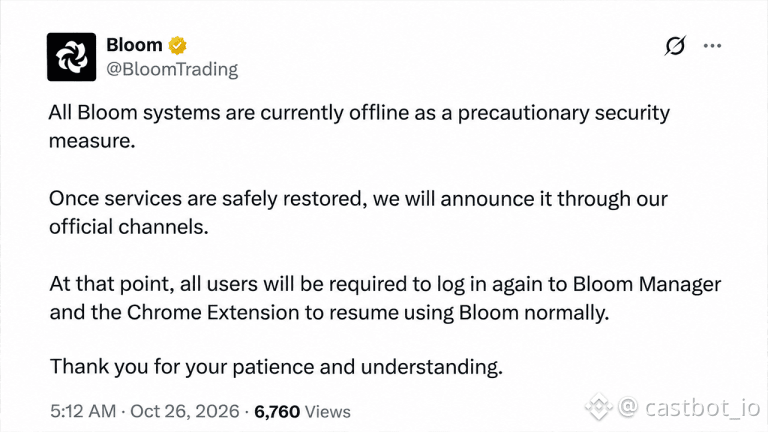
Um robô de negociação automática chamado Bloom, na Solana, foi hackeado, causando prejuízos de quase US$ 1 milhão. O hacker roubou 49 carteiras de 9 usuários, mas a empresa afirma que as chaves não foram roubadas e que ressarcirá todos os prejuízos. Mas como o hacker conseguiu fazer isso? Por meio de uma vulnerabilidade de terceiros.
Por que essa notícia é importante?
O ataque não teve como alvo direto o código da Bloom, mas explorou uma falha em uma ferramenta de terceiros usada pelo sistema. Isso expõe a fragilidade do ecossistema de robôs DeFi: se uma parte falha, toda a cadeia pode desmoronar. Por que isso é importante? Porque mostra que:
- Não são apenas os grandes projetos que podem ser hackeados: até mesmo os robôs, os “guardiões da segurança”, podem acabar sendo afetados.
- O problema da “falta de confiança” no DeFi (código não confiável + terceiros não confiáveis) agora está sendo agravado pelos próprios robôs.
Impacto no mercado
Para a Solana, embora a empresa afirme que nenhuma chave foi perdida, o incidente fez o mercado começar a questionar a segurança dos sistemas de robôs. O impacto no sentimento do mercado no curto prazo é negativo, porque:
- O SOL a US$ 101,37 pode enfrentar ainda mais questionamentos.
- Isso pode desencadear um efeito em cadeia sobre a segurança de todo o ecossistema DeFi da Solana.
- Os fundos podem sair temporariamente de pools automatizados, como os usados por robôs.
Já houve incidentes semelhantes? Em 2019, o SmartBee, da Binance Smart Chain, também apresentou uma vulnerabilidade parecida, mas em escala muito menor. O incidente atual é maior e ocorreu em uma blockchain popular como a Solana, por isso seu impacto é mais amplo.
Estratégia de negociação
💡 Para o SOL, abaixo de US$ 95 é uma faixa relativamente segura, mas essa lógica deixa de valer se for descoberto que a Bloom realmente perdeu as chaves privadas. Em resumo: essa ferramenta, o robô, está começando a falhar.
Este artigo não foi patrocinado por nenhum projeto, e o autor não possui os ativos mencionados no texto.
⚠️ Isto não constitui recomendação de investimento. As previsões são apenas para referência.
$SOL #IncidenteDeSegurança