Há um cenário que acho que vale a pena explorar com a Kite: quando um agente de IA está autorizado a fazer pagamentos, como podemos garantir que as permissões dele continuem alinhadas com a tarefa que recebeu?
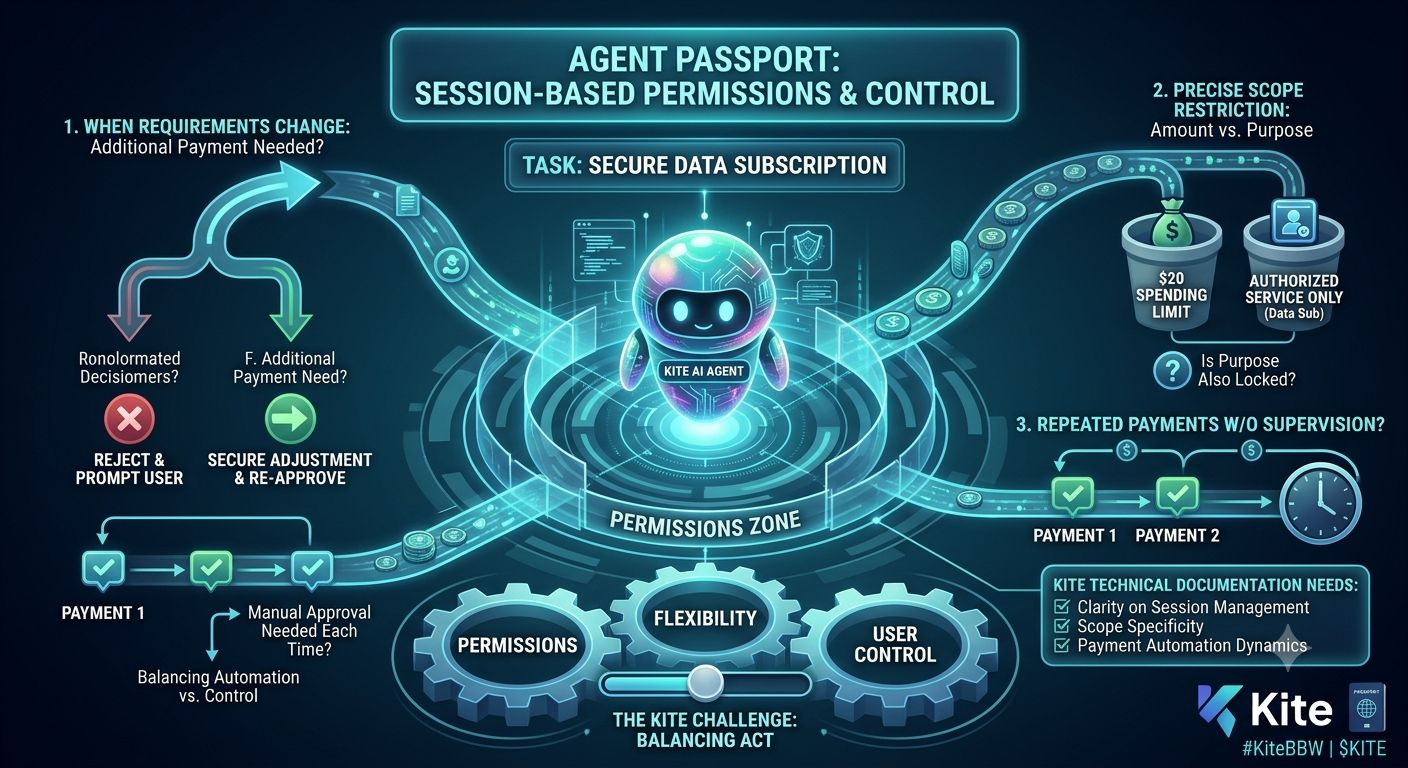
O que mais me chama a atenção no Agent Passport é a abordagem de permissões baseada em sessões, com limites predefinidos vinculados à passkey do usuário. Isso estabelece limites mais claros para o que um agente pode fazer, em vez de lhe conceder acesso irrestrito.
Mas quero analisar mais a fundo três questões.
Primeiro, como os limites da sessão são gerenciados quando os requisitos mudam? Se um agente precisar fazer um pagamento adicional que não estava previsto, o sistema vai recusá-lo, pedir novamente a aprovação do usuário ou permitir que as permissões sejam ajustadas? A resposta afeta diretamente o equilíbrio entre automação e controle do usuário.
Segundo, com que precisão o Agent Passport restringe o escopo da autorização? Limitar a quantia que um agente pode gastar é uma coisa, mas restringir o que pode ser feito com esse dinheiro é igualmente importante. Se um agente estiver autorizado a gastar US$ 20 em um serviço específico, essa permissão poderia ser usada para uma transação diferente, desde que o limite de gastos não fosse ultrapassado? Isso precisa ser esclarecido para que seja possível avaliar o nível real de proteção.
Terceiro, o que acontece quando um agente precisa fazer pagamentos recorrentes sem supervisão humana direta? Se cada sessão exigir aprovação manual, a automação fica limitada. Por outro lado, se as permissões permanecerem ativas por muito tempo ou puderem ser ampliadas com facilidade, os benefícios de restringir o acesso inicialmente podem diminuir aos poucos.
Para mim, esse é o desafio central da Kite: não apenas autorizar agentes de IA a fazer pagamentos, mas equilibrar três fatores essenciais: permissões, flexibilidade e controle do usuário.
Gostaria de ver a documentação técnica da Kite explicar com mais clareza como o Agent Passport lida com esses cenários, em vez de avaliar o produto apenas pelo conceito de autorização baseada em sessões.
Na sua opinião, a Kite deveria priorizar limites de gastos, restrições quanto à finalidade das transações ou uma combinação dos dois?
#KiteBBW $KITE