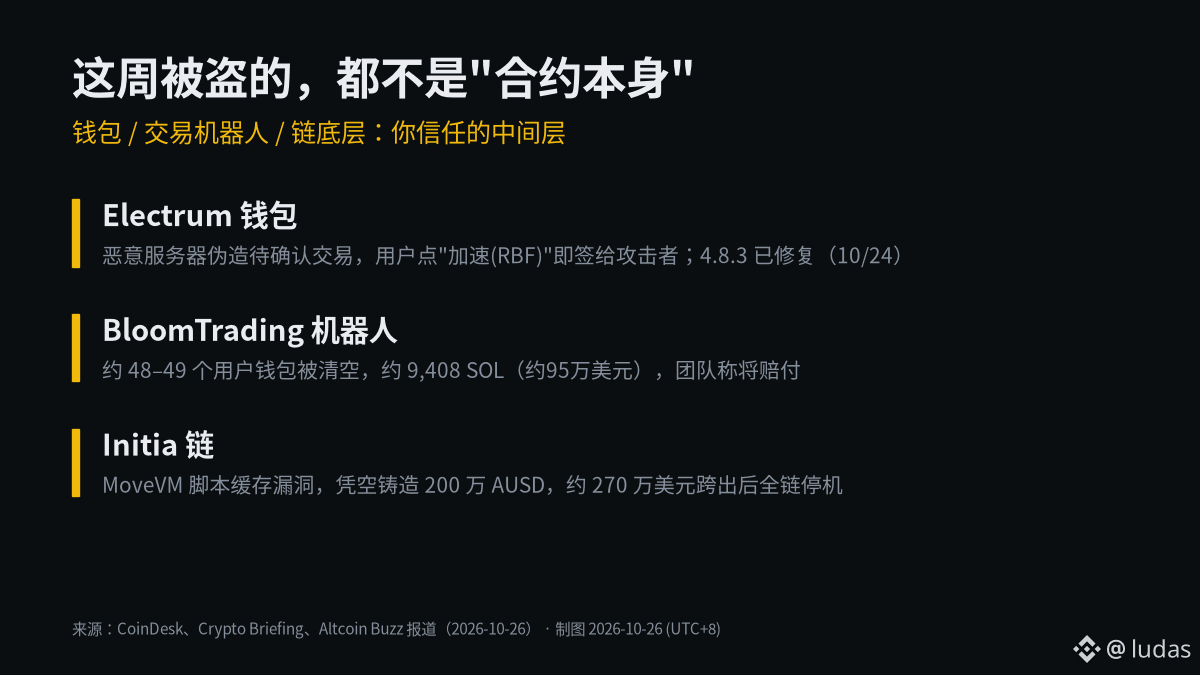
Nenhum dos três roubos desta semana foi causado por um “hack de contrato inteligente”. ⚠️
🧵 O problema está todo na camada intermediária em que você confia por padrão:
1️⃣ Carteira Electrum: um servidor malicioso falsificou uma transação pendente de confirmação. Bastou o usuário tocar em “Acelerar (RBF)” para assinar $BTC para o invasor. Pelo menos um roubo já foi confirmado; a versão 4.8.3, que corrige o problema, foi lançada em 24/10 (CoinDesk)
2️⃣ Robô de trading BloomTrading: as carteiras de cerca de 48–49 usuários foram esvaziadas, com aproximadamente 9.408 $SOL (cerca de US$ 950 mil). A equipe diz que está investigando o comprometimento de um terceiro e promete reembolsar os afetados (Crypto Briefing)
3️⃣ Blockchain Initia: uma vulnerabilidade no cache de scripts do MoveVM permitiu a emissão de 2 milhões de AUSD do nada. Depois que cerca de US$ 2,7 milhões foram transferidos para fora da rede, a L1 e todos os rollups foram interrompidos. Ainda não há data para a retomada (Altcoin Buzz)
✅ Lista de verificação:
Atualize o Electrum para a versão 4.8.3 ou conecte-se apenas ao seu próprio servidor; confira o endereço completo antes de assinar — não olhe apenas os últimos quatro dígitos; mantenha na carteira do robô de trading apenas o dinheiro que pretende usar naquele dia.
Minha opinião: relatórios de auditoria cobrem os contratos, mas não os servidores das carteiras, os robôs que custodiam chaves privadas nem a própria blockchain. A segurança dos seus ativos depende cada vez mais de quem você escolhe para confiar.
Você ainda usa robôs de trading no Telegram? Quanto dinheiro colocaria neles? 👇
Se achou útil, deixe seu like 🙏
#Web3安全 #钱包安全 #Solana