


Um pesquisador de segurança conseguiu explorar um servidor PHP intencionalmente sem correções e reivindicar sua recompensa em bitcoins pouco mais de 19 horas depois.
A ação pública foi um teste para verificar se as recentes falhas do PHP2Shell são tão perigosas quanto dizem.
Stealmybitcoin.com registrou a vitória às 15h47 UTC de 25 de outubro
Stealmybitcoin.com, o site que hospedava o jogo, confirmou que a recompensa havia sido reivindicada. A página de resultados mostra que os bitcoins foram levados após 19,28 horas, com a vitória registrada às 15h47 UTC de domingo, 25 de outubro.
O montante do prêmio era de 0,02511679 BTC, equivalente a US$ 2.021,22 na época. A página diz: “Por enquanto, não há bitcoins neste servidor”, acrescentando que novos desafios poderão surgir.
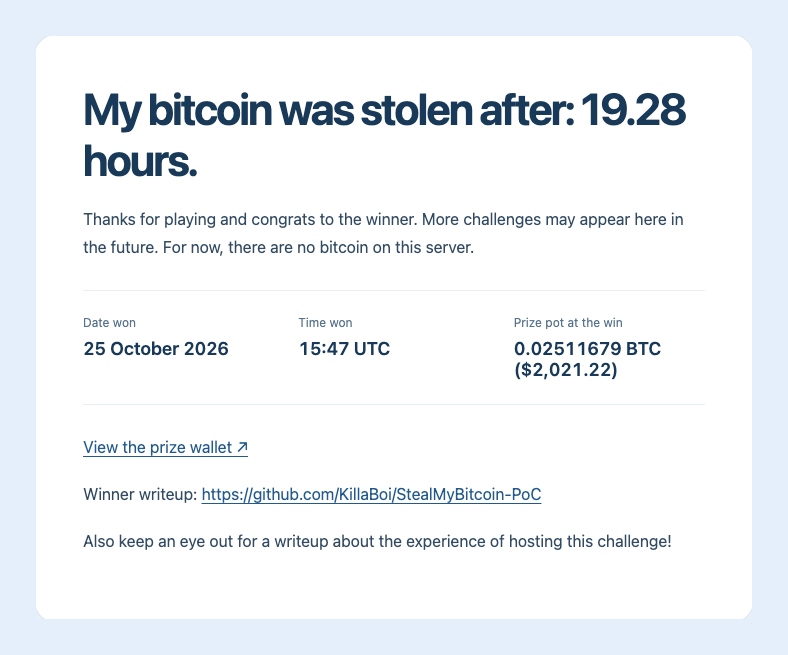 A página de resultados do stealmybitcoin.com registrou a vitória após 19,28 horas, em 25 de outubro de 2026, com o prêmio de 0,02511679 BTC (US$ 2.021,22).
O vencedor, conhecido pelo apelido KillaBoi, publicou no GitHub um relato com uma prova de conceito. O alvo usava o PHP 8.4.26.
Segundo o relato, a única chave privada recuperada não gerou o endereço do prêmio exibido na página inicial. O texto chama isso de erro do criador, reconhecido por e-mail, e o site ainda lista o desafio como vencido.
Mais pessoas também ficaram sabendo do concurso por meio da conta @hackerfantastic, ligada à empresa hacker.house. Em uma publicação de 25 de outubro, a conta explicou como o desafio funcionava.
A vitória acontece após correções emergenciais para o PHP2Shell em 21 de outubro
O experimento aconteceu poucos dias depois de uma corrida para corrigir dois bugs críticos no PHP. Detalhes das vulnerabilidades vazaram na internet, levando os responsáveis pela manutenção do PHP a lançar correções emergenciais em 21 de outubro, um dia antes do previsto, conforme noticiado pelo Cryptopolitan.
As vulnerabilidades, identificadas como CVE-2026-109618 e CVE-2026-109619 e apelidadas de PHP2Shell, receberam ambas uma nota de gravidade de 9,2 em 10 e permitem a execução remota de código em servidores sem correção.
O PHP é usado por cerca de 70% dos sites que utilizam uma linguagem conhecida no lado do servidor, e muitos sites foram desligados por precaução. Finlândia, Países Baixos e França retiraram temporariamente do ar sites governamentais.
A Cloudflare afirmou ter detectado milhões de tentativas de exploração, como as chamou, nas horas seguintes à divulgação pública dos bugs.
Foi concedido um prazo de dois meses a uma coalizão que incluía a OpenAI para desenvolver correções. A OpenAI afirmou que as mesmas ferramentas de IA capazes de encontrar as falhas também poderiam ajudar invasores a criar exploits rapidamente.
O operador do site prometeu publicar um relato separado sobre a experiência de hospedá-lo.
As mentes mais brilhantes do universo cripto já leem nossa newsletter. Quer fazer parte? Junte-se a elas.