


A Keystone, fabricante de carteiras de hardware, afirmou que um invasor invadiu sua loja online, operada pela Shopify, e levou nomes de clientes, dados de contato, endereços de entrega e registros de pedidos, mas não dados de pagamento, frases de recuperação ou chaves privadas.
Violação detectada em 20 de outubro e confirmada em 23 de outubro
A empresa sediada em Hong Kong pediu desculpas no X no sábado, 24 de outubro, dizendo que detectou acesso não autorizado ao seu site oficial em 20 de outubro e que, após verificar a atividade da API com a Shopify, confirmou em 23 de outubro que um terceiro havia obtido dados de entrega dos clientes.
“Confiaram-nos esses dados, e lamentamos não os termos mantido em segurança”, escreveu a Keystone.
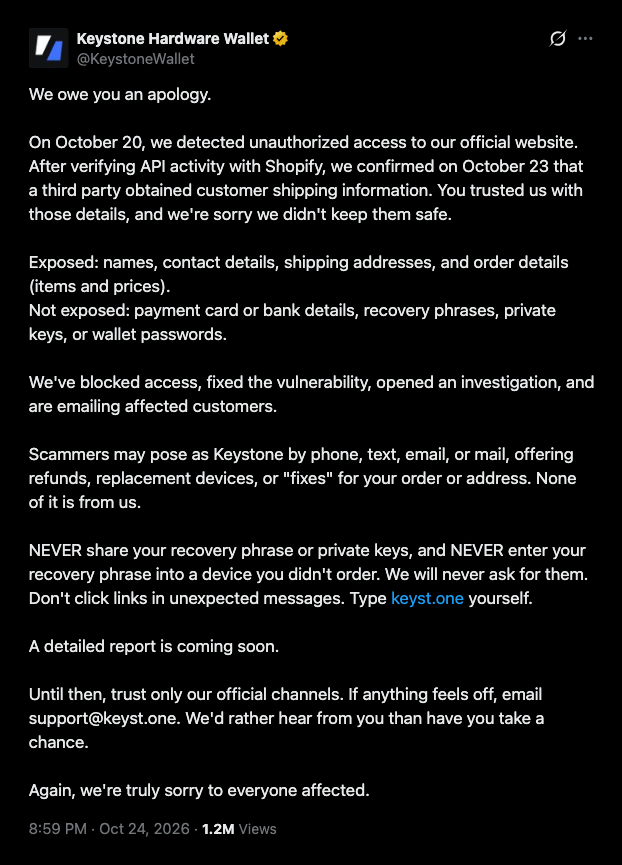 Comunicado da Keystone sobre a violação de segurança, publicado por @KeystoneWallet no X em 24 de outubro de 2026.
Os registos roubados incluem nomes, dados de contacto, moradas e informações sobre encomendas, como os artigos comprados e os respetivos preços. Já as frases de recuperação, chaves privadas, palavras-passe das carteiras e dados de cartões e contas bancárias não foram comprometidos, afirmou a Keystone.
A empresa afirmou que bloqueou o acesso, corrigiu a vulnerabilidade, iniciou uma investigação e começou a enviar emails aos clientes afetados. Não divulgou o número de vítimas, o ponto de entrada nem informações sobre o atacante, mas disse que será publicado um relatório detalhado em breve.
A Keystone alertou os compradores para a possibilidade de impostores lhes telefonarem, enviarem mensagens de texto, emails ou cartas com ofertas de reembolsos, novos dispositivos ou “soluções” para problemas com uma encomenda ou morada. Também aconselhou os compradores a não introduzirem uma frase de recuperação num dispositivo que não tivessem encomendado e a escreverem eles próprios o endereço keyst.one.
Antes de a Keystone tornar o incidente público, o utilizador do X @PEPE_Whale69 denunciou uma possível fuga de dados na noite de sexta-feira. Disse que recebeu uma chamada de alguém que usava um número falsificado da polícia de Montreal e lhe perguntou se Amazon, eBay ou Keystone lhe diziam alguma coisa.
A publicação dizia que os dados mencionados pela pessoa que telefonou correspondiam à encomenda de 2024 do utilizador à Keystone. A Keystone respondeu às 1h08 ET de sábado, dizendo que tinha “iniciado uma investigação urgente sobre o assunto”.
Clientes dizem que foram divulgados dados de encomendas com mais de 180 dias
A Keystone tem promovido a eliminação de dados como uma vantagem. A 5 de janeiro, no dia em que os clientes da Ledger foram informados de uma fuga de dados no parceiro de comércio eletrónico Global-e, a Keystone publicou que “180 dias após a encomenda, os seus dados de envio são eliminados permanentemente”.
“Outras carteiras de hardware guardam os seus dados para sempre. Nós eliminamos as suas informações de envio no prazo máximo de 180 dias”, escreveu a Keystone em março.
No sábado, @trintaetres_33 afirmou ter recebido o email sobre a violação, apesar de ter comprado um dispositivo há mais de dois anos. @BlockchainBarmy disse que tinham passado 214 dias entre a sua última encomenda e a violação.
A encomenda de 2024 associada à chamada falsificada também tem mais de 180 dias, mas a Keystone não esclareceu publicamente se cumpriu a sua própria política, e nenhuma das alegações dos clientes foi verificada.
Na página «Compromisso de Privacidade», a Keystone afirma que todas as informações de envio são eliminadas automaticamente 180 dias após uma encomenda. No entanto, na sua política de privacidade, cuja última alteração foi em maio de 2021, diz que os dados das encomendas só são eliminados no caso de clientes que não tenham feito uma encomenda nos últimos 180 dias.
Um artigo do centro de ajuda diz que os registos da cidade e do país são mantidos mesmo quando os compradores pedem a sua eliminação, e que a eliminação final é feita pela Shopify.
Em agosto, a Trezor afirmou que uma violação de segurança no parceiro de envios ShipMonk expôs os dados de quase 14 000 clientes e, mais tarde, acrescentou cerca de 67 000 clientes dos EUA ao total.
Poucos dias após a primeira divulgação da Trezor, a SafePal afirmou que um erro no seu sistema de acompanhamento de encomendas tinha exposto quase 40 000 clientes.
A Cryptopolitan noticiou no início deste mês que a Ledger confirmou que chips ocultos no interior de carteiras vendidas pela CryptoBilis liam frases de recuperação de 24 palavras durante a configuração e enviavam-nas através de LTE. Investigadores de blockchain estimaram as perdas em mais de 86 milhões de dólares.
Por este motivo, a Trezor deixará de vender a alguns revendedores a partir de 1 de janeiro de 2027.
As carteiras Keystone usam códigos QR para assinar transações, pelo que não precisam de uma ligação USB, Bluetooth ou Wi-Fi. O ataque afetou a loja da empresa na Shopify.
Se está a ler isto, já está um passo à frente. Continue assim com a nossa newsletter.