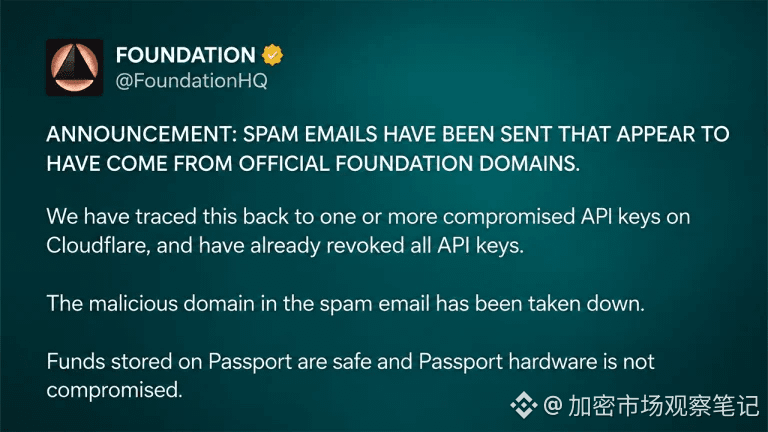
Explosivo! A Foundation, fabricante de carteiras físicas, sofreu uma violação de dados de clientes, e os atacantes ainda se fizeram passar pela empresa para enviar um e-mail de “recolha urgente”. O contraste é arrepiante. O incidente foi divulgado na noite de 25 de outubro. Os atacantes usaram uma chave de API roubada da Cloudflare para enviar e-mails de phishing a partir do domínio oficial da Foundation. A empresa afirmou ter expulsado os invasores cerca de 10 minutos depois de receber relatos dos utilizadores e garantiu que os fundos nas carteiras Passport continuam seguros.
O e-mail alegava que havia um problema com o ecrã da Passport que poderia levar ao roubo de bitcoins e encaminhava os utilizadores para um site que imitava a aplicação complementar Envoy, tentando convencê-los a fornecer a frase de recuperação ou a transferir os fundos. A Foundation revogou as chaves de API afetadas, encerrou o domínio malicioso e impediu o envio de outros e-mails não autorizados, mas isso não significa que o problema com os dados dos utilizadores esteja esclarecido.
O mais preocupante é que alguns e-mails incluíam nomes verdadeiros, moradas, números de telefone e informações sobre compras anteriores. O CEO Zach Herbert afirmou que uma vulnerabilidade numa aplicação de alojamento próprio poderá ter levado à invasão da infraestrutura de retaguarda. Depois, apontou para a Cal.com e disse que os atacantes poderão ter acedido à caixa de entrada do apoio ao cliente. No entanto, ainda não foi divulgado que quantidade de informação foi exposta nem quantas pessoas receberam os e-mails maliciosos. Até antigos candidatos a emprego, pessoas que contactaram a Foundation há vários anos e clientes que tinham pedido a eliminação dos seus dados afirmam ter recebido e-mails.
Em termos de segurança dos dispositivos, a Foundation afirmou que os sistemas afetados foram os de comunicação e de dados de clientes, e não o hardware Passport, incluindo Founder’s Edition, Core e Prime. Em comparação com o recente incidente de exposição de dados de clientes divulgado pela Keystone, o risco de phishing para os utilizadores de carteiras físicas está a tornar-se mais concreto: informações pessoais verdadeiras fazem com que notificações falsas pareçam mais credíveis. O impacto geral no mercado de BTC é relativamente neutro, já que o texto original não indica qualquer impacto na rede Bitcoin ou no seu preço. Mas o risco de segurança para os utilizadores afetados é preocupante, sobretudo para quem revelou a frase de recuperação: deve usar um dispositivo de confiança para transferir os fundos para uma carteira recém-criada. Na sua opinião, o que devem os fabricantes de carteiras físicas priorizar agora: divulgar os detalhes da vulnerabilidade ou reforçar a proteção dos dados dos clientes?
$BTC $ETH
Fonte: Bitcoin.com News