


Foram enviados e-mails fraudulentos a partir dos domínios da Foundation. A empresa que fabrica a carteira física de Bitcoin Passport rastreou os e-mails até pelo menos uma chave de API do Cloudflare que havia sido vazada.
A empresa revogou todas as chaves de API no fim do dia 25 de outubro e afirmou que os dispositivos Passport e os bitcoins armazenados neles estão seguros.
Os fundos do Passport estão seguros, afirmou a empresa às 23h47 (ET)
Às 23h47 (ET), a Foundation publicou o alerta no X. Mensagens de spam que pareciam vir de domínios oficiais da Foundation já estavam circulando, e o domínio malicioso incluído nelas foi desativado.
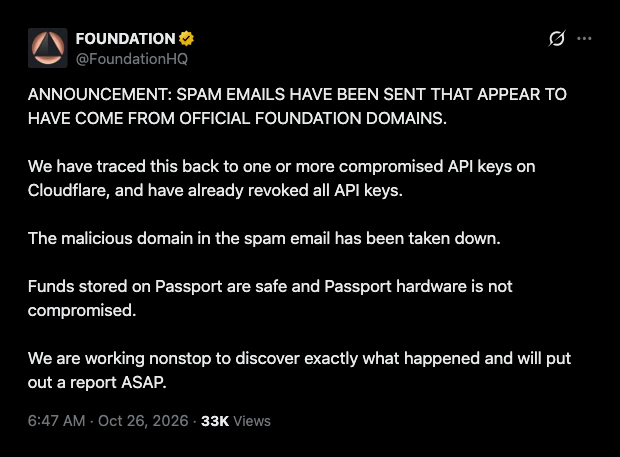 Aviso da Foundation sobre os e-mails de spam, publicado por @FoundationHQ no X em 26 de outubro de 2026.
Um software pode usar uma chave de API para acessar uma conta sem senha. Basta um único vazamento para que quem tiver essa chave consiga entrar.
“Os fundos armazenados no Passport estão seguros e o hardware do Passport não foi comprometido”, afirmou a empresa. Ela disse que estava trabalhando sem parar para descobrir exatamente o que aconteceu e que publicaria um relatório.
O guia de configuração da Foundation diz que o Passport Core é um dispositivo offline usado para armazenar chaves e assinar transações. Cada transação é criada por uma carteira de software emparelhada, e o dispositivo a aprova.
Compradores do Passport dizem que as mensagens continham seus nomes e endereços
O usuário do X @crisisdot disse às 23h29 ET que recebeu uma mensagem de hello@foundation.xyz “dizendo que meus fundos do Passport estavam em risco e pedindo que eu usasse uma nova frase de recuperação”.
O mesmo usuário disse que um site em incident.foundation.xyz também estava no ar e que o “e-mail e o DNS da Foundation foram comprometidos”. Três publicações de destinatários foram feitas entre 23h29 ET e 23h44 ET.
Todas elas foram feitas antes de a Foundation se pronunciar.
Um cliente disse que a mensagem era sobre uma compra feita em meados de 2025 e que passou pelos filtros de spam.
O mesmo comprador disse que parecia que os golpistas tinham um endereço de entrega, nome, endereço de e-mail e informações da compra. Outro destinatário disse que seu nome, endereço e e-mail estavam na mensagem.
A Foundation não informou se as informações dos pedidos dos clientes foram acessadas nem de onde os remetentes obtiveram esses dados. Sua política de privacidade afirma que a Foundation não pode recuperar frases-semente ou chaves privadas perdidas e “nunca pedirá que você as revele”.
A Trezor sofreu um ataque semelhante em setembro. A fabricante de carteiras alertou os usuários sobre um falso “Alerta Crítico de Segurança”, enviado por meio de seu provedor de e-mail terceirizado em 9 de setembro, informou o Cryptopolitan.
Um destinatário relatou que a mensagem passou nas verificações DKIM, SPF e DMARC. A Trezor derrubou o domínio usado para enviá-la.
Nick Neuman, CEO da Casa, disse que usuários da BitBox pareciam estar recebendo e-mails semelhantes e que um provedor de e-mail de marketing compartilhado pode ter sido comprometido.
Uma lista de compradores da Trezor havia vazado semanas antes. Devido à violação na parceira de entregas ShipMonk, os nomes, endereços, números de telefone, e-mails e dados de pedidos de cerca de 80.700 usuários foram expostos.
A Trezor disse que nenhum dispositivo, chave privada ou backup de carteira foi comprometido.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Assine nossa newsletter. É grátis.