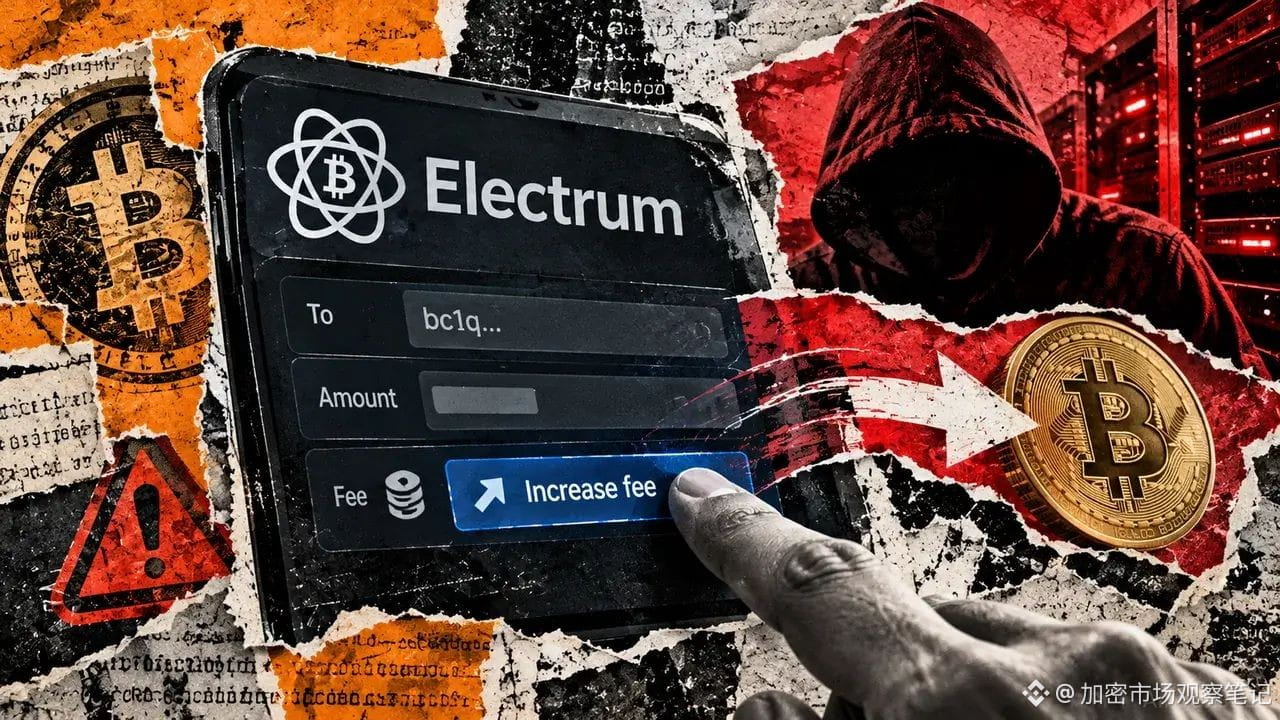
Bomba! A carteira de Bitcoin Electrum revelou uma vulnerabilidade de alto risco: hackers podem redirecionar fundos quando os usuários aumentam a taxa da transação. Essa contradição é realmente assustadora. A equipe de desenvolvimento divulgou o problema em 24 de outubro: pelo menos um usuário aprovou uma transação fraudulenta sem saber; todas as versões anteriores à 4.8.3 podem ser afetadas.
O problema está no fato de a Electrum depender de servidores externos para rastrear transações não confirmadas. Um servidor malicioso pode reter o pagamento original do usuário e exibir, em seu lugar, uma transação alternativa que envia os fundos para um endereço controlado pelo atacante. Para piorar, a assinatura inicial dessa transação era inválida, mas o cliente afetado ainda assim a exibia no histórico da carteira.
Se, em seguida, o usuário aumentar manualmente a taxa usando o recurso Replace-by-Fee do Bitcoin, a carteira poderá gerar uma assinatura válida novamente para os dados de pagamento adulterados, permitindo que os fundos sejam enviados ao atacante sem que a chave privada seja comprometida. No caso de 18 de outubro, a taxa da transação fraudulenta foi definida como zero, o que pode ter induzido a vítima a acelerar a transação por iniciativa própria. O atacante também fez com que os quatro últimos caracteres do endereço coincidissem com os do endereço real do destinatário, aumentando o risco de engano.
A Electrum marcou a versão 4.8.3 em 23 de outubro e lançou a atualização em 24 de outubro. A nova versão verifica a assinatura das entradas pertencentes à própria carteira antes que uma transação não confirmada seja incluída no histórico local. A equipe recomenda baixar a correção no site oficial e conferir o endereço completo do destinatário e o valor ao assinar. Segundo o comunicado, os clientes que se conectam apenas a servidores confiáveis — inclusive servidores operados de forma privada — não são afetados por este ataque.
Quanto ao próprio BTC, a avaliação do impacto no curto prazo tende a ser de risco baixista, pois incidentes de segurança em carteiras podem reduzir a confiança dos usuários no processo de confirmação de transações. No entanto, o texto original não apresenta dados sobre o impacto no preço da moeda, e não é possível concluir com base nisso que o mercado já tenha caído. O valor total roubado e o número de carteiras afetadas ainda não foram divulgados. O impacto também dependerá da extensão da exploração da vulnerabilidade e de quantos usuários atualizarem o software. Você continuaria usando carteiras que dependem de servidores externos ou preferiria operar seu próprio servidor confiável?
Pergunta para interação: você continuaria usando carteiras que dependem de servidores externos ou preferiria operar seu próprio servidor confiável?
$BTC
Fonte da notícia: CryptoSlate