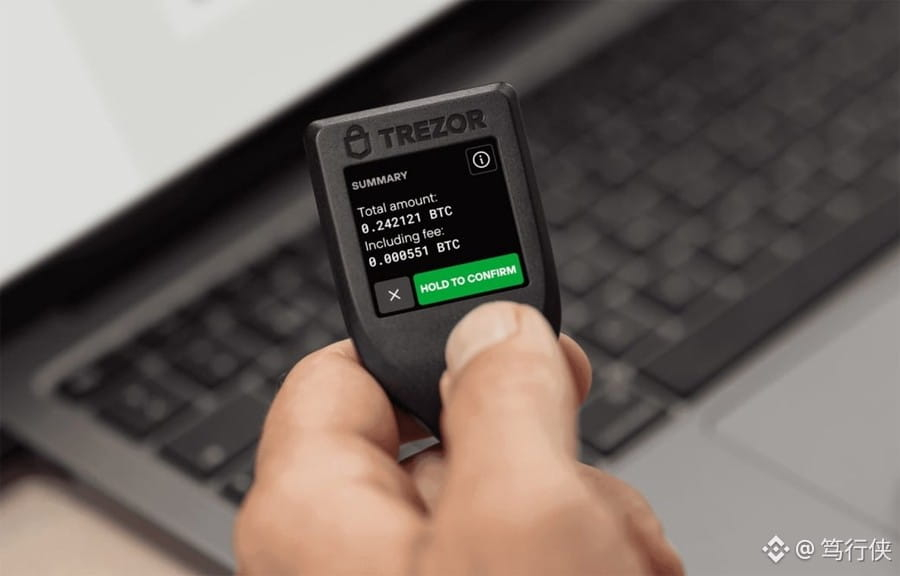
No passado, bastava lembrar uma frase: “Se a chave privada não foi perdida, suas moedas estão seguras.”
Em 24 de outubro, o Electrum pôs isso à prova: usuários com chaves privadas guardadas em duas Trezors quase tiveram suas moedas transferidas mesmo assim.
Veja três pontos:
Dois ataques, em 11 e 18 de outubro. Na segunda ocasião, a vítima perdeu moedas ao tentar “acelerar a transação”.
O endereço usado no ataque era quase idêntico — só os últimos quatro dígitos mudavam — e não cobrava taxa, para induzir você a clicar em “acelerar”.
Um ataque igual, em 2018, levou 771 moedas $BTC .
Não se apresse em dizer que “a carteira de hardware está a salvo”: a vítima usava justamente uma configuração com duas Trezors e assinatura tripla.
Em poucas palavras: carteiras leves não baixam a blockchain e dependem de servidores desconhecidos para validar as transações. O servidor pode ocultar seu pagamento verdadeiro e inserir uma transação falsa; se você clicar em “acelerar”, assinará a transação do ladrão.
Em linguagem simples: a chave privada protege seu poder de assinar, não seus olhos. A “segurança” de uma carteira leve é emprestada — o servidor pode retirá-la a qualquer momento.
O que isso tem a ver com você? Siga estes quatro passos, nesta ordem:
Atualize somente pelo electrum.org para a versão 4.8.3 e verifique a assinatura GPG. Assim que o anúncio foi publicado, surgiram tentativas de phishing com atualizações falsas.
Antes de assinar, confira o endereço completo — não olhe apenas os últimos quatro dígitos. Este ataque foi feito para enganar quem “só confere o final”.
Se uma transação ficar pendente, consulte primeiro o txid em um explorador de blocos; só então decida se deve clicar em “acelerar”.
Solução de longo prazo: execute seu próprio nó ou mantenha grandes quantias em armazenamento frio numa carteira de hardware.
Aviso de risco:
O valor total roubado e o número de servidores maliciosos ainda não foram divulgados.
Há apenas um sinal claro de agravamento: se mais vítimas forem identificadas, o problema de confiança nas carteiras leves passará a ser um risco para todo o setor. Carteira de hardware + nó próprio deixarão de ser “recomendáveis” e se tornarão “indispensáveis”.
Como verificar: acompanhe futuras divulgações oficiais sobre a dimensão das perdas.
O que ele roubou não foi sua chave privada — foi o hábito de “dar uma olhada e confiar”.
A lista de ações está pronta: atualize para a versão 4.8.3 ainda hoje.
#Electrum钱包漏洞致资金被盗 #Electrum修复4.8.3前版本高危漏洞