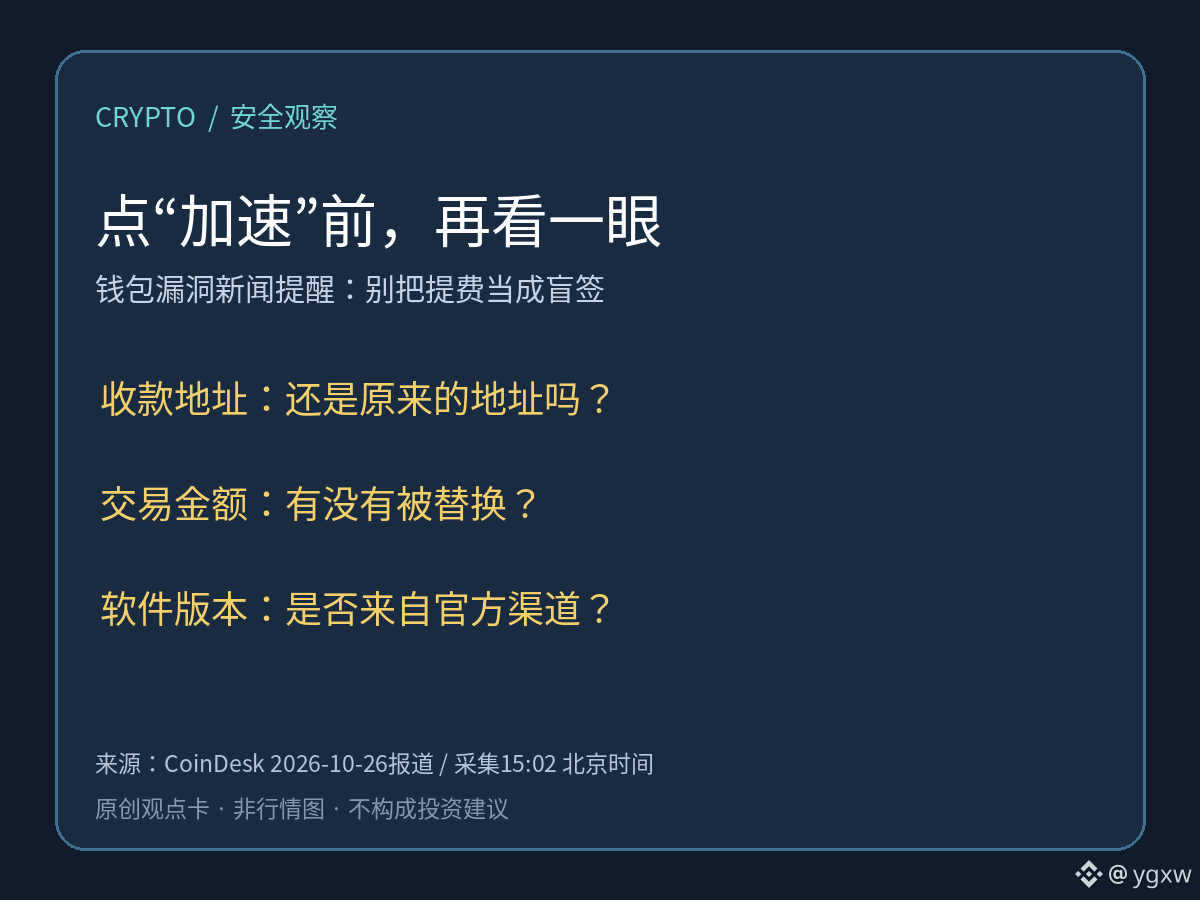
A notícia desta tarde merece mais atenção do que tentar adivinhar a próxima vela. A CoinDesk noticiou hoje que uma vulnerabilidade numa carteira de Bitcoin permitia que um servidor malicioso substituísse transações. Ao clicar em “acelerar” e aceitar pagar taxas mais altas, os utilizadores poderiam ter aprovado uma transação falsa. Segundo a notícia, os programadores já corrigiram a vulnerabilidade.
Lembre-se: acelerar uma transação não deve significar assinar às cegas. Atualize a carteira, confirme o endereço de recebimento, o valor e as informações do troco antes de confirmar. A rede Bitcoin não foi comprometida, por isso não entre em pânico nem transfira as suas moedas às pressas!
Fonte: CoinDesk, 26 de outubro, 13h15 (hora de Pequim).