

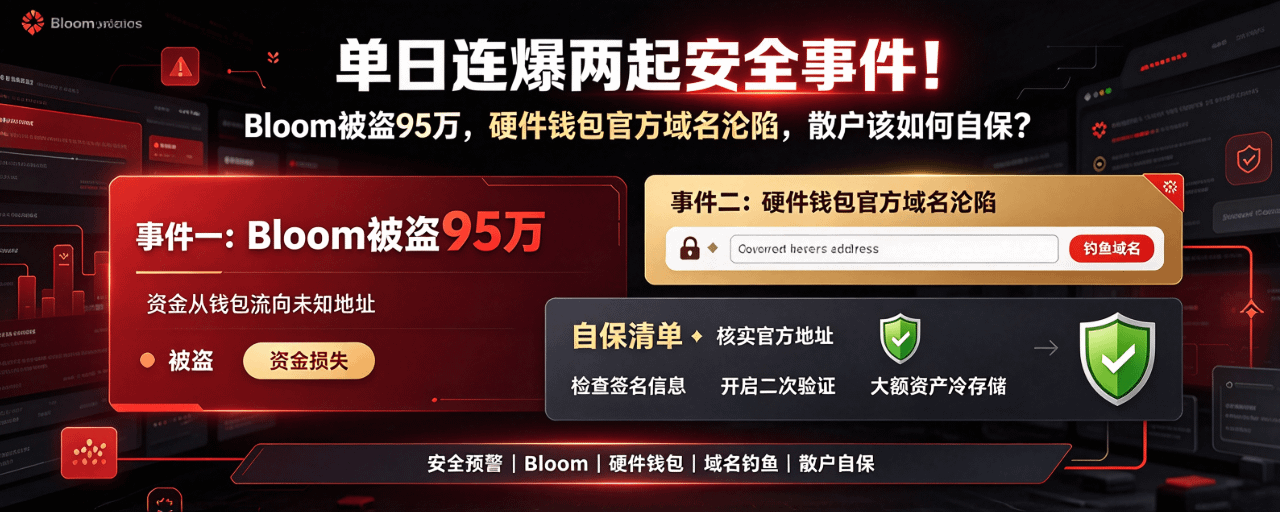
Já é difícil lidar com as oscilações do mercado; para piorar, os hackers seguem a todo vapor “batendo metas”! Em 26 de outubro, dois graves incidentes de segurança aconteceram ao mesmo tempo, soando mais uma vez o alerta sobre a segurança dos nossos ativos.
Primeiro caso: plataforma cross-chain é hackeada e quase US$ 1 milhão desaparece. A plataforma Bloom Trading sofreu um ataque: 49 usuários perderam, ao todo, 9.408 SOL (cerca de US$ 954 mil), e o prejuízo em uma única transação chegou a US$ 166 mil. A boa notícia é que a equipe se comprometeu a reembolsar integralmente os usuários. Mas o caso também expõe os altos riscos envolvidos na movimentação de fundos em plataformas cross-chain e DeFi. Quando uma vulnerabilidade no código é identificada, as carteiras dos usuários podem virar caixas eletrônicos para os hackers num instante.
Segundo incidente: o domínio oficial de uma carteira de hardware foi sequestrado — é impossível se prevenir! A fabricante de carteiras de hardware Foundation confirmou que seu domínio oficial foi invadido e usado por hackers para enviar e-mails de spam com phishing. A causa foi o vazamento de uma chave de API do Cloudflare. Embora a empresa tenha respondido rapidamente afirmando que os fundos armazenados nos dispositivos Passport e o próprio hardware continuavam seguros, o controle do domínio oficial significa que os hackers podem se passar pela empresa e publicar links falsos para induzir você a inserir sua frase-semente. Em outro caso semelhante, em 20 de outubro, hackers também invadiram a loja da Keystone no Shopify, causando o vazamento de informações dos clientes (felizmente, as chaves privadas e os dados dos cartões bancários não foram comprometidos).
Perspectiva de especialista: por que esses dois incidentes são extremamente perigosos? O mercado está passando por um período de extrema fragilidade. Muita gente já perdeu dinheiro com alavancagem e, se neste momento perder todo o capital por clicar por engano em um link de phishing, estará realmente fora do jogo. A tática dos hackers agora é clara: já que é difícil atacar os contratos inteligentes, eles vão direto atrás das “pessoas” e das “interfaces”. O vazamento de uma chave de API da Web2 pode muito bem ser a primeira peça de dominó a derrubar ativos da Web3.
Regras de sobrevivência para investidores de varejo:
Nunca clique em links de e-mails. Se receber qualquer mensagem sobre “atualização oficial” ou “notificação de airdrop”, confirme sempre pelo Twitter oficial ou pelo site oficial. Nunca clique diretamente nos links do e-mail!
Proteja suas APIs e autorizações. Se você está fazendo trading quantitativo ou interagindo com protocolos, verifique agora se as chaves de API de serviços de nuvem, como o Cloudflare, expiraram ou foram comprometidas, e troque-as imediatamente.
Volte a manter os grandes valores em armazenamento totalmente offline. Em tempos tão conturbados, guardar grandes quantias em uma carteira fria completamente desconectada da internet — ou até mesmo anotar a frase-semente à mão — vale mais do que qualquer promessa.
Suas informações são riqueza aos olhos dos hackers. Nesta onda de incidentes em sequência, você já recebeu algum e-mail de phishing parecido? Que bons hábitos você tem para se proteger contra phishing? Compartilhe nos comentários e ajude a galera a evitar ciladas!👇
$SOL $BTC #网络安全 #Bloom被盗 #钱包安全 #Web3防骗指南

