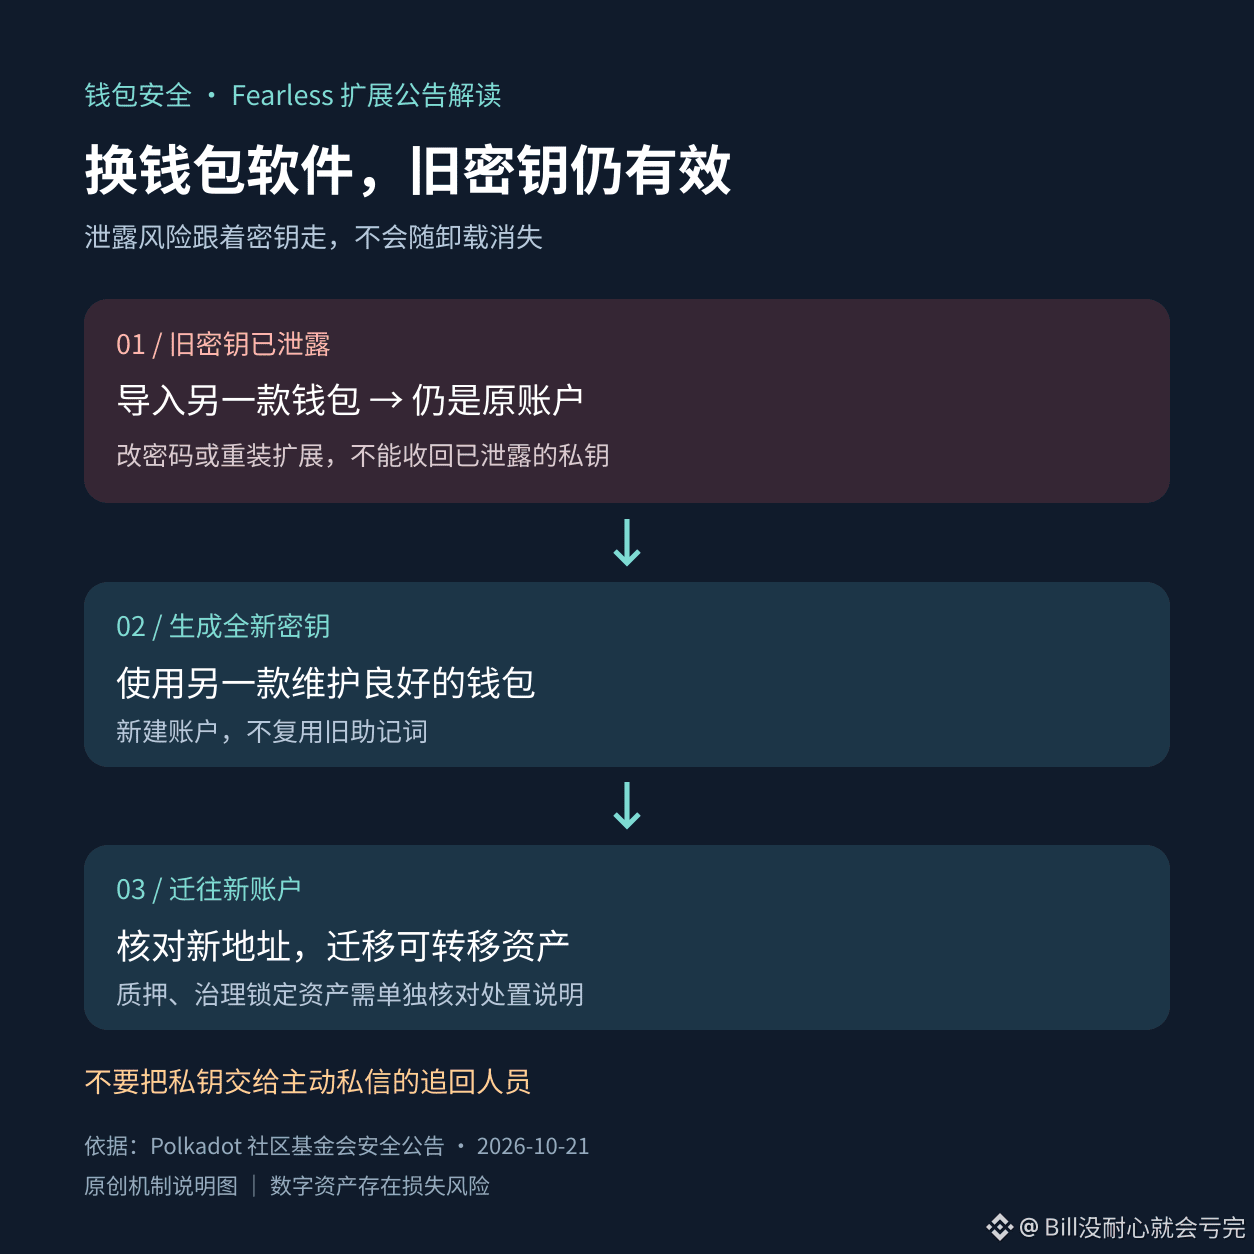

Importar a frase de recuperação exposta para outra carteira não muda quem controla os ativos: eles continuam sob a mesma chave. Trocar de software não invalida a chave privada antiga.
Em um aviso de segurança publicado em 21 de outubro, a Fundação da Comunidade Polkadot alertou que os usuários que utilizaram a extensão de navegador da Fearless desde fevereiro de 2025 devem considerar comprometidas as contas nela armazenadas. A extensão afetada continha código que enviava as chaves privadas para o servidor dos atacantes ao ser desbloqueada. Alterar a senha ou reinstalar a extensão não resolve o problema das chaves comprometidas.
O aviso recomenda gerar chaves novas em outra carteira confiável e, em seguida, transferir os ativos da conta antiga para a nova. Importar apenas a frase de recuperação original não altera quem controla os endereços. Embora o código não tenha sido encontrado na versão móvel analisada, se a mesma chave privada já tiver sido inserida na extensão de navegador, usá-la no celular também não elimina o risco.
Ativos em staking ou bloqueados para governança não devem ser tratados como uma transferência comum. Consulte primeiro as instruções específicas de migração no aviso oficial. Não entregue suas chaves privadas a pessoas que entrarem em contato por mensagem direta oferecendo ajuda para recuperar os ativos.
Ativos digitais envolvem risco de perda. Antes de fazer a migração, confira o novo endereço e as informações oficiais.
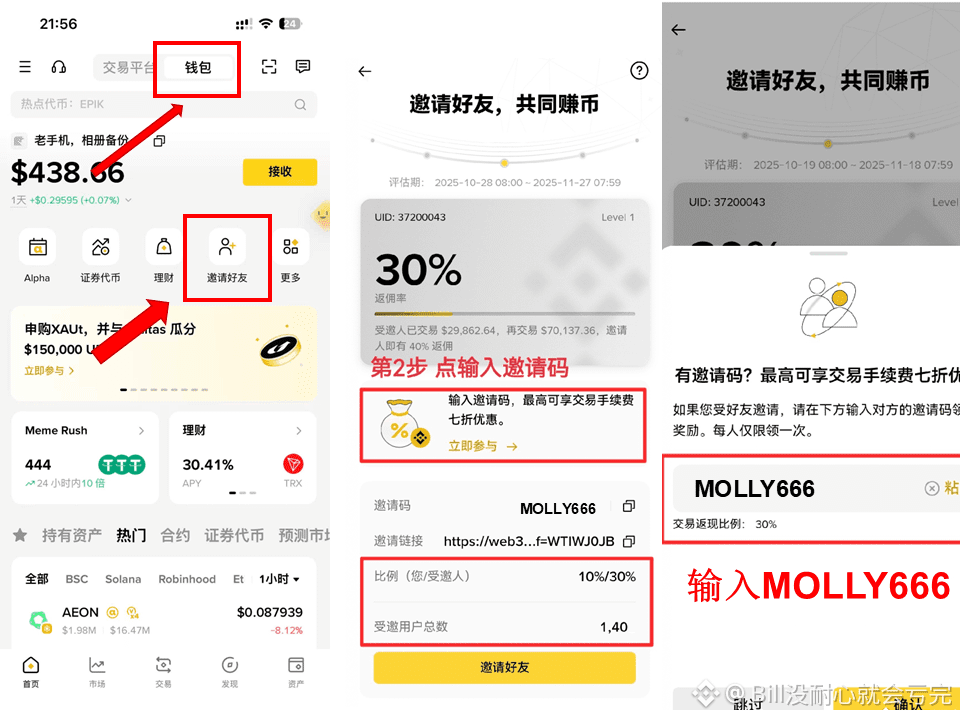
Código de convite da Binance Wallet: MOLLY666