#electrumfixeshighriskexploitinversionsbefore4.8.3 🚨 Electrum corrige falha de alto risco: usuários de Bitcoin devem agir
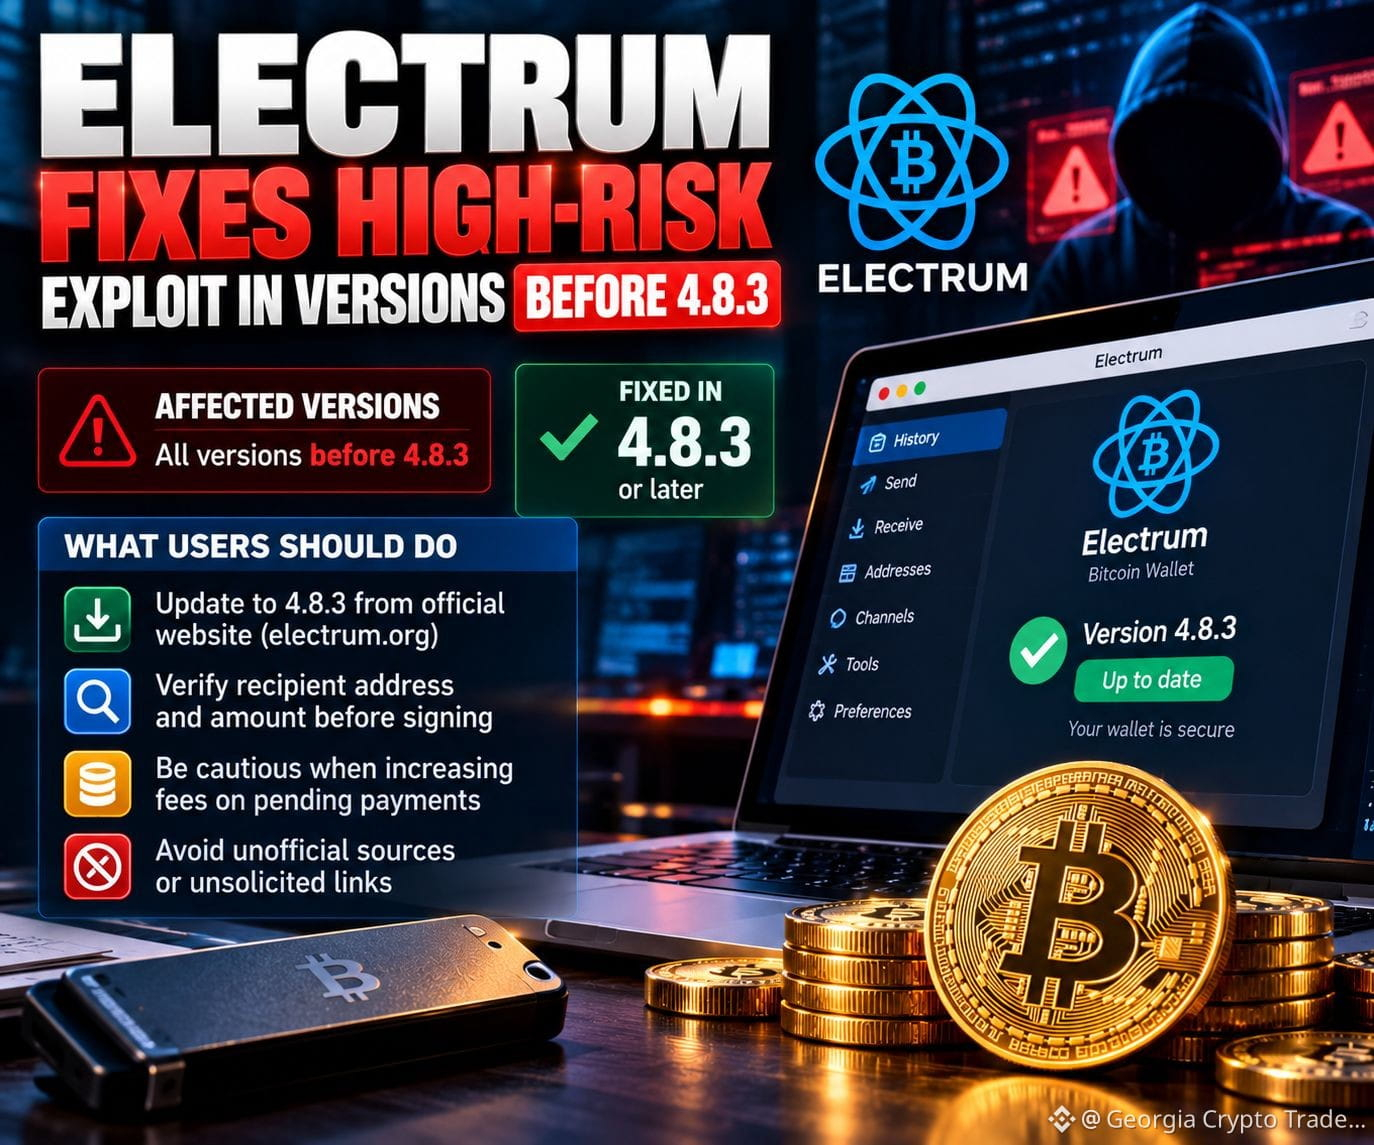
A Electrum lançou a versão 4.8.3 após divulgar uma vulnerabilidade grave que servidores maliciosos exploraram para redirecionar pagamentos em Bitcoin. O problema afeta todas as versões anteriores à 4.8.3, e os desenvolvedores confirmaram dois relatos de incidentes, incluindo um caso com perda de fundos.
🔍 Como a falha foi explorada?
Um servidor malicioso podia ocultar o pagamento original não confirmado de um usuário e exibir uma transação falsa direcionando os fundos para um invasor. O perigo surgia quando os usuários tentavam aumentar a taxa da transação usando Replace-by-Fee (RBF). Nas versões vulneráveis, essa ação podia levar os usuários a assinar eles mesmos o pagamento fraudulento.
Isso serve de lembrete de que a segurança de uma carteira envolve mais do que proteger as frases-semente. A verificação das transações e o software que conecta você à rede também são importantes.
🛡️ O que os usuários devem fazer:
• Atualize a Electrum para a versão 4.8.3 ou posterior pelo site oficial: electrum.org.
• Verifique o endereço completo do destinatário e o valor antes de assinar qualquer transação.
• Tenha cuidado redobrado ao aumentar as taxas de pagamentos pendentes.
• Evite baixar atualizações da carteira por meio de links não solicitados ou fontes não oficiais.
📊 Perspectiva do mercado: Trata-se principalmente de um problema de segurança da carteira, não de um sinal automaticamente baixista para o preço do Bitcoin. No entanto, incidentes que envolvem perdas reais de fundos podem abalar a confiança na autocustódia se os usuários ignorarem práticas básicas de segurança.
A principal conclusão é simples: verifique antes de assinar, mantenha o software da carteira atualizado e nunca presuma que uma transação é segura só porque aparece no seu histórico.
Você verificou recentemente a versão da sua carteira?
#Bitcoin #Electrum #CryptoSecurity #BTC #CryptoNews
$DASH $LUMIA $ZEC