Quem usa a carteira Electrum deve atualizá-la para a versão 4.8.3 hoje.
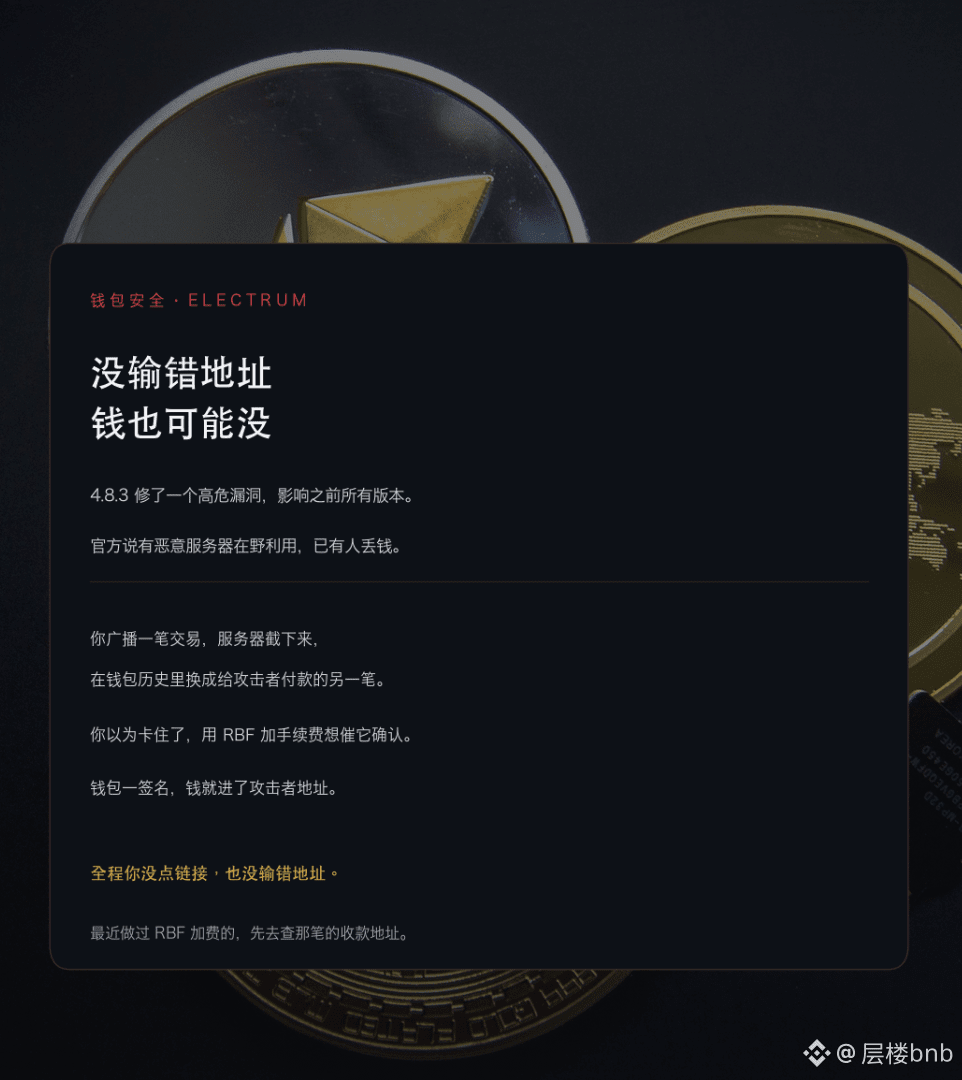
Essa versão corrige uma vulnerabilidade de alto risco que afeta todas as versões anteriores à 4.8.3. A equipe oficial do Electrum informou que servidores maliciosos já estão explorando a falha em situações reais, e que alguns usuários já perderam dinheiro.
O ataque é bastante discreto.
Você transmite uma transação, o servidor malicioso a intercepta e a substitui por outra no histórico da sua carteira, com um endereço de recebimento pertencente ao invasor.
Você acha que a transação ficou pendente e usa o RBF para aumentar a taxa e tentar acelerá-la. Nesse momento, a carteira assina a transação, e o dinheiro vai para o endereço do invasor.
Durante todo o processo, você não digitou nenhum endereço errado nem clicou em link algum.
Se você usou o Electrum recentemente e aumentou a taxa de alguma transação usando RBF, confira se o endereço de recebimento dessa transação está correto. Depois, atualize a carteira. #electrum修复4.8.3前版本高危漏洞 $TRUST