



Servidores maliciosos do Electrum substituíram pagamentos de Bitcoin que os usuários tinham acabado de transmitir por transações falsas sem taxa, que enviavam os fundos para endereços parecidos.
Ao que tudo indica, os servidores apostaram que as vítimas aumentariam a taxa e assinariam a transação falsa.
O Electrum lançou a versão 4.8.3 em 24 de outubro para corrigir a falha de alta gravidade. O mantenedor SomberNight publicou o comunicado GHSA-6jp4-8v48-cc5v no mesmo dia e pediu aos usuários que atualizassem o software.
O endereço falsificado compartilhava um final GyQ3 com o destino legítimo
O Electrum é um cliente leve. Ele não tem um nó completo de Bitcoin e depende do servidor para receber transações não confirmadas da mempool. A documentação do próprio Electrum explica como ele funciona.
Alguém assina e envia a tx1. Um servidor malicioso a intercepta e envia uma tx2 diferente para a carteira, que envia o dinheiro para o endereço de um invasor.
A tx2 tem assinaturas inválidas. As versões antigas do Electrum não verificavam as assinaturas das transações na mempool, então a carteira mostrou a tx2 como pendente e ocultou a tx1.
Replace-By-Fee, ou RBF, permite que quem envia uma transação a retransmita com uma taxa maior enquanto ela não for confirmada. Se a taxa da transação falsa for aumentada, a carteira assina a versão do invasor com uma assinatura válida.
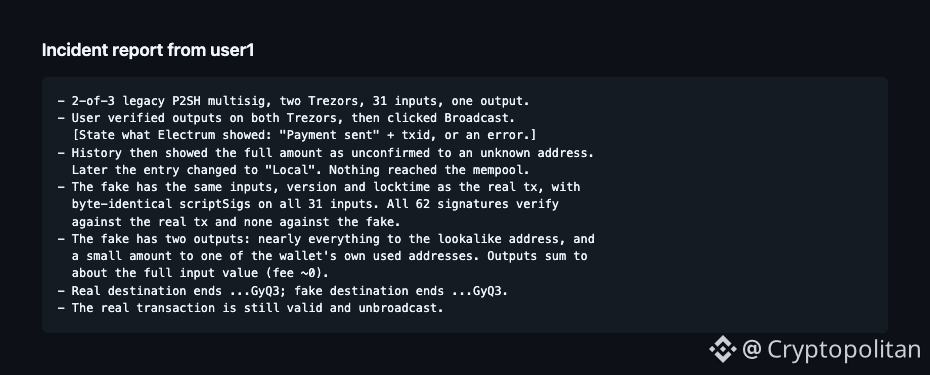
Um dos alvos, conhecido como dannydeezy, documentou o ataque. Uma carteira multisig P2SH legada 2-de-3, com duas Trezors, 31 entradas e uma saída.
O usuário conferiu a saída nas duas Trezors e depois transmitiu a transação. O histórico da carteira passou então a mostrar o valor total sendo enviado para um endereço desconhecido, sem confirmação, e mais tarde a entrada mudou para “Local”.
A transação falsa reproduziu as entradas, a versão e o locktime da transação real, com scriptSigs idênticos byte a byte nas 31 entradas.
As 62 assinaturas eram válidas para a transação real. Nenhuma delas era válida para a falsa.
Quase todo o valor foi enviado para um endereço parecido, enquanto uma pequena quantia foi enviada de volta para um dos endereços já usados pela própria carteira.
A transação falsa terminava em GyQ3. O endereço de destino da transação real também.
O invasor descobriu um endereço cujos últimos quatro caracteres correspondiam aos do endereço correto.
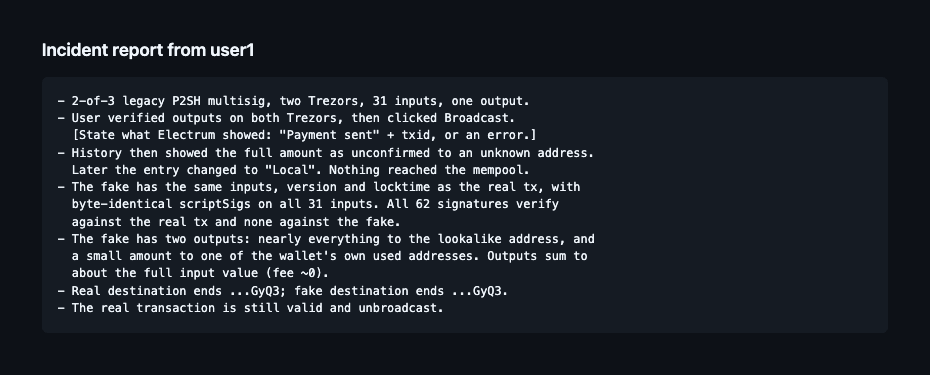 Relato do incidente feito pelo usuário1 no comunicado de segurança do Electrum, publicado no GitHub em 24 de outubro de 2026.
ZachXBT também denunciou um golpe semelhante de envenenamento de endereços que afeta usuários da carteira Phantom. Os endereços falsificados são criados para enganar quem confere apenas os primeiros e os últimos caracteres.
A versão 4.8.3 verifica assinaturas apenas nas entradas pertencentes à carteira
Outro usuário, Raju-K12, relatou em particular, em 18 de outubro, que aumentou a taxa da transação falsa e perdeu dinheiro. Segundo os mantenedores, alguns servidores estão realizando o ataque ativamente.
O commit 90fe308 adiciona uma verificação das assinaturas das entradas “is_mine” pertencentes à carteira antes de adicionar uma transação da mempool ao histórico local. A versão 4.8.3 recebeu uma tag Git em 23 de outubro, e os binários foram lançados no dia seguinte.
O Electrum ainda verifica apenas as entradas controladas pela carteira. Portanto, as transações recebidas que ainda não foram confirmadas não são verificadas.
Isso acontece porque o cliente não tem um interpretador completo de scripts.
A solução alternativa recomendada pelo Electrum para quem não pode atualizar é verificar os endereços de destino e os valores antes de assinar qualquer coisa, inclusive ao aumentar taxas. Os usuários que se conectaram apenas aos próprios servidores nunca foram afetados.
O Electrum já lançou correções emergenciais no passado. Em janeiro de 2018, desativou uma interface JSON RPC que havia ficado aberta por cerca de dois anos, depois que o pesquisador do Google Tavis Ormandy descobriu que um site poderia detectar a porta e esvaziar as carteiras.
A Cryptopolitan noticiou que um alerta sobre um bug na geração de seeds da Coldcard foi divulgado em julho, no mesmo dia em que aproximadamente 594 BTC, cerca de US$ 38 milhões, foram roubados de cerca de 500 carteiras.
Se você está lendo isto, já está um passo à frente. Continue assim com a nossa newsletter.