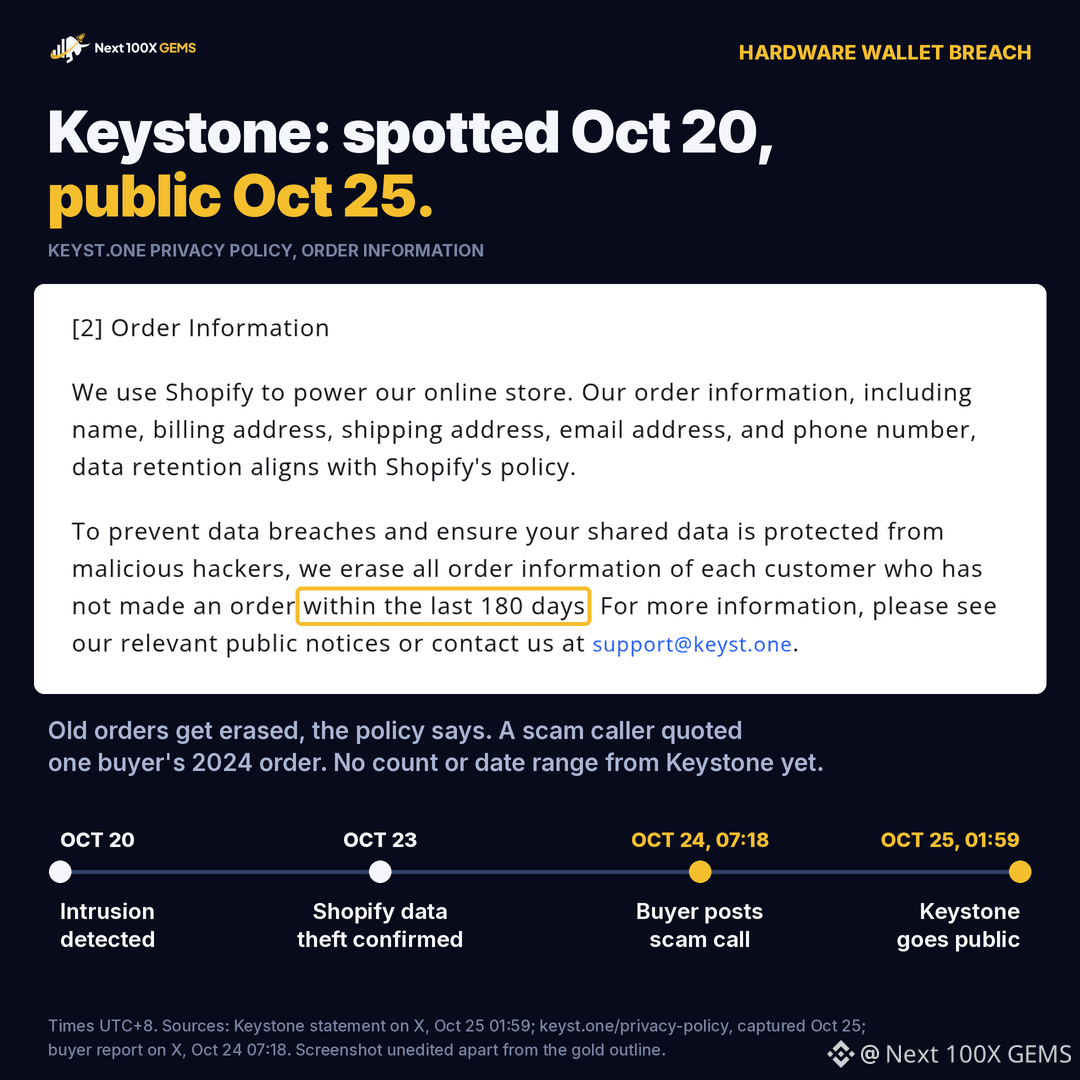
A Keystone descobriu uma intrusão no seu site a 20 de outubro. O público soube do caso às 01:59 UTC+8 de 25 de outubro, e um comprador diz que os burlões ligaram primeiro.
A fabricante de carteiras de hardware afirma que, após analisar a atividade da sua API da Shopify, confirmou a 23 de outubro que um terceiro tinha obtido dados de envio de clientes: nomes, dados de contacto, moradas de envio e detalhes das encomendas, incluindo artigos e preços. Segundo a Keystone, os dados de cartões e contas bancárias, as frases de recuperação, as chaves privadas e as palavras-passe das carteiras não foram expostos.
Cerca de 18 horas antes desse comunicado, um utilizador do X publicou que alguém, a ligar de um número falsificado da polícia de Montreal, lhe tinha lido detalhes que correspondiam à sua encomenda da Keystone de 2024.
É aí que a data se torna incómoda. A própria política de privacidade da Keystone diz que elimina as informações das encomendas de qualquer cliente que não tenha feito uma encomenda nos últimos 180 dias. Segundo essa regra, uma encomenda de 2024, sem compras mais recentes, já não deveria constar dos registos. Se os dados usados pela pessoa que ligou vieram desta violação, os clientes mais antigos também podem ter sido afetados. A Keystone não confirmou nem desmentiu essa hipótese, e não revelou quantos clientes foram afetados. A empresa promete publicar um relatório detalhado «nos próximos dias».
Uma carteira de hardware mantém as suas $BTC chaves offline. Não pode impedir que alguém que saiba o seu nome e morada lhe ligue a propósito de um «reembolso» ou lhe envie uma «substituição» concebida para roubar a sua frase-semente.
Se alguma vez comprou à Keystone, trate qualquer chamada, mensagem, email ou encomenda que ofereça um reembolso, um novo dispositivo ou uma reparação como uma burla. Nunca introduza a sua frase de recuperação num dispositivo que não tenha encomendado.
#CryptoSecurity #CarteiraDeHardware
NFA. DYOR.