Dados são a única coisa em que não é preciso confiar.
$ETH caiu 1,56%; a culpa não é da blockchain
Em 24 de outubro, a Electrum divulgou uma vulnerabilidade de alto risco que afeta todas as versões anteriores à 4.8.3. O mecanismo não é complicado: um servidor malicioso intercepta a transação que você envia e substitui o que a carteira exibe por um registro falsificado que aponta para o endereço do atacante. Se, nesse momento, você usar RBF para aumentar a taxa, uma carteira antiga pode assinar essa transação falsa, transferindo seus bitcoins diretamente para o atacante. A equipe oficial confirmou ter recebido duas denúncias relacionadas, e um dos usuários já perdeu fundos.
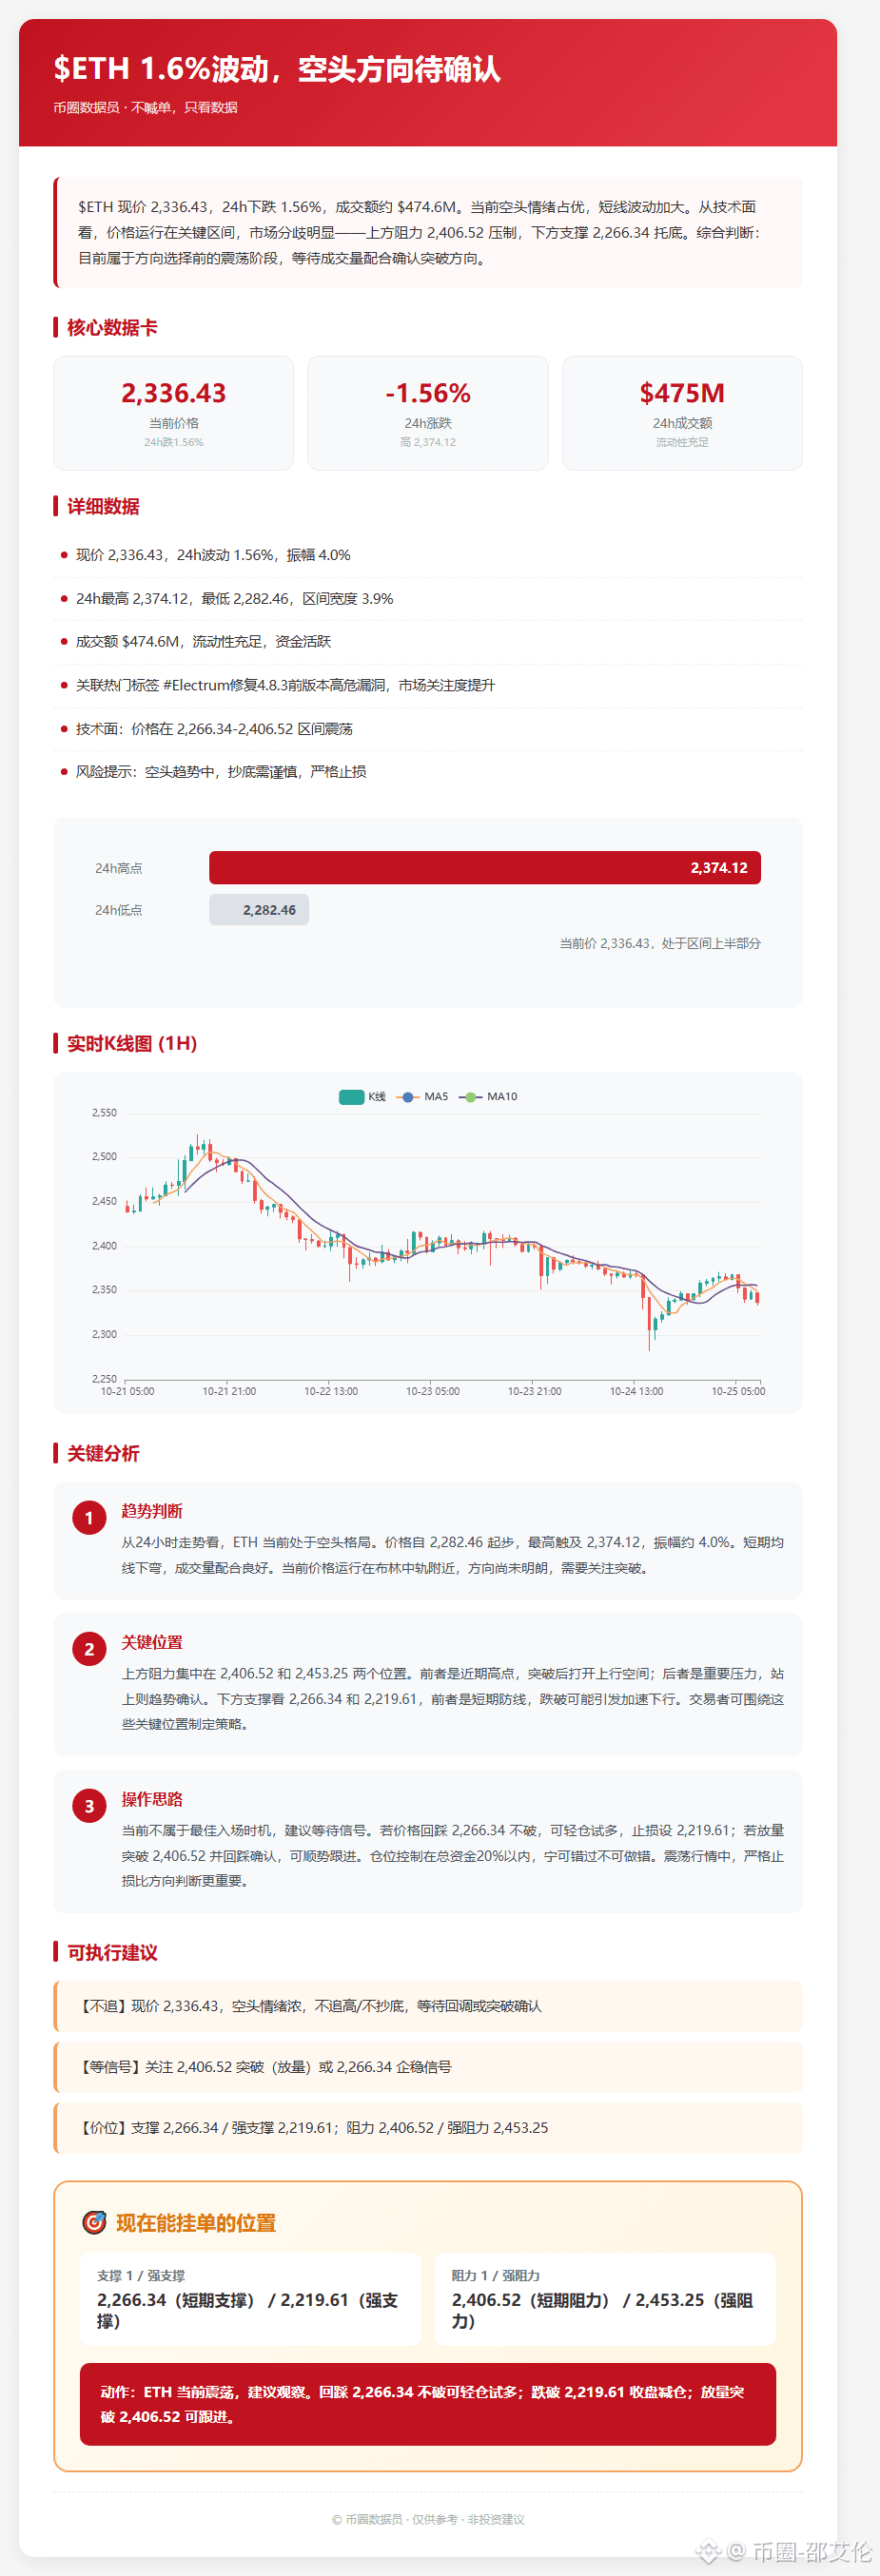
Mas interpretar isso como «o ETH está com problemas» é um caso clássico de confusão de dados. Veja os números: o ETH está cotado a 2.336,43, com queda de 1,56% em 24h, máxima de 2.374,12, mínima de 2.282,46 e amplitude de 4,01%. Essa é uma oscilação normal dentro da faixa diária do ETH, sem relação causal com a vulnerabilidade do cliente da carteira. Não há vulnerabilidade de consenso na camada do protocolo; o problema está na lógica de exibição e assinatura de versões antigas do software. São duas coisas que não devem ser misturadas.
A verdadeira combinação de risco é «versão antiga + uso habitual de RBF». A discussão sobre a hashtag foi visualizada por 9.449 pessoas; o assunto está em alta, mas os eventos confirmados oficialmente foram apenas dois. A popularidade é emoção; o número da versão é fato. Os dados não mentem,
Entrada: 2.326,02 🟢
Alvo 1: 2.219,61 🎯
Alvo 2: 2.102,79 🎯
Stop-loss: 2.406,52 🔴
Direção: baixa
#Electrum修复4 .8.3漏洞 de alto risco em versões anteriores #electrum修复4 #公链 #Write2Earn
$ETH caiu 1,56%; a culpa não é da blockchain
Em 24 de outubro, a Electrum divulgou uma vulnerabilidade de alto risco que afeta todas as versões anteriores à 4.8.3. O mecanismo não é complicado: um servidor malicioso intercepta a transação que você envia e substitui o que a carteira exibe por um registro falsificado que aponta para o endereço do atacante. Se, nesse momento, você usar RBF para aumentar a taxa, uma carteira antiga pode assinar essa transação falsa, transferindo seus bitcoins diretamente para o atacante. A equipe oficial confirmou ter recebido duas denúncias relacionadas, e um dos usuários já perdeu fundos.
Mas interpretar isso como «o ETH está com problemas» é um caso clássico de confusão de dados. Veja os números: o ETH está cotado a 2.336,43, com queda de 1,56% em 24h, máxima de 2.374,12, mínima de 2.282,46 e amplitude de 4,01%. Essa é uma oscilação normal dentro da faixa diária do ETH, sem relação causal com a vulnerabilidade do cliente da carteira. Não há vulnerabilidade de consenso na camada do protocolo; o problema está na lógica de exibição e assinatura de versões antigas do software. São duas coisas que não devem ser misturadas.
A verdadeira combinação de risco é «versão antiga + uso habitual de RBF». A discussão sobre a hashtag foi visualizada por 9.449 pessoas; o assunto está em alta, mas os eventos confirmados oficialmente foram apenas dois. A popularidade é emoção; o número da versão é fato. Os dados não mentem,
Entrada: 2.326,02 🟢
Alvo 1: 2.219,61 🎯
Alvo 2: 2.102,79 🎯
Stop-loss: 2.406,52 🔴
Direção: baixa
#Electrum修复4 .8.3漏洞 de alto risco em versões anteriores #electrum修复4 #公链 #Write2Earn