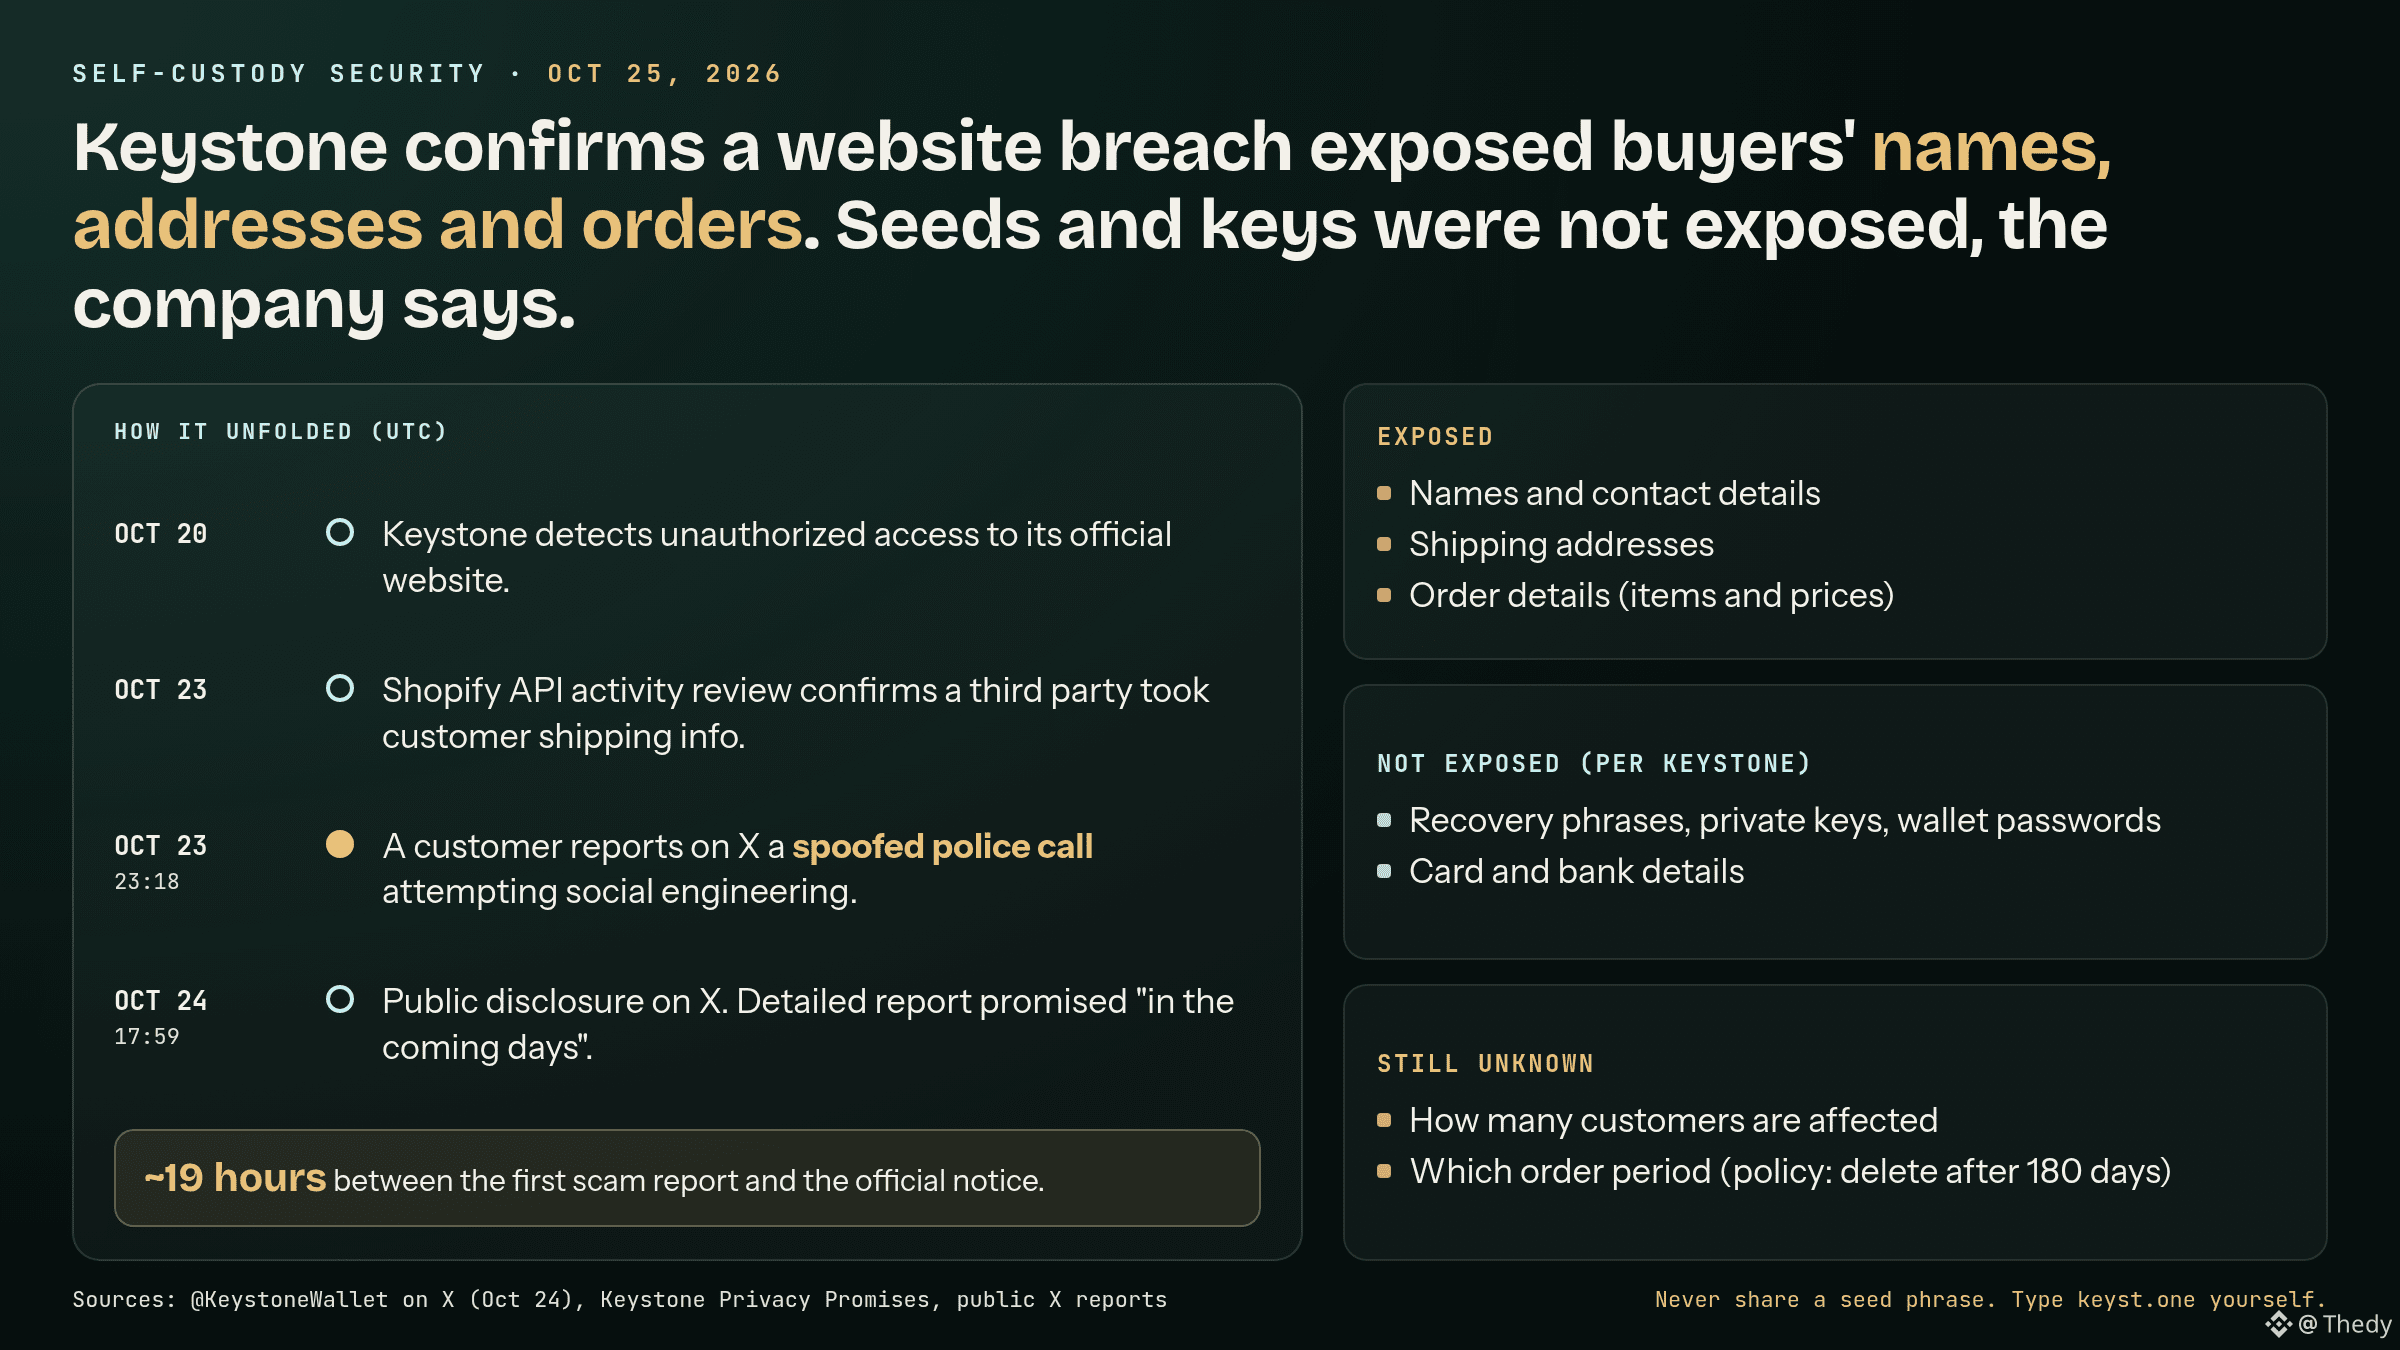
A Keystone, fabricante de carteiras físicas, confirmou em 24/10 (X, 17:59 UTC) que terceiros obtiveram os nomes, contactos, endereços de entrega e detalhes dos pedidos dos seus clientes através do site oficial. As seeds, as chaves privadas e os dados bancários não foram afetados, segundo a empresa.
Uma ideia errada: «os meus fundos estão em cold storage, isto não me diz respeito». As datas mostram outra coisa. A Keystone detetou o acesso não autorizado em 20/10 e confirmou a fuga de dados em 23/10, após verificar a atividade da API com a Shopify. Nesse mesmo dia, 23/10, às 23:18 UTC, um cliente já denunciava no X uma falsa chamada da polícia (com o número falsificado). O anúncio oficial só chegou cerca de 19 horas depois.
O que ainda falta saber: quantos clientes foram afetados e qual o período abrangido. A Keystone diz que apaga os endereços 180 dias após o pedido, mas compradores de 2024 perguntam se estão entre os afetados. Foi prometido um relatório detalhado «nos próximos dias».
A minha leitura: o alvo não é o dispositivo, é o seu proprietário. Um nome, uma morada e a indicação de que «comprou uma carteira física» formam uma lista de detentores de cripto em autocustódia. A Keystone avisa: nenhuma oferta de reembolso, substituição do dispositivo ou «correção de endereço» feita por chamada, SMS, e-mail ou carta vem da empresa. Nunca introduza a seed num dispositivo que não tenha encomendado e escreva keyst.one manualmente no navegador.
Se o relatório limitar a fuga aos últimos 180 dias, o caso continua a representar um risco de phishing direcionado. Se abranger um período maior, o debate será sobre as marcas que conservam os endereços durante demasiado tempo.
No mercado, $BTC mantém-se nos 80 592 $ (Kraken, 25/10, 07:50 UTC), após mais de 810 M$ em liquidações em 24 horas no sábado, segundo a CoinGlass (via Investing.com).
Pergunta: mandou entregar a sua carteira física em casa ou noutro endereço?
#CryptoSecurity #Autocustódia