

Imagine que o Banco A queira transferir 100 tokens para o Banco B
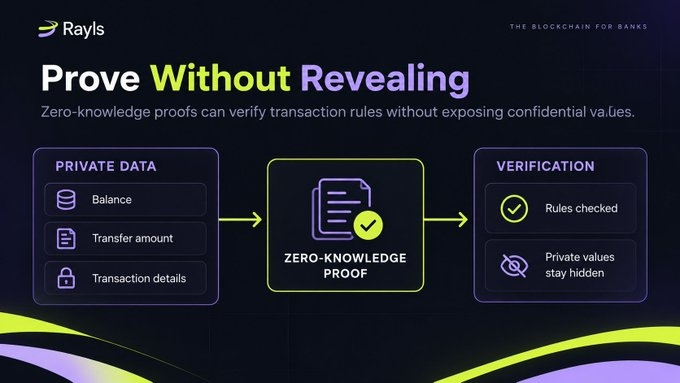
A rede precisa verificar se o Banco A tem saldo suficiente, se a transferência segue as regras exigidas e se as alterações no saldo estão corretas. Mas os outros bancos não precisam saber o saldo real do Banco A nem o valor que está sendo transferido.
Se todas as transações ficarem totalmente visíveis, as instituições poderão expor informações financeiras confidenciais a outros participantes. Se tudo ficar oculto sem verificação, a rede teria que depender apenas da confiança.
Então, como um banco pode provar que uma transação é válida sem revelar todas as informações relacionadas a ela?
É aqui que entram as provas de conhecimento zero.
O Rayls Enygma usa essa abordagem para viabilizar transferências privadas de tokens, permitindo que a rede verifique condições importantes da transação.
Vamos entender como funciona.
Por Que a Privacidade das Transações É Importante?
As blockchains públicas são projetadas para disponibilizar os dados das transações para verificação. Qualquer pessoa com acesso aos dados relevantes do livro-razão pode, muitas vezes, inspecionar transferências, endereços e valores de transações.
Essa transparência é útil porque os participantes podem verificar de forma independente o que está acontecendo na rede. Mas, para bancos e instituições financeiras, expor todos os pagamentos e saldos pode gerar sérias preocupações de privacidade.
Por exemplo, o histórico de transações de um banco poderia revelar suas relações comerciais, atividades de pagamento ou situação financeira. Os concorrentes poderiam descobrir informações que o banco não deseja tornar públicas.
Ao mesmo tempo, as instituições não podem simplesmente ocultar todos os detalhes das transações e esperar que os demais as aceitem sem verificação.
Uma rede financeira privada precisa equilibrar dois requisitos:
• As informações financeiras confidenciais devem permanecer protegidas contra participantes que não precisam acessá-las.
• A rede ainda precisa verificar se as transações seguem as regras exigidas.
Esse é o desafio que a criptografia que preserva a privacidade busca enfrentar.
O objetivo não é eliminar a verificação. É torná-la possível sem expor desnecessariamente os dados subjacentes.
O Que É uma Prova de Conhecimento Zero?
Uma prova de conhecimento zero é um método criptográfico que permite a um sistema demonstrar que uma afirmação específica é verdadeira sem revelar as informações privadas usadas para comprová-la.
Vamos usar como exemplo a transferência do Banco A.
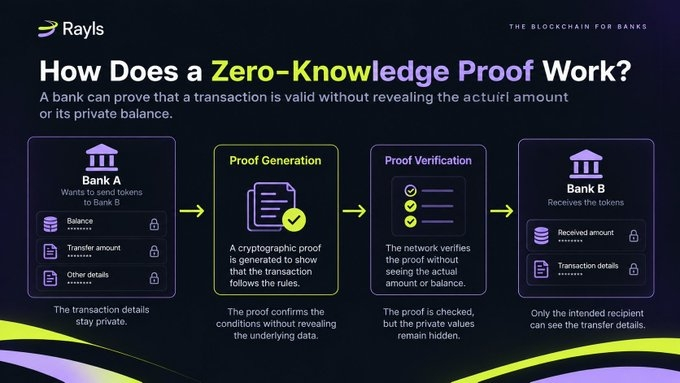
O Banco A quer enviar 100 tokens ao Banco B. O sistema precisa verificar se o Banco A tem saldo suficiente e se a transferência segue as regras do protocolo.
Sem técnicas que preservam a privacidade, o sistema talvez precisasse expor o saldo ou o valor da transferência às partes que verificam a transação.
Com uma prova de conhecimento zero, o sistema pode, em vez disso, fornecer uma prova de que as condições exigidas foram satisfeitas. O verificador confere a prova sem descobrir diretamente os valores ocultos.
O Rayls Enygma usa provas de conhecimento zero Groth16 para esse fim.
Há uma distinção importante: a prova estabelece apenas as condições que o sistema criptográfico foi projetado para verificar. Ela não comprova automaticamente que um acordo comercial é legítimo, que as partes são confiáveis ou que a transação está em conformidade com todas as leis.
Em termos simples, uma prova de conhecimento zero pode ajudar a verificar a validade de uma transação sem revelar os dados privados que estão por trás dela.
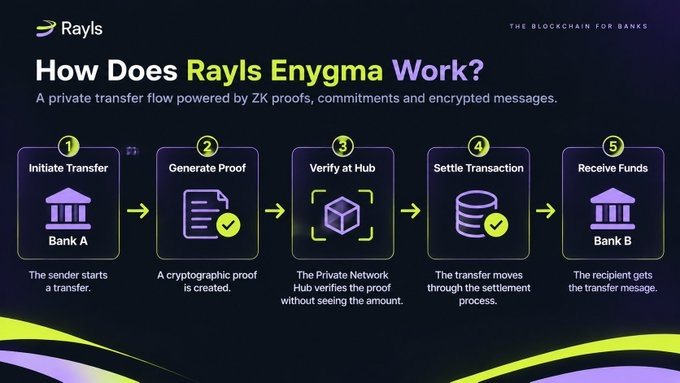
Como Funciona o Rayls Enygma?
O Rayls Enygma combina provas de conhecimento zero, compromissos criptográficos e mensagens criptografadas para viabilizar transferências privadas.
Veja o fluxo básico.
Etapa 1: O remetente inicia uma transferência.
Uma instituição inicia uma transferência por meio de sua infraestrutura Rayls. O sistema prepara as informações necessárias para processar a transação.
Etapa 2: A prova criptográfica é gerada.
O sistema gera uma prova que demonstra que as condições relevantes da transação foram satisfeitas. Essas verificações incluem condições relacionadas a saldo suficiente e alterações válidas no saldo.
Etapa 3: A prova é enviada para verificação.
O Private Network Hub pode verificar a prova criptográfica sem precisar ler o valor oculto da transferência.
Etapa 4: A transação passa pelo processo de liquidação.
O Hub registra as informações e os compromissos relevantes da transação. O fluxo da transferência inclui etapas pendentes e de finalização; portanto, não se deve afirmar que toda transferência é liquidada imediatamente após a verificação da prova.
Etapa 5: A instituição recebedora processa a mensagem.
O destinatário pretendido pode acessar a mensagem criptografada destinada a ele e processar a transferência por meio de sua própria infraestrutura.
O ponto importante é que a rede pode verificar condições específicas da transação sem que todos os participantes recebam as informações financeiras privadas subjacentes.
É assim que a verificação criptográfica e a privacidade das transações podem funcionar em conjunto.
O Que São Compromissos de Pedersen e Por Que São Necessários?
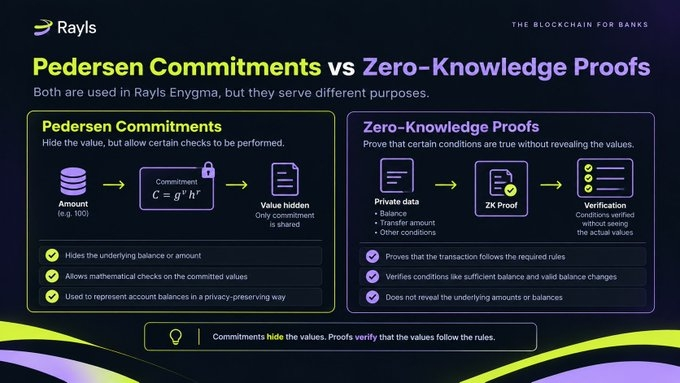
As provas de conhecimento zero são apenas uma parte do sistema. O Rayls Enygma também usa compromissos de Pedersen para representar valores de saldo sem expor diretamente os montantes.
Um compromisso pode ser entendido como uma representação criptográfica de um valor. Ele oculta o valor subjacente, permitindo que o sistema realize determinadas verificações sobre os dados comprometidos.
Considere uma transferência do Banco A para o Banco B.
O saldo do Banco A precisa diminuir, enquanto o saldo do Banco B precisa aumentar. O sistema deve garantir que as alterações nos saldos sigam as regras exigidas e que a transferência não crie tokens do nada.
Os compromissos ajudam a manter privados os valores subjacentes. Uma prova de conhecimento zero pode então demonstrar que as condições relevantes relativas aos saldos foram satisfeitas.
Essas duas técnicas têm funções diferentes:
• Compromissos de Pedersen: ajudam a ocultar os valores subjacentes.
• Provas de conhecimento zero: ajudam a demonstrar que condições especificadas foram satisfeitas sem revelar os valores privados.
Nenhuma das técnicas deve ser confundida com criptografia. Compromissos e provas são usados para representação e verificação criptográficas, enquanto a criptografia protege as informações contra acesso não autorizado.
Há mais um detalhe importante: as alegações de privacidade devem se limitar às operações abrangidas pela implementação. A documentação do Rayls indica que os valores de emissão e queima podem ficar visíveis no Hub; portanto, seria incorreto afirmar que todos os valores são ocultados em todos os tipos de operação.
Isso Significa Que Ninguém Pode Ver a Transação?
Não. Esta é uma das coisas mais importantes a entender sobre o Rayls Enygma.
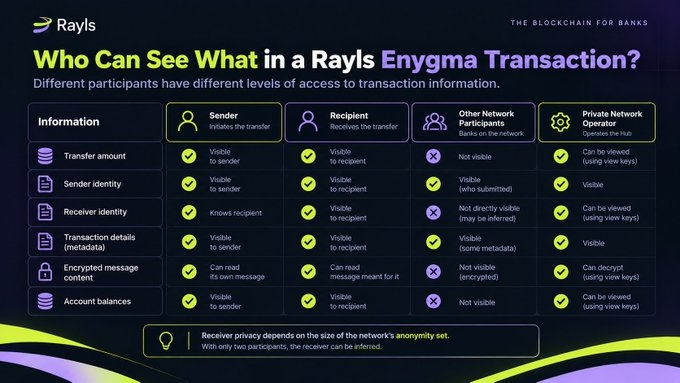
Privacidade não significa que todas as informações estejam ocultas de todos. Diferentes participantes têm diferentes níveis de acesso.
Outros participantes da rede
Eles não podem ler diretamente o valor oculto da transferência a partir dos dados criptográficos. No entanto, alguns detalhes da transação e informações sobre os participantes podem continuar visíveis.
O remetente
O remetente conhece a transação que iniciou, incluindo os detalhes necessários para realizar a transferência.
O destinatário
O destinatário pretendido pode acessar a mensagem destinada a ele e processar a transferência recebida.
O operador da Private Network
De acordo com o design documentado do Enygma, o operador pode descriptografar transferências usando as configurações relevantes de chaves de visualização. Isso significa que o operador não é necessariamente incapaz de ver todas as informações privadas da transação.
Também há um limite para a privacidade do destinatário. O remetente fica visível para os observadores do Hub, e a identidade do destinatário pode ser deduzida dependendo do número de participantes do conjunto de anonimato. Com apenas dois participantes, o anonimato do destinatário é, na prática, inexistente.
A capacidade do operador de visualizar transferências também deve ser diferenciada de sua capacidade de gastar fundos. O acesso por chave de visualização, por si só, não concede a autoridade para gastar associada às chaves de gasto da instituição.
Assim, ao avaliar uma blockchain que preserva a privacidade, precisamos fazer três perguntas distintas:
Quais informações são ocultadas? Quais informações permanecem visíveis? E quais participantes estão autorizados a acessar os dados subjacentes?
O Que Isso Significa para a Blockchain Institucional?
As instituições financeiras precisam verificar transações sem expor desnecessariamente informações financeiras confidenciais a outras instituições.
As provas de conhecimento zero e os compromissos criptográficos oferecem uma maneira de enfrentar esse desafio. O Rayls Enygma combina essas técnicas com mensagens criptografadas e infraestrutura operada por instituições para viabilizar transferências privadas de tokens.
Mas essas ferramentas não resolvem todos os problemas de segurança ou conformidade.
Uma prova criptográfica válida não demonstra automaticamente que as partes são confiáveis, que um acordo comercial é legítimo ou que o software não tem vulnerabilidades. Essas questões exigem controles adicionais, governança e salvaguardas operacionais.
A privacidade também depende da implementação. Os metadados das transações podem permanecer visíveis, determinadas operações podem expor valores e operadores autorizados podem ter acesso a informações que outros participantes não conseguem ver.
Por isso, a privacidade não deve ser avaliada com base em uma única afirmação de que uma blockchain é “privada”.
As perguntas mais úteis são:
• O que exatamente a rede pode verificar?
• Quais detalhes da transação permanecem confidenciais?
• Quem pode acessar as informações subjacentes?
• O que acontece quando o sistema precisa oferecer suporte a auditorias ou supervisão?
Entender esses limites é essencial ao avaliar uma infraestrutura financeira que preserva a privacidade.
A principal conclusão: um banco pode provar que uma transação atende a regras especificadas sem revelar todos os dados por trás dela. Mas entender o que é ocultado, o que é verificado e quem pode acessar as informações é tão importante quanto a própria prova.