
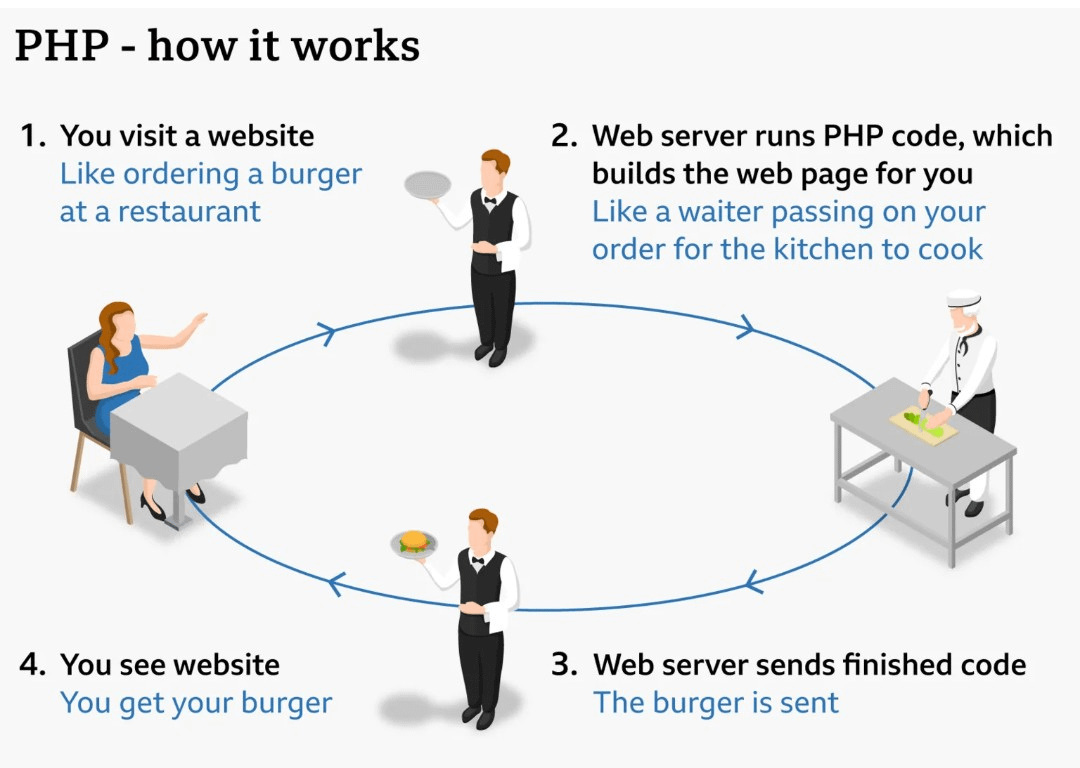
A falha de segurança global do PHP na internet — coletivamente apelidada de PHP2Shell — consiste em duas vulnerabilidades críticas (CVE-2026-109618 e CVE-2026-109619) que afetam o PHP, uma linguagem de programação que alimenta cerca de 70% dos sites do mundo. Descoberta pela empresa de cibersegurança Wiz Research com o modelo GPT-5.6 Sol da OpenAI (em conjunto com a empresa de cibersegurança Calif), a falha representa um enorme risco de divulgação de memória e de execução remota de código (RCE) sem autenticação, inerente ao núcleo do PHP
Por afetar quase todas as versões do PHP lançadas na última década, deixa grandes plataformas como o WordPress e a Wikipédia, bem como inúmeros servidores web empresariais e governamentais, vulneráveis à tomada total de controlo por atacantes, ao roubo de dados e à desfiguração de sites.
Como a falha está a ser corrigida
A resposta global para proteger a infraestrutura da internet envolve atualizações imediatas de software e ações defensivas coordenadas:
Patches oficiais de software: A PHP Foundation desenvolveu e lançou rapidamente patches de segurança oficiais em 21 de outubro de 2026, corrigindo as vulnerabilidades de segurança da memória no motor principal.
Atualizações urgentes de servidores: Agências governamentais, fornecedores de serviços na nuvem e operadores de sites de todo o mundo estão numa corrida de emergência para descarregar e aplicar estas atualizações. As equipas de ciberdefesa têm de atualizar os ambientes PHP subjacentes dos servidores, uma vez que simples alterações à configuração dos sites não são suficientes para travar a exploração da falha.
Encerramento preventivo de sites: Para impedir que hackers explorem a falha antes de os sistemas poderem ser atualizados, várias agências governamentais europeias, grandes operadores de infraestruturas e órgãos de comunicação social retiraram temporariamente os seus sites do ar ou suspenderam os serviços para aplicar as correções num ambiente seguro. [1, 2]
Avisos de agências globais de cibersegurança: Grupos governamentais, incluindo a Agência de Segurança Nacional dos EUA (NSA) e a agência de cibersegurança da Europa emitiram diretivas urgentes que ordenam a todas as organizações que utilizam sistemas de gestão de conteúdos compatíveis com PHP (como Drupal ou WordPress) que instalem os patches imediatamente.
É responsável por um site ou servidor baseado em PHP que precisa de ser verificado, ou gostaria de saber mais sobre como modelos de IA como o GPT-5.6 Sol estão a transformar a cibersegurança?