


Os executivos do setor cripto estão divididos quanto a saber se a autocustódia foi alguma vez concebida para principiantes, enquanto abordagens como carteiras com múltiplas assinaturas e cópias de segurança sem frase-semente implicam os seus próprios compromissos em termos de segurança e facilidade de utilização.
«Não esperamos que todos os condutores sejam mecânicos, e não devemos esperar que todos os que queiram possuir os seus ativos se tornem especialistas em segurança», disse Rahul Rumalla, CEO da Safe Labs, à Cointelegraph.
Tornar a autocustódia mais fácil de utilizar pode ser fundamental para uma adoção mais ampla do Bitcoin, uma vez que a possibilidade de «ser o seu próprio banco» continua a ser uma das suas características distintivas.
Incidentes recentes envolvendo Ledger e Coldcard expuseram vulnerabilidades em carteiras de hardware, amplamente recomendadas como uma das formas mais seguras de guardar criptomoedas, por manterem as chaves privadas offline.
Implantes em alguns dispositivos Ledger roubaram frases de recuperação, enquanto uma falha no firmware da Coldcard permitiu que invasores recriassem chaves privadas e roubassem fundos.
Michael Tanguma, CEO da Onramp, provedora de custódia de Bitcoin, comparou a custódia de Bitcoin aos computadores pessoais na década de 1970, quando os usuários precisavam de conhecimentos técnicos para montá-los e operá-los.
“A autocustódia nunca foi concebida pensando nos iniciantes”, disse ele à Cointelegraph.
Ele afirmou que designs mais simples ajudaram os computadores a alcançar um público mais amplo e que a custódia de Bitcoin enfrenta agora um desafio semelhante.
A Trezor Model One, a primeira carteira de hardware do mundo, foi lançada em 2014. Fonte: Trezor
Rumalla discordou, dizendo que a autocustódia “sempre foi destinada a todos” e que “poder possuir e controlar seus ativos é o propósito da criptomoeda”.
Ele acrescentou que a autocustódia “não significa fazer tudo por conta própria”.
A multisig aumenta a segurança, mas tem um custo
As carteiras com múltiplas assinaturas, ou multisig, exigem várias chaves para autorizar transações, mas gerenciá-las pode ser difícil para iniciantes.
“As implementações tradicionais de multisig podem introduzir complexidade adicional relacionada à coordenação dos signatários, aos backups das chaves, aos procedimentos de recuperação e às aprovações de transações”, disse Justin Hutzler, diretor de tecnologia da Synergy Network.
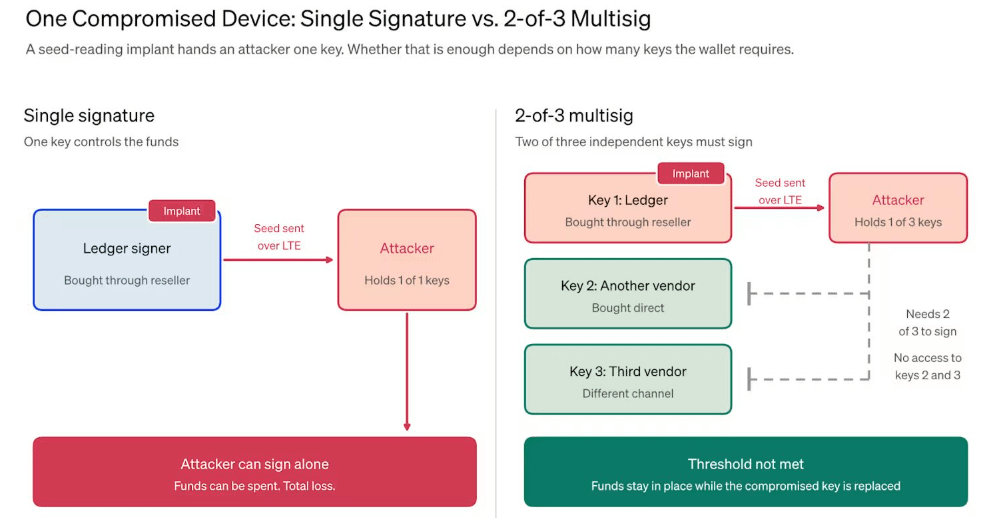
Assinatura única versus multisig. Fonte: BitGo
Múltiplas aprovações também não conseguem impedir todos os ataques.
Rumalla, da Safe Labs, disse que vários signatários ainda poderiam autorizar uma transação maliciosa se todos fossem enganados pela mesma interface comprometida.
Carteiras sem frase-semente eliminam um risco, mas introduzem outros
A Tangem afirma que seu design sem frase-semente simplifica a autocustódia ao eliminar a necessidade de gerenciar uma frase de recuperação. Em vez disso, os usuários precisam proteger fisicamente os dispositivos que dão acesso aos seus fundos.
Uma chave privada é gerada em um cartão, e cópias de backup são armazenadas em até dois dispositivos adicionais. A Tangem confirmou à Cointelegraph que perder todos os dispositivos bloquearia permanentemente o acesso dos usuários aos seus fundos.
A empresa disse não ter recebido relatos de usuários que tenham perdido todos os seus cartões.
Manter os cartões em segurança também não protege os usuários contra a aprovação de uma transação maliciosa. Zach Herbert, CEO da concorrente Foundation, fabricante de carteiras de hardware, disse que backups sem frase-semente podem preservar a autocustódia, mas criticou a ausência de uma tela integrada na Tangem, o que deixa os usuários dependentes de seus smartphones para verificar os detalhes das transações.
“Um invasor não precisa extrair sua chave privada se puder enganá-lo para que autorize uma transação que esvazie sua carteira”, disse ele.
Revista: 5 alternativas à Ledger para guardar seus Bitcoins