


Em 22 de outubro de 2026, milhões de hackers tentaram tirar partido de duas vulnerabilidades graves no PHP. Governos e empresas tiveram de retirar alguns sistemas online do ar, enquanto equipas de especialistas se apressavam a implementar correções de emergência. Isto mostra quanto pouco tempo os especialistas em cibersegurança têm agora para combater vulnerabilidades graves.
Dois erros com classificação 9,2 que podem entregar o controlo de um servidor
As vulnerabilidades, conhecidas em conjunto como PHP2Shell, são identificadas como CVE-2026-109618 e CVE-2026-109619. Ambas têm uma classificação de gravidade crítica de 9,2 em 10. Em 21 de outubro de 2026, o PHP lançou quatro correções para as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35.
O NCSC do Reino Unido afirma que as falhas podem corromper a memória interna do PHP. Em certas condições, um invasor poderia executar código sem iniciar sessão. A Wiz também mostrou como dados confidenciais, incluindo senhas e chaves de API, poderiam vazar da memória.
Segundo a W3Techs, o PHP é usado por 69,3% dos sites cuja linguagem do lado do servidor é identificável. Isso mostra o quanto o PHP é disseminado, não quantos sites foram comprometidos.
O intervalo entre a correção e a exploração está diminuindo
A IA de fronteira ajudou pesquisadores a montar exploits para vulnerabilidades que estavam ocultas no PHP havia anos. A Cryptopolitan informou que as correções foram lançadas um dia antes do previsto, após o vazamento de detalhes técnicos.
Os sinais do ataque eram visíveis antes de qualquer relato de ataques. Em 17 de outubro de 2026, quatro dias antes da divulgação, a AWS identificou a tentativa nos registros de seu honeypot MadPot. Não se sabe se o ataque foi bem-sucedido. O diretor de segurança da AWS, CJ Moses, alertou que invasores usando IA poderiam criar ameaças em horas ou até minutos após a divulgação.
Milhares de sondagens se transformaram em milhões em um dia
Matthew Prince, CEO da Cloudflare, revelou que milhares de tentativas foram feitas nas 10 horas que antecederam a divulgação, em 21 de outubro. Não levou mais de 45 minutos para que o número de tentativas aumentasse para dezenas de milhares. Em apenas duas horas, as tentativas ultrapassaram a marca das centenas de milhares. Pouco depois, já eram milhões de tentativas. Eram tentativas, não invasões confirmadas.
A Cloudflare já havia implementado proteção por firewall, mas isso não substituía a aplicação das correções.
Em 22 de outubro, a Reuters noticiou suspensões preventivas de serviços na Nomura, Mitsubishi UFJ, ANA, East Japan Railway e Orange. Sites do governo também ficaram temporariamente fora do ar na Finlândia, nos Países Baixos e na França.
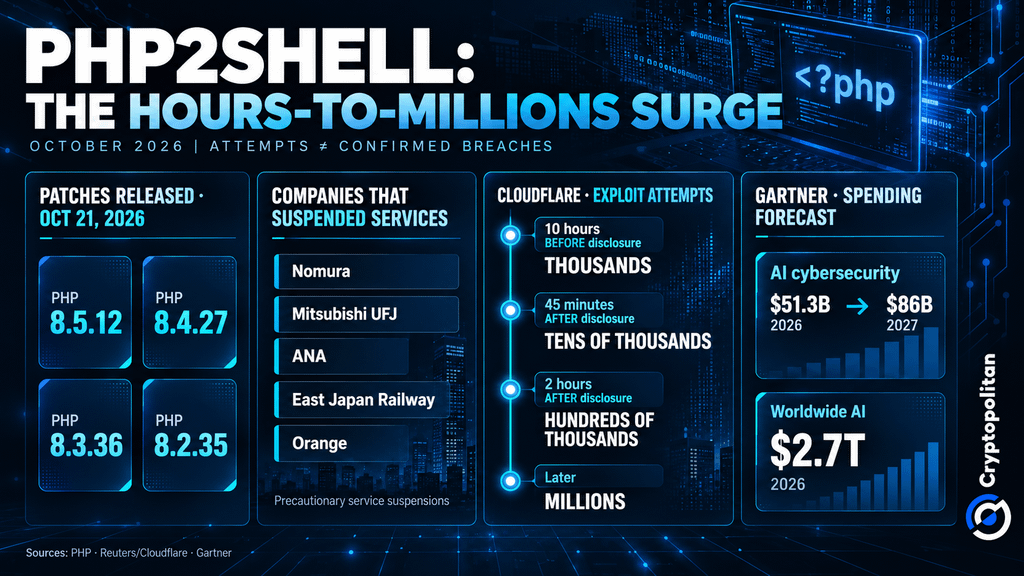 Cronologia do ataque PHP2Shell: milhões de tentativas de exploração, correções do PHP e gastos com IA
Encontrar todas as cópias do PHP é a parte difícil
O PHP pode estar oculto em equipamentos que os administradores raramente pensam em verificar. O inventário do NCSC neerlandês inclui produtos de terceiros em análise, entre eles soluções da Fortinet. A Searchlight Cyber lançou um scanner para identificar hosts vulneráveis. Como ele testa deliberadamente o esgotamento da memória, é preciso ter cuidado ao usá-lo.
A diretora executiva da PHP Foundation, Elizabeth Barron, disse à WIRED:
Até onde sabemos, não houve nenhuma tentativa bem-sucedida de execução remota de código.
Para onde os investimentos em segurança já estão indo
A previsão da Gartner, divulgada em 16 de setembro, estima os gastos globais com cibersegurança baseada em IA em US$ 51,3 bilhões em 2026 e quase US$ 86 bilhões em 2027. A projeção para os gastos mundiais com IA em 2026 é de US$ 2,7 trilhões.
O PHP2Shell não foi responsável por essas despesas previstas. Em vez disso, este caso é um ótimo exemplo da importância de as empresas saberem quais softwares utilizam, corrigirem vulnerabilidades rapidamente e detectarem ameaças muito antes que seus efeitos nocivos sejam sentidos.
Se você está lendo isto, já está um passo à frente. Continue assim com a nossa newsletter.