Uma falha no PHP, uma invasão na nuvem, uma polêmica envolvendo uma CEX e uma alta das moedas de privacidade. O que esta semana nos revela sobre onde as criptomoedas realmente falham.
🛡️ As blockchains continuaram produzindo blocos esta semana. O que falhou foi tudo ao redor delas: os servidores, as plataformas de implantação e as carteiras quentes. Se você guarda criptomoedas em algum lugar que não seja armazenamento a frio, vale a pena dedicar cinco minutos a isto.
1. A vulnerabilidade do PHP
Falhas críticas no PHP, supostamente encontradas com a ajuda de IA, permitem que invasores executem código sem fazer login. Pesquisadores de segurança dizem que elas já estão sendo exploradas, e alguns sites governamentais ficaram fora do ar por precaução. O PHP está por trás de uma parcela enorme da web, então empresas de criptomoedas correram para se posicionar. A Trust Wallet disse que seus aplicativos e sua infraestrutura principal “não são desenvolvidos em PHP” e que os usuários não precisam fazer nada. A CoinMarketCap e a BNB Chain publicaram comunicados semelhantes. Na opinião de CZ, a maioria dos projetos deveria pelo menos publicar uma confirmação como essa.
2. A violação da Railway
A Railway, uma plataforma na nuvem usada por muitas pequenas equipes de cripto para executar bots e back-ends, pausou as compilações e partes da sua API em 21 de outubro. Segundo relatos, o primeiro roubo de cripto ligado ao incidente ocorreu às 19:36 UTC. O aviso de segurança da Railway, que orientava os usuários a trocar as chaves, só foi enviado às 21:51 UTC, mais de duas horas depois. Até agora, cerca de US$ 370 mil em saques suspeitos de carteiras foram associados ao caso. Ninguém invadiu uma blockchain. Os atacantes foram atrás do lugar onde os desenvolvedores guardam suas chaves.
Uma das vítimas foi a Zipcoin, um token de privacidade da Ethereum. Ela anunciou que encerraria as atividades após uma exploração de vesting da UNCX e a exposição do código e dos segredos da empresa na Railway. Os detentores tiveram seis horas para vender, e o preço caiu mais de 84% em 24 horas.
3. CoinDCX em destaque
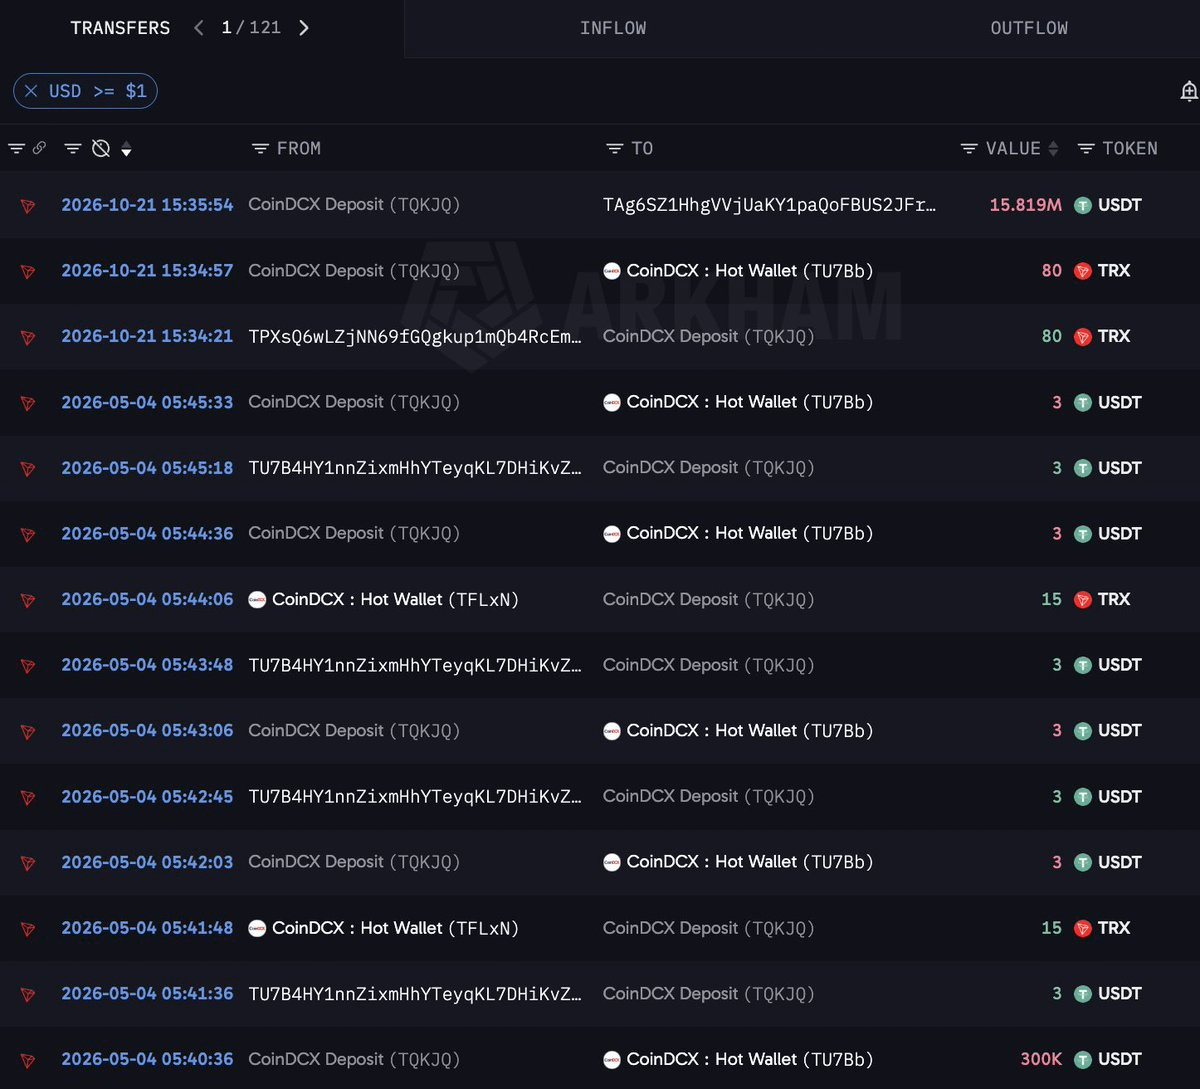
Investigadores on-chain sinalizaram a movimentação de cerca de US$ 15,99 milhões em USDT de carteiras da TRON ligadas à CoinDCX. A CoinDCX afirma que os fundos dos usuários estão seguros e que os endereços foram comprometidos no incidente de julho de 2025 e não foram usados desde então. ZachXBT contestou essa versão, dizendo que um endereço de depósito continuou em uso por cerca de 10 meses após o incidente e transferiu os depósitos para a carteira quente atual ainda em abril e maio de 2026. A corretora não confirmou uma nova violação, então trate isso como uma história controversa, não como um fato confirmado.
4. A reação do mercado: demanda por privacidade
Enquanto $BTC e $ETH caíam, o Monero seguiu na direção oposta. O $XMR foi negociado acima de US$ 650 mais cedo hoje e está agora em torno de US$ 629, com alta de aproximadamente 5% no dia. Os traders associam a alta às notícias sobre segurança: quando chaves e infraestrutura são expostas, a demanda por privacidade aumenta. As posições em futuros estão pesadas, porém, então a volatilidade pode ir para os dois lados.
O que isso significa para você
CZ resumiu assim: "Nenhuma carteira de cripto é 100% segura. Nenhum software está livre de bugs." Algumas dicas práticas:
→ Confira se os aplicativos e as corretoras que você usa confirmaram se foram afetados
→ Troque as chaves de API, especialmente as de bots ou de negociação que você armazenou em plataformas na nuvem
→ Mantenha seus investimentos de longo prazo fora de carteiras quentes
→ Não confie cegamente em publicações que dizem que "os fundos estão seguros". Procure provas on-chain e consulte os canais oficiais
A tecnologia é resiliente. O ponto fraco continua sendo as operações e as pessoas que as conduzem.
Como você guarda suas criptos depois de uma semana dessas: CEX, carteira quente ou carteira física? 👇
Isto não é aconselhamento financeiro. Faça sua própria pesquisa.
#CryptoSecurity #XMR #CryptoNews #Binance #SAFU