

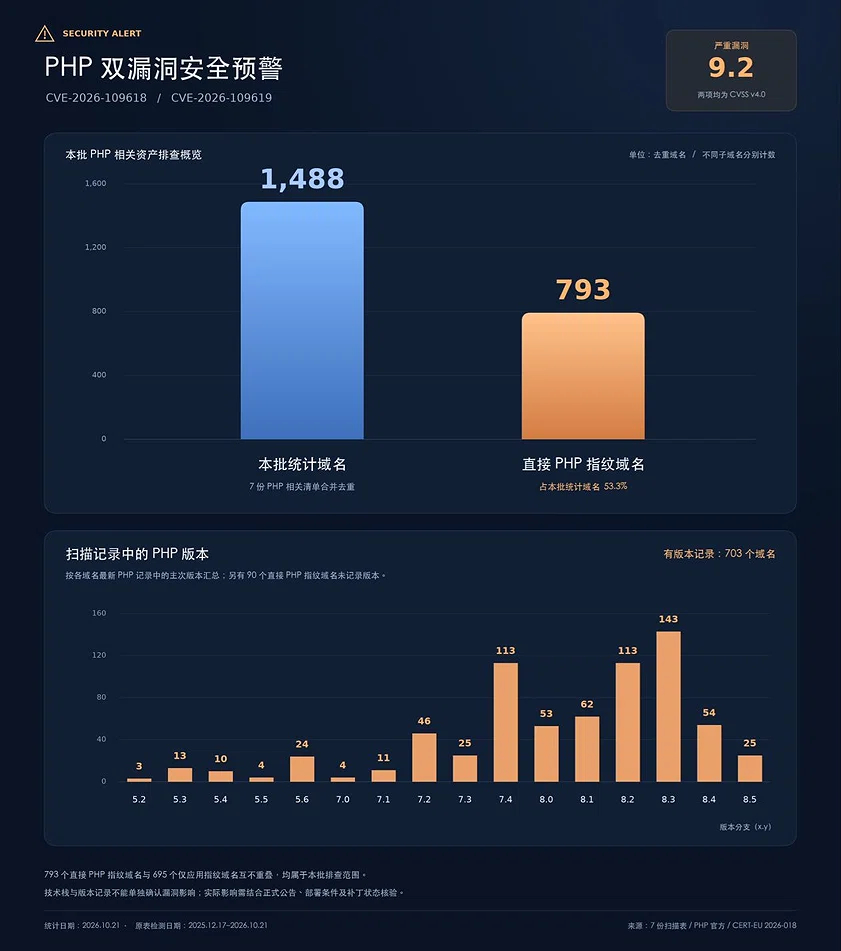
A SlowMist acabou de fazer uma varredura no setor cripto: 1.488 domínios, 793 expondo diretamente a impressão digital do PHP — mais da metade. E as versões são ainda mais preocupantes: a maioria usa as versões 7.4, 8.2 e 8.3; o suporte oficial à 7.4 foi encerrado em 2022.
Vamos deixar claro: expor a impressão digital não significa que o sistema já tenha sido invadido — em outras palavras, a SlowMist detectou isso; quanto à segurança, cada um que se vire.
A gravidade da falha: duas CVEs, CVSS 9,2, com execução remota de código sem necessidade de login. O PHP está presente em cerca de 70% dos sites do mundo. Ontem à noite, serviços de identidade digital dos Países Baixos, sites governamentais da França e da Alemanha e a Wikipédia ficaram fora do ar. O próprio primeiro-ministro do Japão publicou um alerta pedindo a instalação do patch.
A linha do tempo é surreal: a auditoria de 2024 já tinha detectado sinais, mas ninguém conseguia provar que a falha era explorável. A correção se arrastou até a fundação admitir um «fracasso estrutural» — faltava pessoal e as decisões emperravam em discussões. Em agosto de 2026, um pesquisador reexaminou o caso com IA e encontrou um caminho de ataque em dois dias. Foram mais de dois meses e mais de dez mil linhas de correções. O lançamento estava previsto para hoje, mas, como a informação vazou antes da hora, tiveram de antecipá-lo às pressas ontem à noite. Já surgiram explorações em ataques reais.
Só para evitar implicâncias: antes disso, a varredura totalmente automatizada por IA já tinha analisado o PHP e não encontrou nada. Quem descobriu a fundo foi gente que entende do assunto + IA — a IA reduziu o custo de transformar a falha em arma a quase nada.
No mundo cripto: a Coinbase disse que verificou e estava tudo bem; a BitGo disse que não foi afetada; CZ recomendou cautela; e a Intersect, da Cardano, tirou do ar diretamente a área de membros. Todo mundo diz «eu verifiquei», mas ninguém se atreve a dizer «este setor está seguro».
O impacto disso nos preços das criptomoedas é praticamente zero, mas a verdade é feia: a plataforma onde você negocia e a interface DeFi que você acessa podem estar rodando código que ninguém atualiza há cinco anos. As pessoas capazes de corrigir a infraestrutura continuam sendo apenas algumas centenas, mas a IA derrubou o custo de encontrar vulnerabilidades.
A corrida da Rainha Vermelha: por mais rápido que você corra, só consegue ficar no mesmo lugar. E quem para vira alvo.