Os traders de criptomoedas temem liquidações, quedas do mercado e golpes. Mas quanta atenção damos à segurança dos sites em que confiamos?
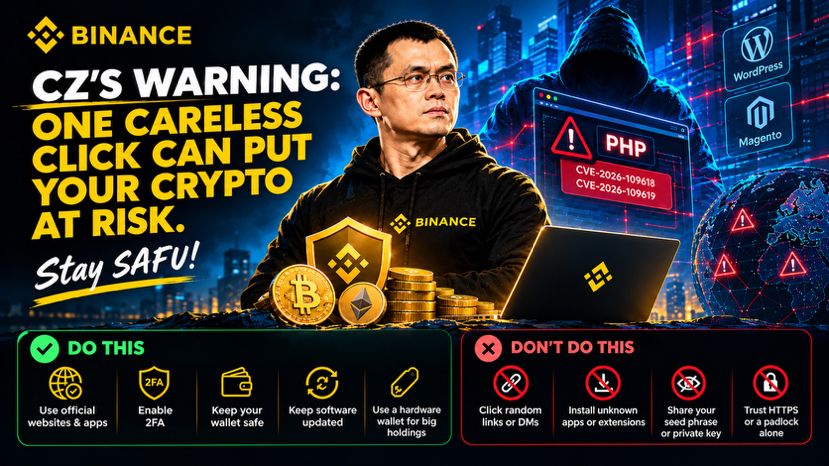
Em 21 de outubro de 2026, o PHP divulgou duas vulnerabilidades críticas: CVE-2026-109618 e CVE-2026-109619, ambas com classificação CVSS 9.2. Elas podem permitir a execução remota de código sem autenticação em servidores vulneráveis. Já estão disponíveis correções de segurança.
Esta é uma vulnerabilidade do lado do servidor — não é prova de que todos os sites ou dispositivos dos visitantes estejam comprometidos. Mas o alerta de CZ serve como um lembrete oportuno: a segurança das suas criptomoedas é tão forte quanto o seu elo mais fraco.
🛡️ TODO TRADER DE CRIPTO DEVERIA FAZER ISTO:
✅ Acesse as corretoras por meio dos aplicativos oficiais ou de favoritos salvos. Verifique o domínio completo antes de iniciar sessão.
✅ Ative a autenticação de dois fatores (2FA) ou as chaves de acesso, use senhas exclusivas e nunca compartilhe códigos de verificação.
✅ Mantenha o navegador, o sistema operacional e o software da carteira atualizados por meio de canais oficiais.
✅ Use uma carteira física para quantias significativas. Verifique os endereços e as redes antes de assinar transações.
✅ Revise as permissões concedidas à carteira e restrinja as permissões das chaves de API. Sempre que possível, desative os saques por meio de chaves de API.
🚫 NUNCA FAÇA ISTO:
❌ Clique em mensagens diretas ou comentários aleatórios que prometem correções de segurança, airdrops ou proteção emergencial da carteira.
❌ Instale aplicativos ou extensões desconhecidos, conecte sua carteira ou assine transações só porque um site pediu.
❌ Digite sua frase-semente ou chave privada em um site — mesmo que ele alegue ser o suporte oficial.
❌ Presuma que HTTPS ou o ícone de cadeado garantem que um site é confiável.
⚠️ JÁ CLICOU EM UM LINK SUSPEITO? Não entre em pânico. Evite qualquer interação adicional. Se inseriu credenciais, altere-as pelo serviço oficial e revogue sessões suspeitas e chaves de API. Se sua frase-semente foi exposta, considere essa carteira comprometida.
Os proprietários de sites devem corrigir o ambiente de execução do PHP; atualizar o WordPress, por si só, não corrige a vulnerabilidade subjacente do PHP.
💡 A LIÇÃO DE VERDADE: No mundo cripto, proteger seu capital significa proteger o acesso a ele — não apenas prever o próximo candle.
CZ diz: “Stay SAFU”. Você segue uma lista rigorosa de verificação de segurança ou está contando com a sorte?
👇 Compartilhe sua principal regra de segurança. Alguém nesta comunidade talvez precise ouvi-la.