

#PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
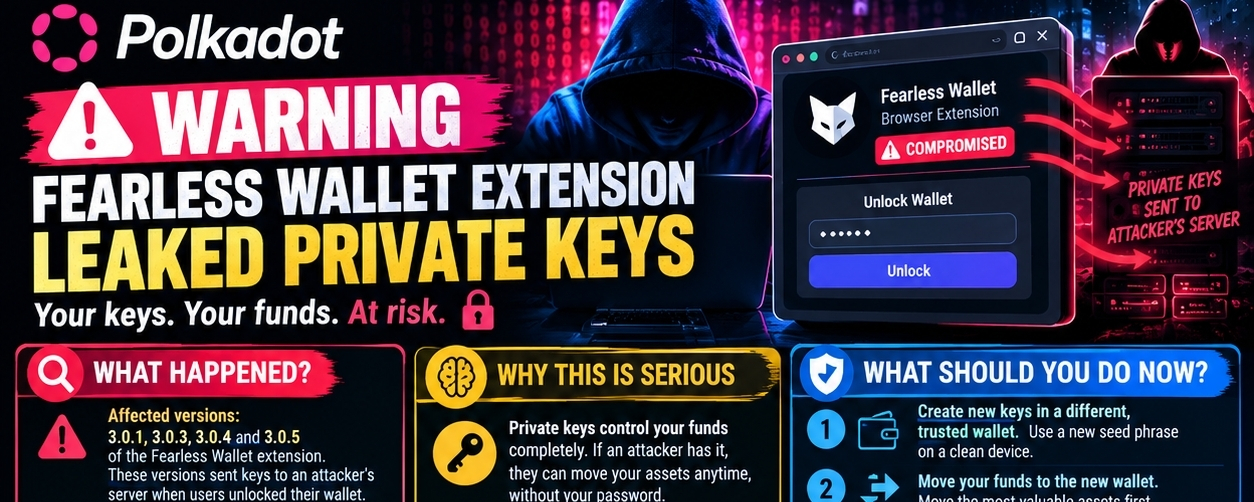
Um alerta grave de segurança está circulando pela comunidade Polkadot. ⚠️ De acordo com o aviso descrito na publicação que inspirou este artigo, certas versões da **extensão de navegador Fearless Wallet** enviavam as chaves privadas dos usuários para o servidor de um invasor. Se você usa carteiras Polkadot, leia com atenção e aja rápido. 👇
---
**🔍 O que aconteceu?**
Detalhes relatados sobre o aviso:
⚠️ **Versões afetadas:** 3.0.1, 3.0.3, 3.0.4 e 3.0.5 da extensão Fearless Wallet. As versões afetadas enviavam as chaves para o servidor de um invasor sempre que um usuário desbloqueava a carteira. 🔓
📅 **Cronologia:** Segundo consta, o código malicioso foi introduzido em **19 de fevereiro de 2025** e esteve ativo em determinados períodos até **10 de outubro de 2026**. É um período de exposição prolongado, superior a um ano e meio. ⏳
📉 **Perdas até ao momento:** 8 utilizadores comunicaram transferências não autorizadas que totalizaram **17,286 DOT**. 💸
👥 **Alcance:** Uma versão afetada do Chrome ainda apresentava cerca de **6,000 utilizadores**. 🌐
📱 **Boa notícia:** Segundo consta, as aplicações móveis analisadas não contêm o código malicioso. ✅
---
**🧠 Porque é que isto é grave**
Uma chave privada dá controlo total sobre os seus fundos. 🗝️ Se um atacante tiver acesso a ela, pode transferir os seus ativos quando quiser, sem precisar da sua palavra-passe. Uma carteira que expõe as chaves ao ser desbloqueada é um dos piores cenários possíveis para uma carteira sem custódia. 😨
Este é também um **ataque à cadeia de fornecimento**. 🧩 O perigo veio de software em que os utilizadores confiaram e que instalaram, não da própria rede Polkadot. A blockchain Polkadot não foi pirateada.
---
**🛡️ O que deve fazer agora?**
Se utilizou a extensão Fearless Wallet desde fevereiro de 2025, aja imediatamente:
1️⃣ **Crie novas chaves noutra carteira de confiança.** Use uma nova frase-semente gerada num dispositivo seguro. 🆕
2️⃣ **Transfira os seus fundos para a nova carteira.** Transfira primeiro os ativos mais valiosos. 🏃
3️⃣ **Não se limite a mudar a palavra-passe.** Uma nova palavra-passe ou reinstalação não resolverá o problema, porque as chaves antigas já foram expostas. ❌
4️⃣ **Deixe de usar as chaves antigas.** Considere comprometida qualquer conta criada ou importada na extensão afetada. 🚫
5️⃣ **Verifique as contas associadas.** Se reutilizou a mesma frase-semente noutros locais, transfira também esses fundos. 🔍
6️⃣ **Remova a extensão.** Desinstale-a do navegador depois de proteger os seus fundos. 🧹
⏰ A rapidez é importante. Quanto mais tempo os seus fundos permanecerem numa conta exposta, maior será o risco. Tenha em conta que os fundos em staking podem demorar a ser desbloqueados, por isso inicie imediatamente o processo de retirada do staking. 🔓
---
**🔐 Como se proteger no futuro**
✅ **Use uma carteira física** para grandes quantias. 🧊 As chaves privadas permanecem no dispositivo, mesmo que o navegador seja comprometido.
✅ **Mantenha as poupanças de longo prazo fora das extensões do navegador.** Use extensões apenas para pequenos saldos que utiliza ativamente. 💼
✅ **Reveja as suas extensões regularmente.** Remova as que não utiliza e verifique as permissões. 🧐
✅ **Tenha cuidado com as atualizações.** Uma extensão de confiança pode tornar-se perigosa após uma atualização, como mostra este caso. 🔄
✅ **Distribua os fundos por várias carteiras.** Não guarde tudo num só lugar. 🧺
✅ **Siga os canais oficiais.** Consulte os alertas de segurança no site oficial do projeto e nas redes sociais. 📢
---
**📉 O que significa isto para o DOT?**
Isto parece ser uma falha de segurança ao nível da carteira, não uma vulnerabilidade da rede Polkadot. 🔗 O incidente deverá ter um efeito direto limitado no funcionamento da blockchain, mas pode afetar a confiança nas ferramentas do ecossistema. A publicação indica que o DOT está perto de $1.18. 💰 Consulte o preço em tempo real antes de o citar.
---
**💬 Agora é a sua vez**
Já verificou quais as extensões do navegador que têm acesso às suas chaves? 🤔 Partilhe este aviso com amigos que utilizam carteiras Polkadot. 👇
⚠️ *Isto não é aconselhamento financeiro. Faça sempre a sua própria pesquisa e proteja as suas chaves privadas.*
---
#Polkadot #DOT #SegurançaCripto #SegurançaDasCarteiras #NotíciasCripto
---
Não consegui encontrar o próprio aviso da Fundação Polkadot, por isso os números das versões, as datas, os 17,286 DOT em perdas e os 6,000 utilizadores provêm da sua publicação. Consulte os canais oficiais da Polkadot antes de publicar e corrija tudo o que estiver diferente.
Fontes:
- [Fearless: visão geral (Suporte Polkadot)](https://support.polkadot.network/support/solutions/articles/65000185844-fearless-overview)
- [Carteiras e extensões (Guia Kusama)](https://guide.kusama.network/docs/wallets-and-extensions)#OCCIssuesFirstFinalRuleUnderGENIUSAct #110AutomatedWalletsGenerate99.6%OfRLUSDPayments #KoreanRetailLost6.3TrillionWonOnLeveragedETPs #EarningsSeason