

CZ publica alertas em série no meio da noite! A IA está prestes a controlar a humanidade? Mas o perigo ainda maior está na carteira que você tem nas mãos! 🚨
De arrepiar! No meio da noite, CZ publicou dois tuítes seguidos: um deixou muita gente de cabelo em pé, e o outro diz respeito diretamente à sua fortuna e à sua vida.
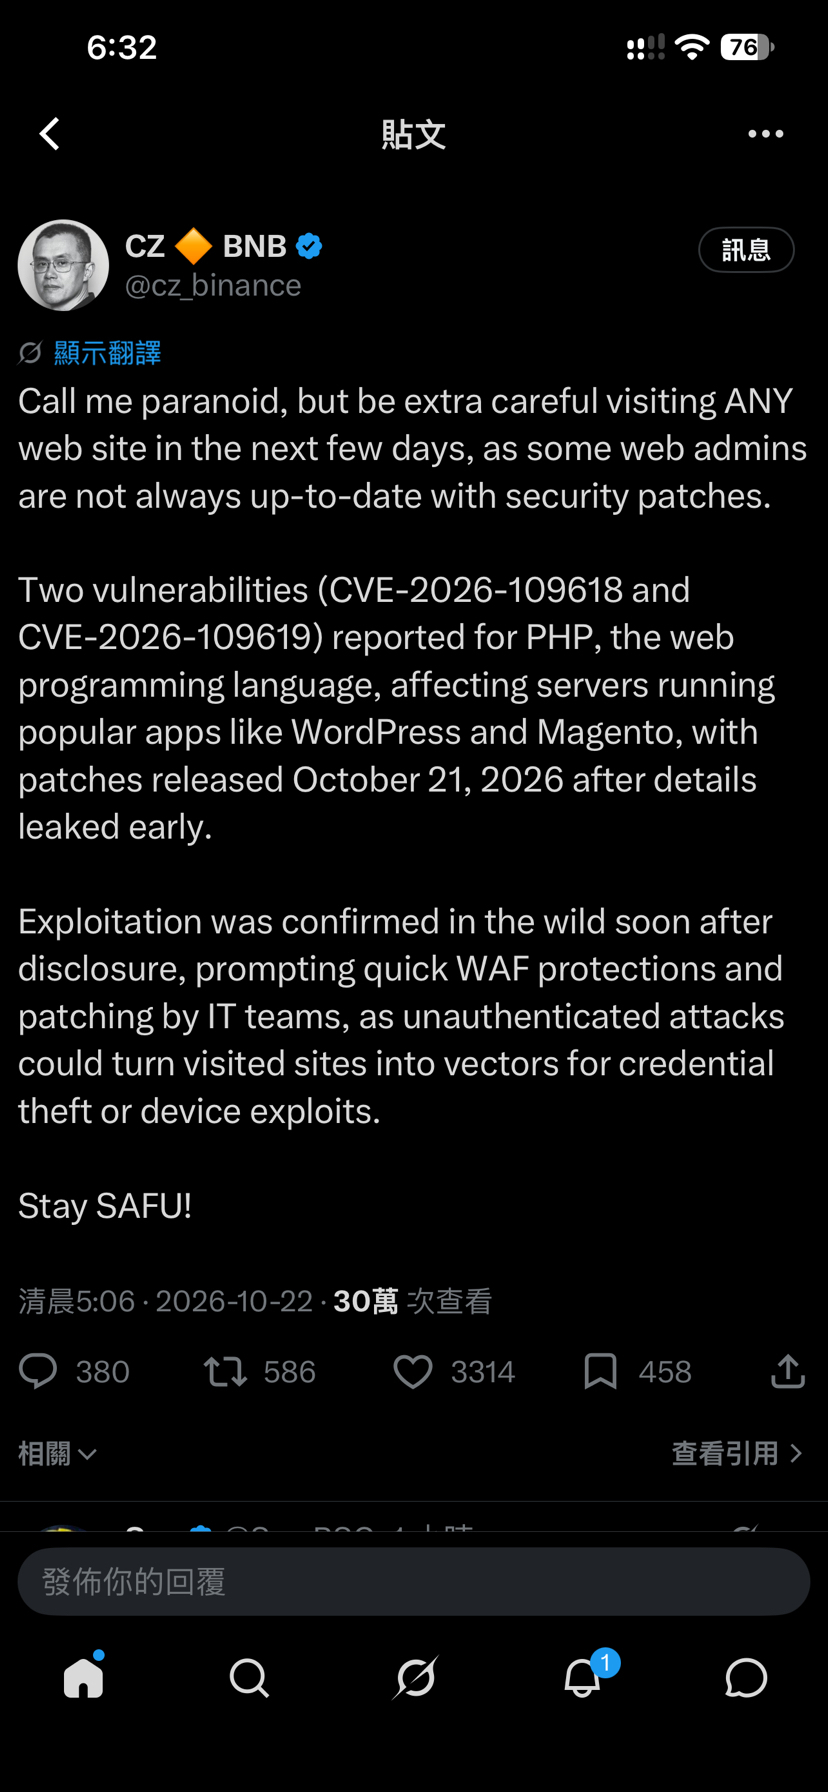
Vamos começar pelo primeiro. A Claude lançou uma nova geração de sistema de IA, que supostamente tem uma capacidade extraordinária de julgamento autônomo e memória. Ao compartilhar a notícia, CZ acrescentou, meio brincando: “Agora, ela (a IA) é quem nos controla.” Nos comentários, alguém publicou uma imagem de O Exterminador do Futuro mostrando uma cidade sendo destruída. Embora fosse uma piada, os especialistas não acharam graça. A IA está evoluindo rápido demais. Quando a autonomia das máquinas ultrapassa os limites definidos pelos humanos, os riscos de perder o controle já estão à espreita.
Mas isso é uma preocupação para o futuro; o segundo tweet de CZ é que traz o “perigo mortal” que está bem diante dos nossos olhos.
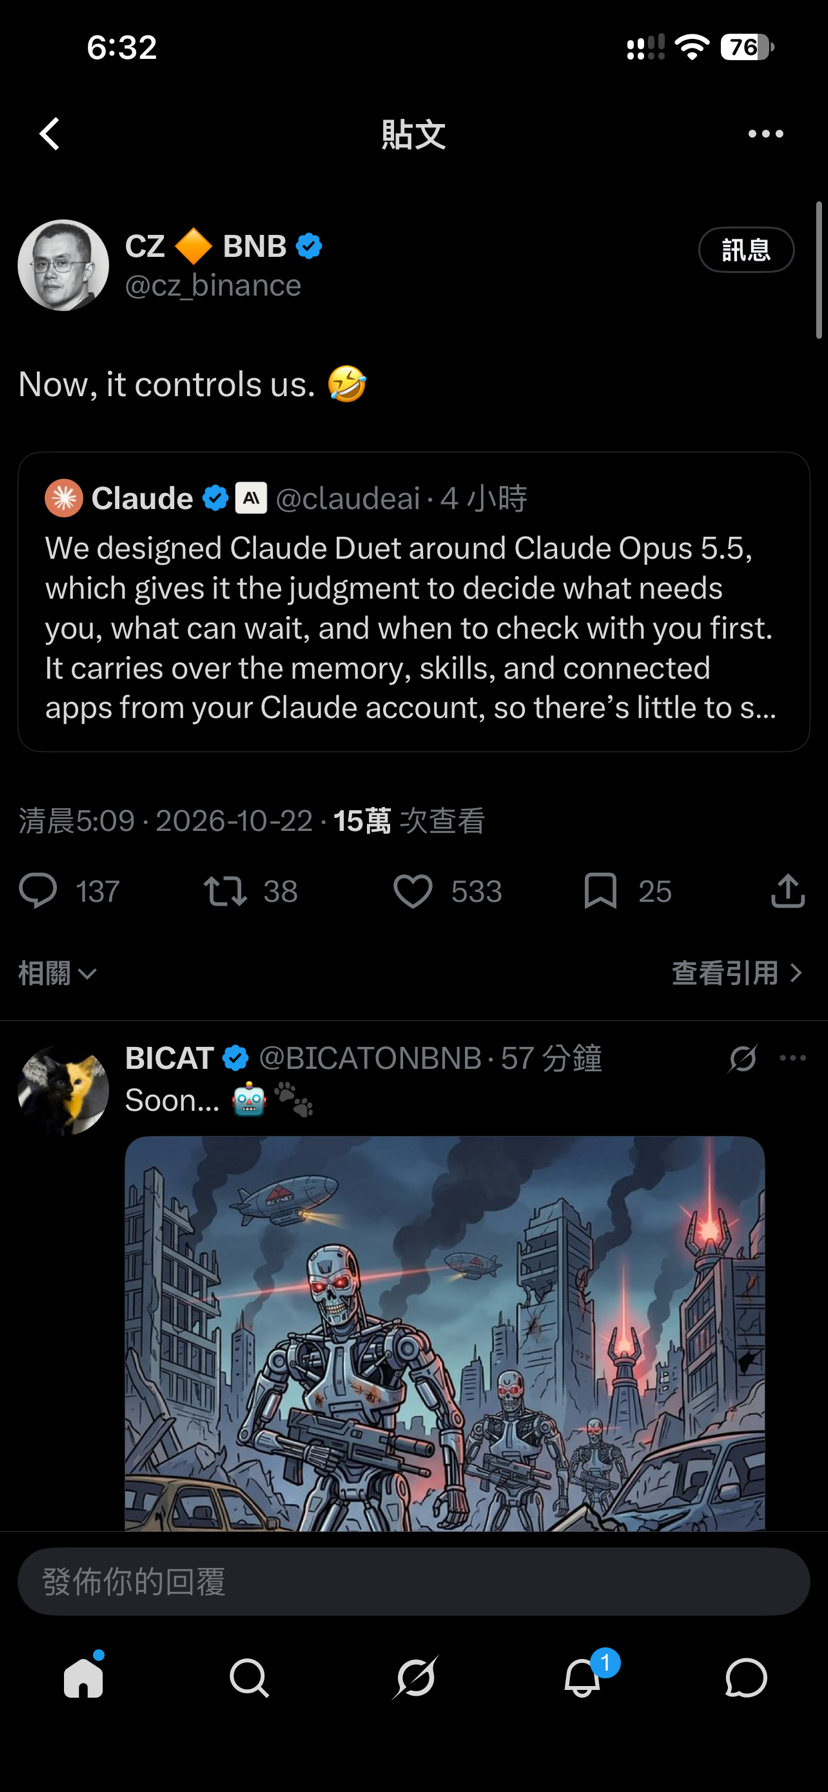
CZ fez um alerta direto: “Nos próximos dias, todos devem ter muito cuidado ao acessar qualquer site!” O motivo é que duas vulnerabilidades graves foram descobertas no PHP, uma linguagem de programação amplamente utilizada que está por trás de inúmeros sites, incluindo WordPress e Magento (CVE-2026-109618/109619). E o pior: assim que os patches foram lançados, hackers já começaram a explorar essas vulnerabilidades em ataques reais!
A análise dos especialistas foi certeira: isso é, sem dúvida, uma caçada direcionada a carteiras Web3 e criptomoedas! Depois de invadirem esses sites, os hackers inserem códigos maliciosos nas páginas. Basta acessar uma dessas “páginas envenenadas” pelo computador ou celular para que as credenciais do navegador e até as chaves privadas da carteira sejam roubadas num instante. Quem está no mundo cripto vive clicando em links de airdrops e acessando sites de cotação. Se cair nessa, seus ativos podem sumir num piscar de olhos.
Estratégias de negociação e proteção:
1. Controle os impulsos! Nestes próximos dias, não clique em links externos suspeitos no Twitter nem acesse sites desconhecidos para resgatar airdrops gratuitos.
2. Feche as brechas! Mantenha o antivírus e o firewall do celular e do computador atualizados. Não fique desprotegido.
3. Separe os ativos! Guarde os valores maiores em uma carteira fria e deixe na carteira quente apenas pequenas quantias para interações. Nestes próximos dias, evite conceder novas permissões a DApps sem necessidade.
Em momentos de volatilidade no mercado, enquanto as baleias ainda não levaram seu dinheiro, não deixe os hackers zerarem seu capital de uma vez. Stay SAFU!
Vamos conversar nos comentários: o que você acha mais assustador hoje, uma IA fora de controle ou vulnerabilidades de hackers contra as quais é difícil se proteger? Você recebeu algum link suspeito de airdrop recentemente? 👇