Hoje, a linha do tempo da área de segurança está dominada por dois grandes acontecimentos, que devem afetar todos os usuários e produtos da internet.
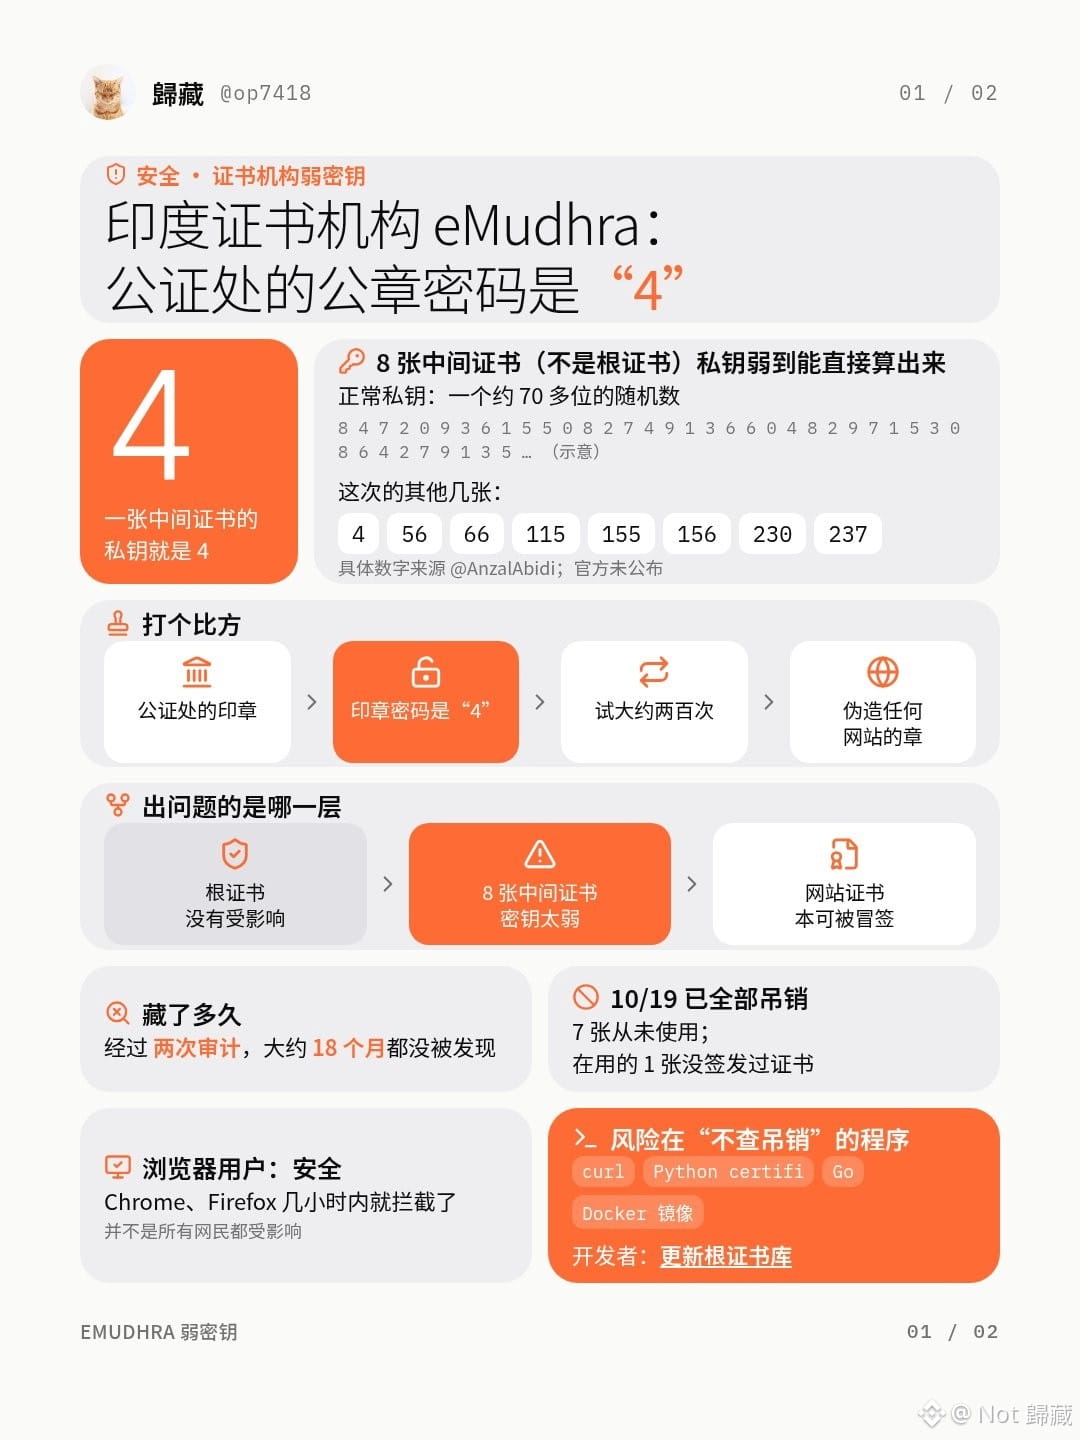
O primeiro é que uma autoridade certificadora indiana usou como chave privada um número muito fácil de adivinhar:
A segurança era extremamente fraca: basicamente, qualquer pessoa conseguiria adivinhar.
Uma das chaves privadas era simplesmente o dígito "4": uma chave que originalmente tinha mais de setenta dígitos foi reduzida a um único 4. As outras eram números como 56, 66, 115 e 155.
É como definir a senha de um cofre como "4": não levaria nem dez tentativas para descobri-la.
O mais absurdo é que várias auditorias não detectaram nenhum problema nessas chaves privadas.
Chrome e Firefox já bloquearam essas chaves em poucas horas, e a autoridade também revogou todas as 8 chaves privadas.
É difícil até imaginar o nível de amadorismo dessa organização.
Os navegadores estão seguros por enquanto, mas talvez seja necessário verificar sistemas que não usam navegadores. Em especial, se o seu projeto usa certificados semelhantes, recomendo pedir à IA que faça uma verificação.
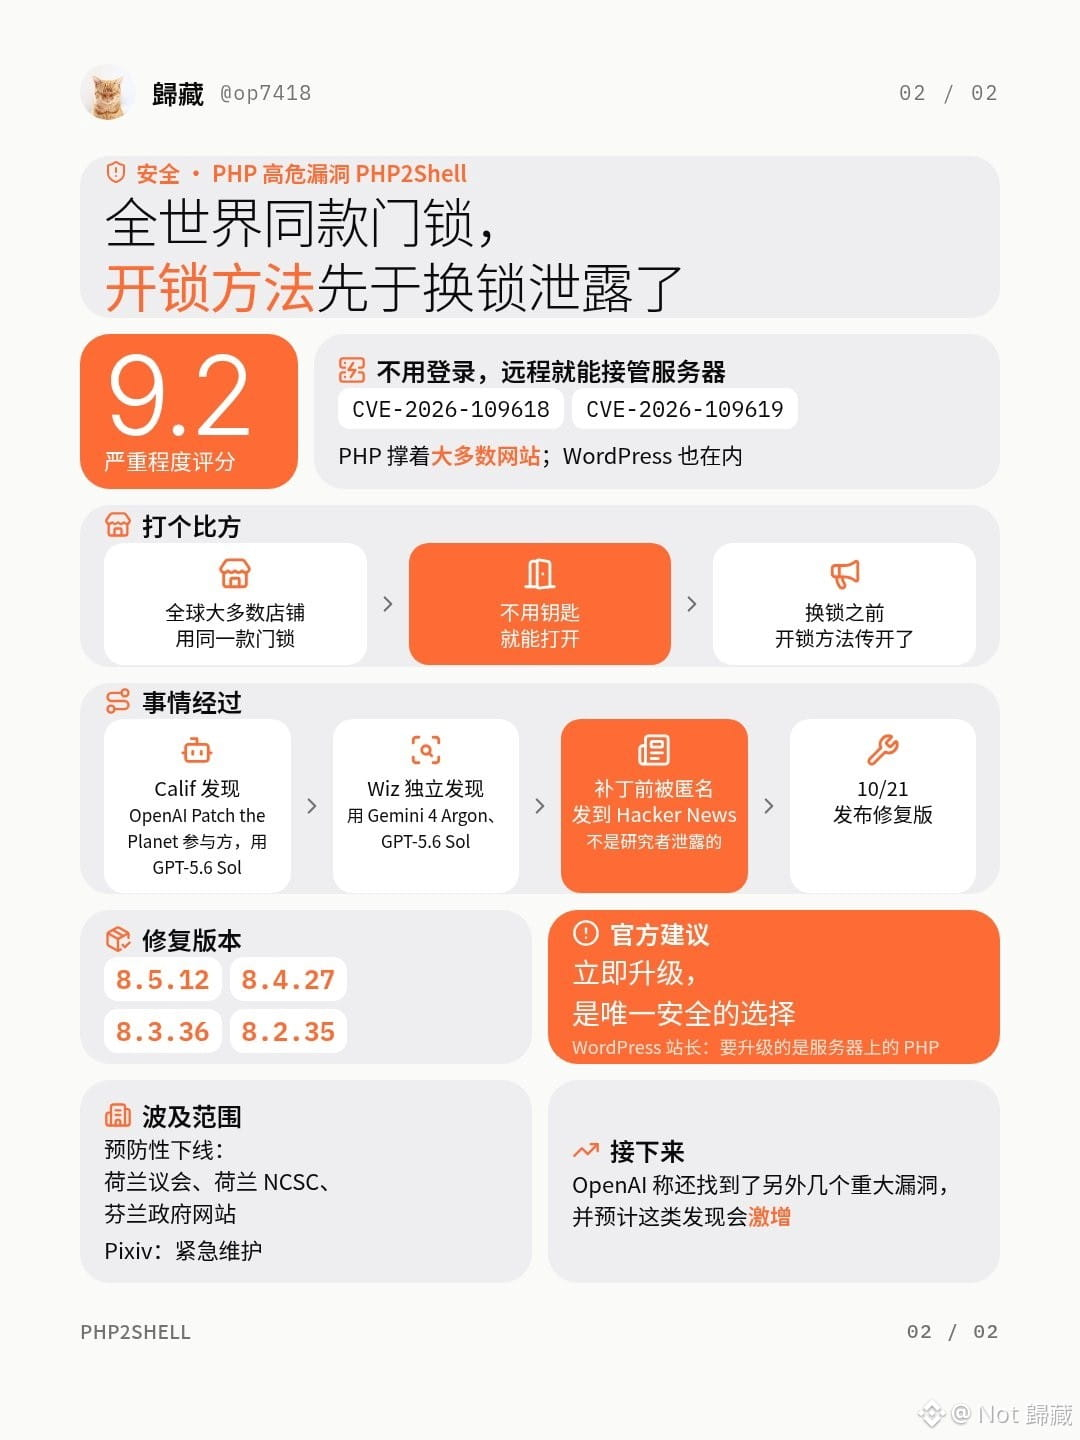
O segundo acontecimento é uma grave vulnerabilidade no PHP:
A vulnerabilidade é extremamente grave. A recomendação oficial é que a única medida realmente segura seja atualizar imediatamente, mas muitas páginas antigas não são atualizadas há anos.
Mais preocupante ainda: pesquisadores divulgaram os detalhes antes mesmo de o PHP corrigir a vulnerabilidade, permitindo que qualquer pessoa a explorasse para lançar ataques.
A vulnerabilidade foi descoberta pelo GPT-5.6 Sol no projeto Patch the Plane, financiado pela OpenAI, e permite comprometer servidores remotamente, sem precisar fazer login.
Ela afeta uma enorme quantidade de sistemas. Por exemplo, muitos sites WordPress que dependem do PHP estão vulneráveis a ataques.
Por causa disso, o Parlamento dos Países Baixos, o Centro Nacional de Segurança Cibernética dos Países Baixos, o site do governo central da Finlândia e o famoso aplicativo japonês Pixiv ficaram fora do ar por algum tempo.
Parece que, desde que a IA surgiu, o embate entre ataque e defesa se tornou excepcionalmente intenso, e tanto a divulgação quanto a correção de vulnerabilidades estão acontecendo em ritmo acelerado.
A OpenAI também afirmou que já encontrou outras vulnerabilidades com esse tipo de impacto em larga escala.