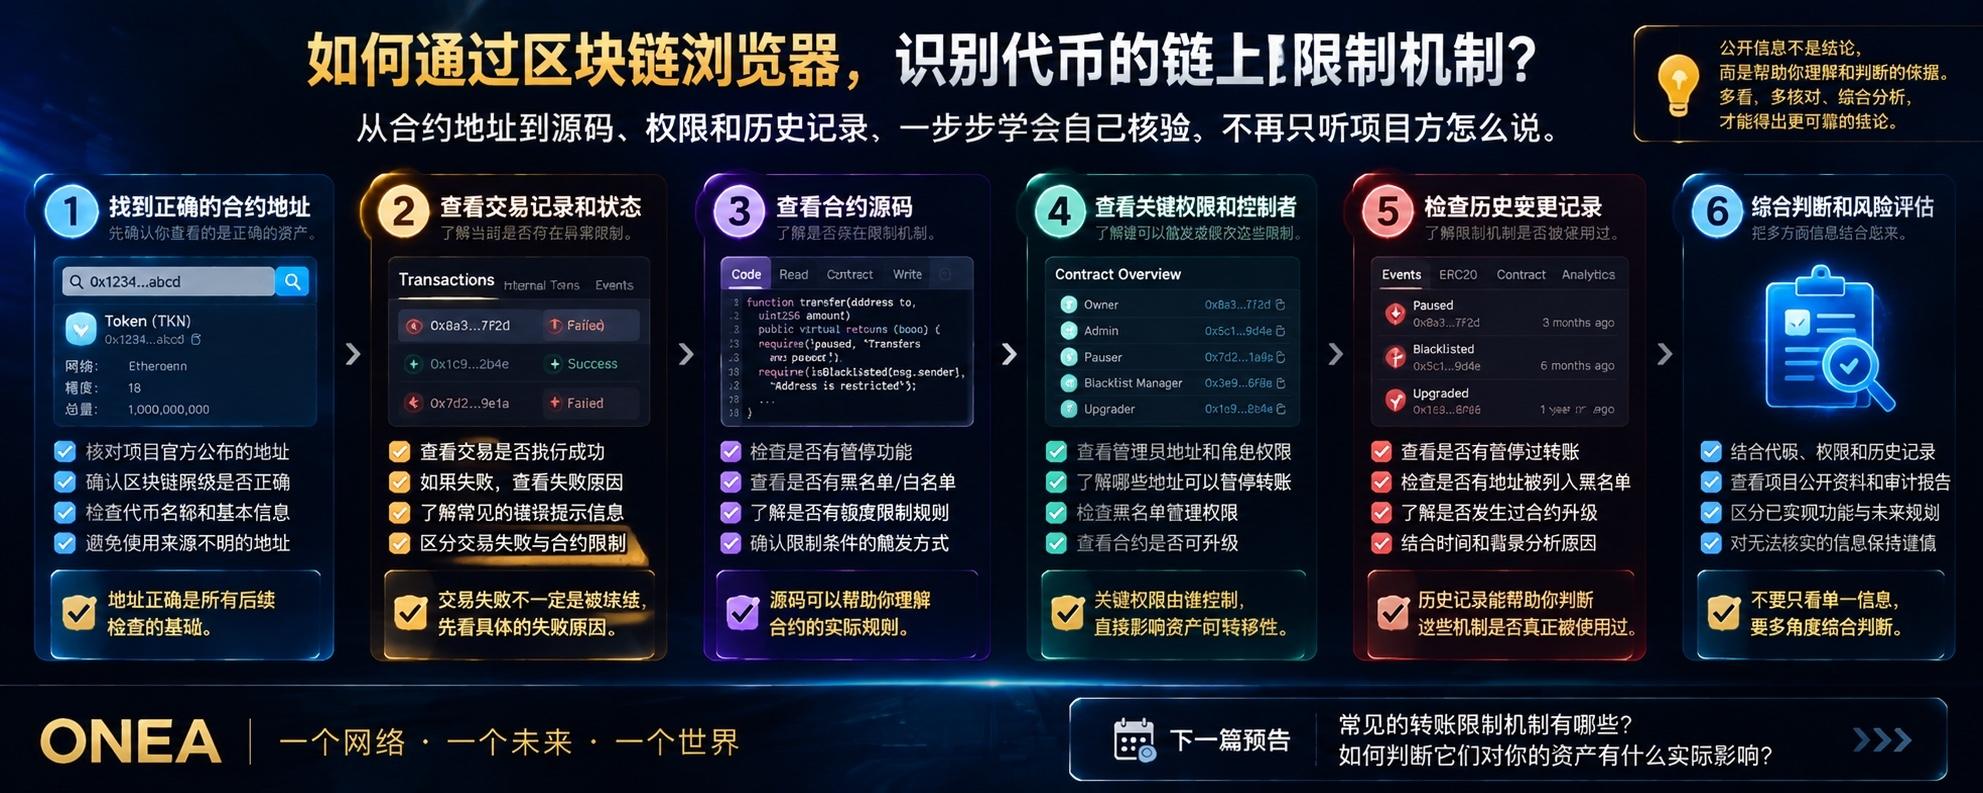
🔎 如何通过区块链浏览器,识别代币的链上限制机制?
昨天,我们讨论了一个问题:为什么即使掌握自己的私钥,数字资产仍然可能受到某些限制?
今天,我们把这个问题进一步落到实际操作上。
假设你发现某个代币无法转账,或者你正在研究一个 Web3 项目,希望提前了解代币合约是否存在暂停转账、地址限制或特殊权限。
你应该从哪里开始?
是看项目官网?看社交媒体上的解释?还是直接打开区块链浏览器?
我的建议是:先找到正确的链上信息,再结合交易记录、合约代码和权限配置进行判断,不要只依赖项目方的单方面描述。
下面,我们按照普通用户能够理解的顺序,一步步拆解。
一、第一步:找到正确的代币合约地址
这是所有后续核验的基础。
在区块链浏览器中,通常可以通过代币合约地址进入代币或合约页面。不同区块链使用的浏览器不同,例如:
Ethereum:Etherscan
BNB Chain:BscScan
Polygon:PolygonScan
这些浏览器可以帮助用户查询相应网络的公开链上信息。
但有一个常见风险:代币名称相同,不代表它们是同一个代币。
仿冒代币可能使用相似的名称、符号甚至图标。如果只通过搜索代币名称进入页面,就可能查看到错误的合约。
因此,应该优先从项目经过核实的官方渠道获取合约地址,再到对应网络的区块链浏览器中查询。
需要确认:
合约地址是否与官方公布的信息一致;
所在的区块链网络是否正确;
代币的基本信息是否与预期相符;
是否存在多个名称相似、容易混淆的代币。
如果第一步就找错了合约,后续分析再详细,也可能得出错误结论。
二、第二步:查看交易记录,确认究竟发生了什么
找到正确的合约后,可以进一步检查相关交易。
如果某笔转账失败,可以打开对应的交易详情,查看交易状态、失败信息和可用的执行日志。
重点关注三个问题:
第一,交易是否真的失败?
不要只根据钱包弹出的提示判断。尽可能核实链上交易记录,区分已经提交但执行失败的交易,以及根本没有成功提交到网络的操作。
第二,失败发生在哪个环节?
交易失败可能与手续费不足、参数错误、合约执行条件不满足或其他原因有关。
如果浏览器提供了失败原因或执行日志,可以将其作为进一步调查的线索。
第三,是否存在能够支持限制判断的证据?
例如,交易执行是否触发了某个合约条件,相关日志是否提供了有用的信息。
但必须注意:交易失败本身,并不能直接证明地址被列入黑名单,也不能证明项目方主动冻结了资产。
有些失败原因可以从公开记录中看出来,有些则需要进一步分析合约逻辑。
先确认事实,再判断原因。不要把推测当成结论。
三、第三步:检查合约源码,寻找可能的限制机制
如果合约源码已经公开并经过验证,可以在相应浏览器的合约页面中查看源码。
这里需要寻找的,不是某一个固定关键词,而是理解合约中可能存在的功能类别。
例如:
1. 暂停机制
部分合约可能包含暂停或恢复特定操作的功能。
但发现相关函数,并不意味着该功能当前已经启用。还需要结合实际状态、执行记录及权限配置进行核验。
2. 地址限制机制
部分合约可能设置地址黑名单、白名单或其他地址检查规则。
这些规则可能影响某些地址的转账,但具体影响范围取决于代码如何编写,以及规则应用于哪些操作。
3. 交易额度与条件
有些代币可能设置单笔交易额度、交易频率、持有量限制或其他条件。
这些规则并非所有代币都具备,也不能仅凭某个函数名称判断其实际效果。
4. 合约升级机制
部分合约采用可升级设计,允许具备相应权限的主体在特定条件下更改实现逻辑。
这意味着,除了查看当前可见的规则,还需要了解合约是否可以升级,以及升级权限由谁控制。
另外,源码已经验证,也不等于合约已经通过安全审计。源码验证主要帮助用户将公开代码与链上合约进行对应,不能单独证明代码没有漏洞或风险。
四、第四步:检查关键权限,了解谁能够改变规则
这是很多人容易忽略、但非常重要的一步。
即使我们已经发现某种限制机制,也还需要回答一个问题:
究竟是谁有权启用、关闭或修改它?
在合约页面中,可以根据合约类型和浏览器提供的功能,检查相关权限信息。
例如:
是否存在所有者或管理员角色;
是否存在暂停相关操作的权限;
是否存在地址限制的管理权限;
是否存在升级合约的权限;
相关权限是否经过转移、撤销或其他变更。
需要强调,不同合约的权限设计差异很大。并非所有浏览器都会直接展示完整的权限结构,有些信息可能需要结合源码、交易记录、事件日志或其他可靠资料分析。
如果一个合约存在管理员角色,我们还不能立即得出它不安全的结论。
更有价值的问题是:这个角色具体能够做什么?权限范围有多大?是否存在多签或时间锁?这些机制实际约束了哪些操作?
只有理解权限的具体作用,才能进一步评估风险。
五、第五步:查看历史记录,判断规则是否发生过变化
只看当前状态,有时不足以理解一个合约的运行情况。
如果相关信息可以从公开链上记录中获得,还可以检查历史交易、权限变更记录、合约升级记录,以及与限制机制相关的事件。
这些记录可能帮助我们回答:
关键权限是否发生过转移;
是否存在可识别的合约升级;
某些限制功能是否曾被调用;
公开记录能否支持项目对相关机制的描述。
但历史记录也需要谨慎解读。
例如,没有发现某个事件,并不一定意味着相应操作从未发生。合约可能没有发出对应事件,浏览器也可能无法直接呈现所有相关信息。
同样,发现一次历史上的暂停操作,也不代表当前仍然处于暂停状态。
我们需要把历史记录与当前合约状态、源码和权限配置结合起来,而不是只看一张截图或某一条交易。
六、第六步:把所有证据放在一起,而不是凭单一信息下结论
现在,我们已经完成了基本的核验流程:
找到正确的合约地址;
检查交易状态与失败信息;
查看公开源码及相关功能;
核实关键权限和控制者;
分析历史记录与当前状态;
将不同来源的信息相互对照。
这套流程并不能保证发现所有风险,但能够帮助普通用户建立更有条理的判断方式。
例如,如果我们只看到某个合约存在暂停功能,还不能断定用户的资产已经被冻结。
如果发现交易失败,也不能直接认定项目方限制了该地址。
如果合约有管理员权限,也不能仅凭这一点就判断项目存在恶意行为。
更合理的做法是:先确认机制是否存在,再确认相关权限和状态,最后结合实际交易记录判断其可能产生的影响。
对于无法通过公开信息确认的部分,应该明确标注为尚未核实,而不是用猜测填补空白。
七、这对评估 ONEA 有什么意义?
最近,ONEA 社区对代码透明度、合约权限、审计报告和实际进展提出了不少问题。
这些问题值得认真对待。
但我们也必须区分不同类型的证据。
例如,能够查询到一个合约地址,并不自动证明所有相关功能都已经实现;能够查看公开源码,也不代表该源码已经通过独立审计;看到某项权限配置,更不能直接推断它在所有情况下的实际影响。
对于 ONEA 的具体技术情况,我们同样应该以可核实的官方资料、链上记录和公开技术文档为依据。
如果某项信息目前无法确认,就应该明确说明,而不是把推测包装成事实。
我们希望社区不仅能够了解项目的方向,也能够逐步掌握独立核验信息的方法。
因为真正有价值的透明度,不只是提供一个链接,而是让人们知道这个链接能够证明什么、不能证明什么。
八、下一篇,我们继续回答一个更实际的问题
今天,我们讲了如何找到正确的合约地址、查看交易失败信息、检查源码、核实权限,以及分析历史记录。
但这只是第一层。
接下来还有一个非常实际的问题:
暂停转账、地址黑名单、白名单、交易额度限制和可升级合约,到底有什么区别?它们分别可能对用户的资产使用产生什么影响?
下一篇,我们将把这些常见机制逐一拆开,说明它们的工作方式、可能的风险,以及普通用户应该重点核验什么。
我们不希望大家只记住几个技术名词,而是希望大家在遇到真实问题时,知道从哪里开始查、应该看什么,以及什么时候不能轻易下结论。
先找到正确的信息,再理解机制;先核验事实,再形成判断。
如果你认同这种重视证据、鼓励独立判断的讨论方式,欢迎持续关注 ONEA。
ONE NETWORK. ONE FUTURE. ONE WORLD.
#ONEA #Web3 #Blockchain #SmartContracts #OnChain