

Ao comprar uma carteira de hardware, muitas pessoas sentem-se seguras graças a uma etapa: ligam o dispositivo, fazem uma «verificação de autenticidade» e, se aparecer que foi aprovado, ficam descansadas.
O caso do distribuidor da Ledger no Sudeste Asiático mostra precisamente o que esta verificação pode — e não pode — comprovar. Consultei a declaração da própria Ledger, as explicações do seu laboratório de segurança e o guia de compras no site oficial.
【Em resumo】
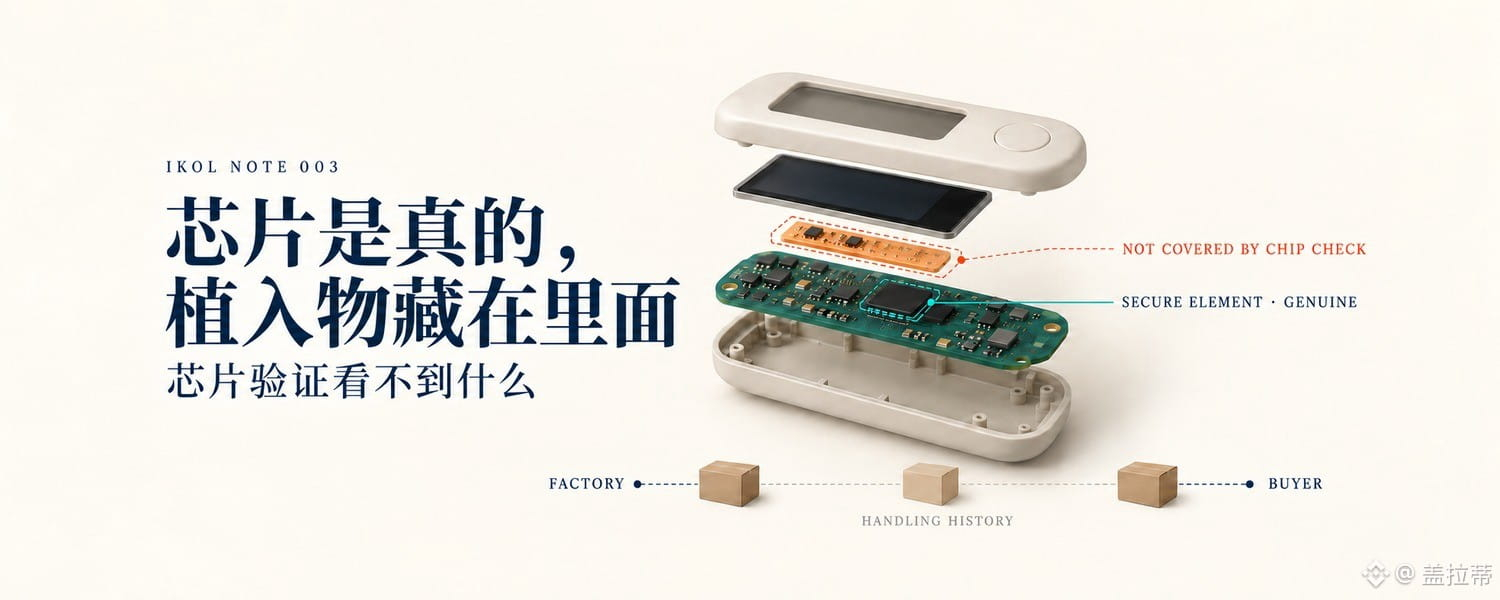
· Segundo o Donjon, laboratório de segurança da Ledger, o implante identificado num dispositivo de um utilizador vítima não atacava o chip de segurança. Lia as 24 palavras de recuperação exibidas no ecrã e enviava-as pela rede móvel.
· A verificação de autenticidade da Ledger (Genuine Check) verifica o chip. Portanto, não consegue detectar, por si só, componentes instalados fora do chip. Isso está escrito no próprio guia de compra da Ledger.
· A lista de revendedores oficialmente autorizados é outra forma de verificação. Ela indica quem são os vendedores aprovados, mas não esclarece o que aconteceu com um dispositivo específico antes de você abrir a embalagem.
【O que aconteceu】
Em 9 de outubro, a Ledger disse que estava investigando perdas financeiras sofridas por alguns usuários do Sudeste Asiático que haviam comprado seus dispositivos do revendedor CryptoBilis e pediu que esse revendedor suspendesse as vendas.
Em uma publicação de 13 de outubro, o Donjon disse que, em 10 de outubro, confirmou a presença de um «implante de hardware não autorizado» no dispositivo de um usuário afetado; todas as perdas financeiras confirmadas até o momento envolvem dispositivos vendidos pela CryptoBilis, e ainda não foram verificadas transferências de fundos de dispositivos comprados em outros lugares.
Segundo a descrição do Donjon, o implante funciona da seguinte forma:
· Ele fica instalado dentro do invólucro e lê o conteúdo exibido na tela;
· Durante a inicialização do dispositivo, quando a frase de recuperação é exibida, o implante decodifica essas palavras e as envia pela rede LTE usando um eSIM pré-instalado;
· Ele não altera o chip de segurança, o sistema da Ledger, nem as transações ou as assinaturas.
Até 13 de outubro, a Ledger não havia confirmado o número de usuários afetados nem o total das perdas.
A estimativa publicada em 16 de outubro pela empresa de análise on-chain Bitquery é de que cerca de US$ 102 milhões foram transferidos de 335 carteiras em seis blockchains, e que a Tether congelou cerca de US$ 10 milhões. Três pontos importantes: trata-se de uma estimativa de terceiros; o número de carteiras não equivale ao número de vítimas nem ao número de dispositivos; e a própria Bitquery não consegue provar como as chaves privadas de cada carteira foram comprometidas. Há registros do mecanismo do implante e das transferências on-chain, mas, até o momento, não há uma ligação entre os dois para cada carteira.
【Dois tipos de verificação, funções diferentes】
Verificação do chip. O guia de compra da Ledger — na versão que consultei em 19 de outubro — recomenda comprar pelo site oficial ou por revendedores autorizados e realizar a verificação de autenticidade ao ligar o dispositivo. A mesma página também informa que, desde que o chip de segurança original esteja intacto, essa verificação «não consegue detectar alterações físicas não autorizadas no hardware, como um implante espião» nem «verificar o histórico físico da cadeia de suprimentos do dispositivo». Não sei quando esse trecho foi acrescentado.
Lista de revendedores. Em 19 de outubro, a página de revendedores no site da Ledger listava duas empresas na Malásia: uma loja autorizada no Shopee e a Cryptobilis. Ambas estavam marcadas como «vendas suspensas». Trata-se apenas de um retrato daquele dia; não esclarece como estava a lista no momento em que qualquer transação ocorreu.
Meu entendimento: o chip ser autêntico não significa que o dispositivo inteiro não tenha sido adulterado; e o fato de o vendedor ser autorizado não significa que haja registros de todo o percurso daquele dispositivo específico.
【Já houve casos anteriores】
A Tibane Labs, que desmontou dispositivos Nano X com implantes, dividiu as amostras que examinou em três gerações: a primeira foi desmontada pelo pesquisador de segurança Joe Grand, tinha fios soldados à mão e uma bateria menor no lugar da original; as duas seguintes foram obtidas em setembro de 2026 e tinham implantes mais integrados e discretos, sendo que uma delas veio de um site de leilões no Japão. A Tibane não sabe como aquele dispositivo chegou às mãos do vendedor; «revenda por intermediários» é apenas uma hipótese sua. A empresa não examinou dispositivos vendidos pela CryptoBilis, portanto essa classificação não demonstra que tenham a mesma origem deste caso.
Segundo a Cointelegraph, Joe Grand disse que alertou a Ledger em 4 de março de 2026, e que a Ledger respondeu na época que havia recebido o alerta e estava investigando. Sobre como o caso foi tratado naquele momento, a Ledger não comentou e apenas pediu à imprensa que consultasse suas declarações públicas.
【O que as partes fizeram depois】
Ledger (declaração de 15 de outubro): «Os chips, o sistema operacional e os servidores da Ledger não têm defeitos… Este foi um ataque à cadeia de distribuição, depois que os dispositivos deixaram nosso controle». A empresa descreveu o caso como um «ataque localizado à distribuição»: os invasores instalaram componentes ocultos em dispositivos autênticos e depois os recolocaram no mercado por meio de revendedores do Sudeste Asiático.
Medidas concretas:
· Pediu aos vendedores autorizados que suspendessem as vendas no Sudeste Asiático e em Hong Kong;
· Reiterou que os dispositivos devolvidos «não podem ser revendidos em nenhuma circunstância»;
· Nova exigência: os produtos não devem mais ser colocados em prateleiras ou expositores, e as reclamações sobre produtos anômalos devem ser comunicadas imediatamente.
Além disso, ao apresentar o novo dispositivo Atom, a Ledger disse que há uma camada de «proteção ativa» ao redor da área segura, projetada para detectar qualquer tentativa de tocar, abrir, sondar ou modificar o dispositivo antes de ele chegar às suas mãos. A empresa afirmou que essa proteção foi desenvolvida «nos últimos meses». Essa é a descrição do projeto feita pela própria Ledger; não encontrei avaliações independentes.
Outras empresas (segundo a imprensa):
· A alemã MediaMarktSaturn retirou os produtos Ledger das lojas em 13 de outubro, depois que um cliente relatou ter encontrado um implante; a Ledger disse que não houve relatos de perdas financeiras nesse caso.
· A Trezor disse que não encontrou nenhum dispositivo novo vendido por seus revendedores autorizados que tenha sido afetado e que deixará de trabalhar com alguns revendedores a partir de 1º de janeiro de 2027.
· A OneKey oferece a substituição gratuita dos dispositivos OneKey comprados pela CryptoBilis entre 1º de março e 13 de outubro.
Essas respostas se dividem, em linhas gerais, em duas categorias: controlar quem manuseia o estoque e como ele é manuseado; ou adicionar detecção de adulteração aos produtos. As informações que encontrei não comprovam o quanto essas medidas são eficazes contra esse tipo de ataque com implantes.
【O que ainda não está esclarecido】
· Em que etapa os dispositivos foram abertos. A Ledger diz que a investigação continua, e as informações disponíveis não respondem a essa pergunta.
· «Encontrar um implante» e «confirmar uma perda financeira» são coisas diferentes. Houve relatos de implantes na Alemanha e em Singapura; mas, até 13 de outubro, a Ledger não havia confirmado transferências de fundos de dispositivos comprados fora da CryptoBilis.
· O total das perdas e como as carteiras individuais foram comprometidas. A declaração da Ledger não confirma um total.
Então, quero perguntar a vocês: quando uma carteira de hardware vai da fábrica até as suas mãos, quais registros de manuseio os fabricantes, distribuidores e revendedores deveriam fornecer aos compradores? Vamos conversar nos comentários.
—————
Este artigo trata apenas do que consta nas informações públicas, não avalia as motivações de nenhuma das partes e não constitui aconselhamento financeiro ou de segurança.
Fontes: Ledger (resposta a ataques com implantes de hardware) (15/10/2026); Ledger (arquitetura de segurança do Ledger Atom) (15/10/2026); guia de compra da Ledger Academy (consultado em 19/10); página de revendedores no site oficial da Ledger · Malásia (captura de 19/10); atualizações da conta oficial da Ledger no X sobre o Donjon (publicadas em 13/10, captura de 19/10); investigação da Bitquery (atualizada em 16/10); pesquisa da Tibane Labs sobre implantes no Nano X (10/2026); Cointelegraph (16/10/2026); The Block (13/10/2026)