

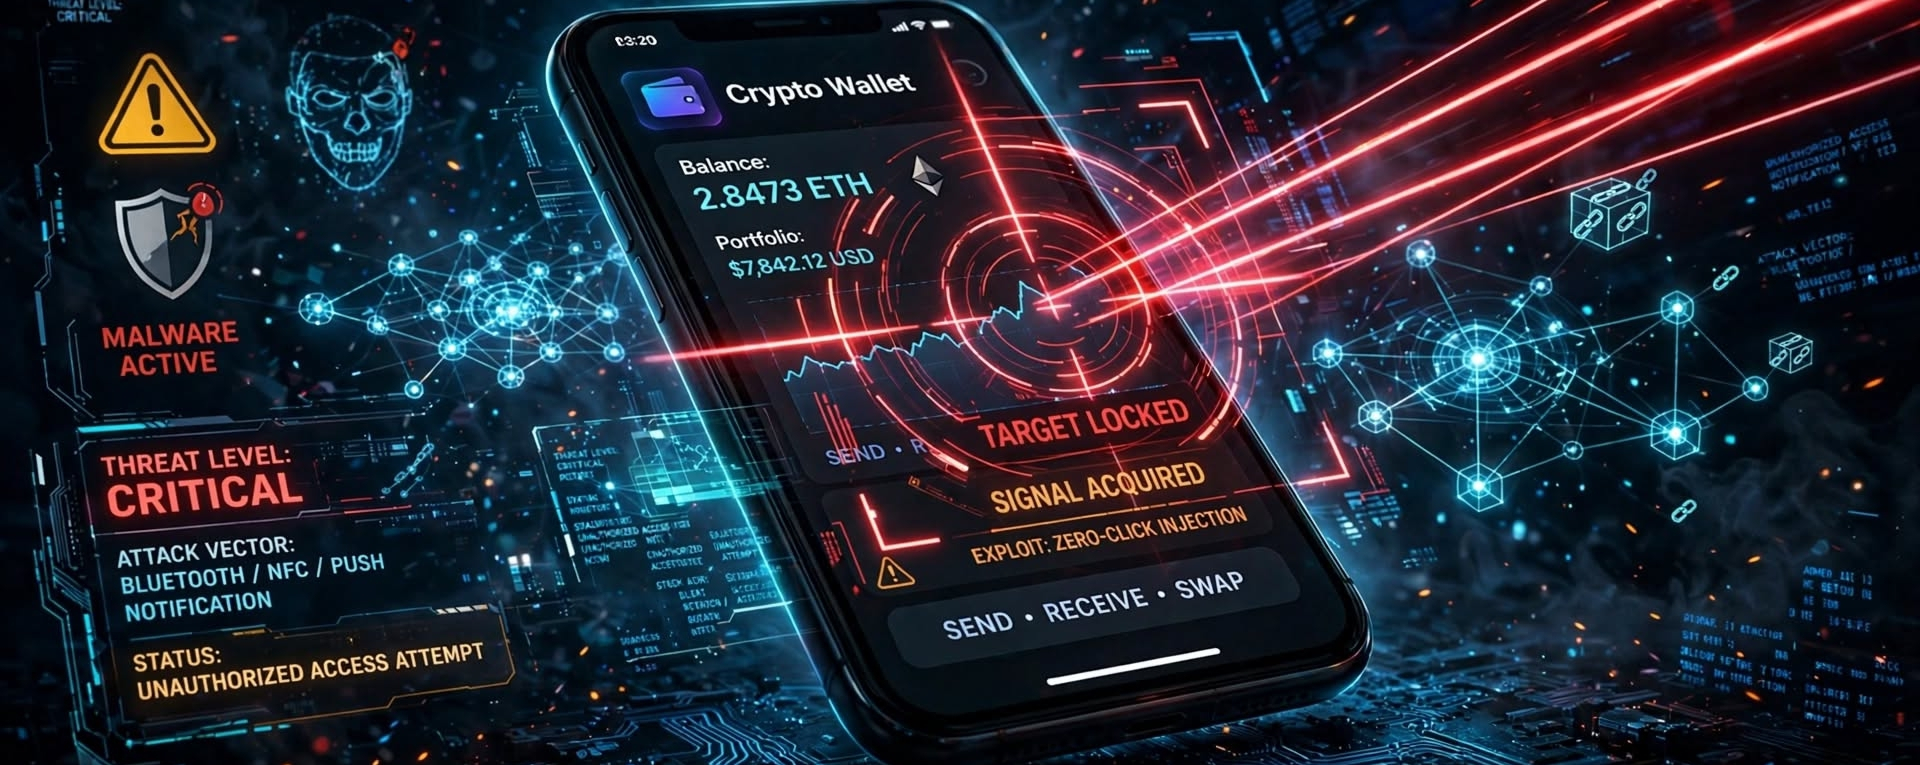

Imagine acordar, verificar o telemóvel e descobrir que as suas contas de criptomoedas podem ter sido expostas, apesar de nunca ter clicado num link suspeito nem descarregado uma aplicação estranha.
Esse é o perigo do SPYWARE DE CLIQUE ZERO. 🕵️
A maioria das pessoas pensa que os hackers precisam que elas cometam um erro para que um ataque aconteça. Infelizmente, nem sempre é assim.
⚠️ COMO É QUE ESTA AMEAÇA ESTÁ RELACIONADA COM AS CRIPTOMOEDAS?
O spyware de clique zero explora vulnerabilidades no software de um dispositivo para obter acesso não autorizado, sem que a vítima tenha de interagir com uma mensagem maliciosa.
Dependendo da exploração, os atacantes poderão aceder a informações sensíveis que os ajudem a visar os seus ativos em criptomoedas.
Pense no que está guardado no seu telemóvel:
🔹 Contas em corretoras e aplicações de negociação.
🔹 Mensagens privadas com informações financeiras.
🔹 Contas de e-mail usadas para repor as palavras-passe das corretoras.
🔹 Capturas de ecrã com dados de carteiras ou frases de recuperação.
🔹 Códigos de autenticação e outros dados sensíveis.
Eis a distinção importante: o spyware que não exige qualquer clique não dá automaticamente acesso às suas criptomoedas a um atacante. Mas, se comprometer o seu dispositivo ou as contas que protegem a sua carteira, poderá ajudar um atacante a roubar fundos.
🔐 COMO SE PODE PROTEGER?
✅ 1. Mantenha o seu telemóvel atualizado.
Instale as atualizações de segurança do Android ou do iOS assim que estiverem disponíveis. Estas atualizações corrigem frequentemente vulnerabilidades que os atacantes podem explorar.
✅ 2. Proteja a sua frase de recuperação.
Nunca guarde a sua frase-semente em capturas de ecrã, no e-mail, em notas na nuvem ou em aplicações de mensagens comuns. Mantenha-a offline e nunca a partilhe com alguém que afirme fazer parte do suporte.
✅ 3. Proteja a sua conta numa corretora.
Utilize uma palavra-passe única, ative uma autenticação de dois fatores robusta e proteja a conta de e-mail associada à sua corretora. Se forem compatíveis, uma chave de acesso ou uma chave de segurança física pode oferecer uma proteção mais robusta contra o phishing.
✅ 4. Separe os seus ativos de longo prazo.
Considere manter uma parte significativa dos seus ativos a longo prazo numa carteira física, guardando a frase de recuperação em segurança e offline. Lembre-se: uma carteira física não o pode proteger se expuser a sua frase de recuperação ou aprovar uma transação maliciosa.
✅ 5. Reduza a exposição do seu telemóvel.
Remova aplicações desnecessárias, limite as permissões e evite transferências de fontes não oficiais. Se for um potencial alvo de alto risco, considere proteções avançadas, como o Modo de Isolamento da Apple.
✅ 6. Reaja rapidamente a atividades suspeitas.
Utilize um dispositivo de confiança para proteger as suas contas de e-mail e de corretoras, revogue sessões e chaves de API suspeitas e contacte o suporte oficial. Se uma carteira puder estar comprometida, procure orientação segura para a recuperar antes de transferir fundos.
🎯 A LIÇÃO MAIS IMPORTANTE
No mundo das criptomoedas, é essencial proteger as suas chaves privadas — mas também importa proteger o dispositivo e as contas associados a essas chaves.
Pode evitar todos os links de phishing e, ainda assim, ser alvo de uma exploração sofisticada de software. A segurança não é uma única ação: é um conjunto de medidas de proteção.
💬 PERGUNTA À COMUNIDADE:
Se um hacker pudesse comprometer o seu telemóvel sem que clicasse em nada, o que priorizaria primeiro: proteger a sua conta numa corretora, proteger a sua frase-semente ou transferir os fundos de longo prazo para uma carteira física?
Partilhe a sua opinião abaixo. Vamos ajudar mais pessoas a proteger as suas criptomoedas.
#CyberSecurity #CryptoSecurity101 $BTC
