


A fabricante francesa de carteiras de hardware Ledger recebeu vários relatos de implantes maliciosos em dispositivos meses antes de sua mais recente crise de segurança, segundo Mark Karpelès, ex-CEO da extinta corretora de Bitcoin Mt. Gox.
Karpelès disse à Cointelegraph que tinha conhecimento de pelo menos duas pessoas que entraram em contato com a Ledger sobre dispositivos adulterados desde dezembro de 2025. Karpelès afirmou não ter encontrado nenhum alerta público emitido pela Ledger em resposta.
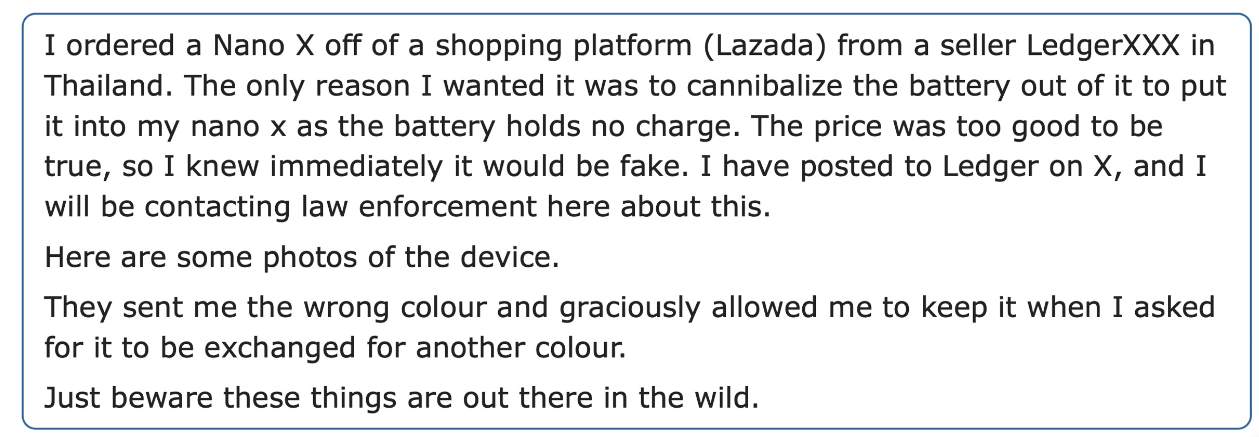
Joe Grand, pesquisador de segurança, disse à Cointelegraph que alertou a Ledger em 4 de março de 2026 sobre um implante malicioso em um Nano X comprado na plataforma de comércio eletrônico Lazada Tailândia em agosto de 2025.
Grand disse que a Ledger reconheceu as suas conclusões e afirmou estar a investigar internamente, mas criticou a empresa por não ter alertado proativamente os clientes para a ameaça.
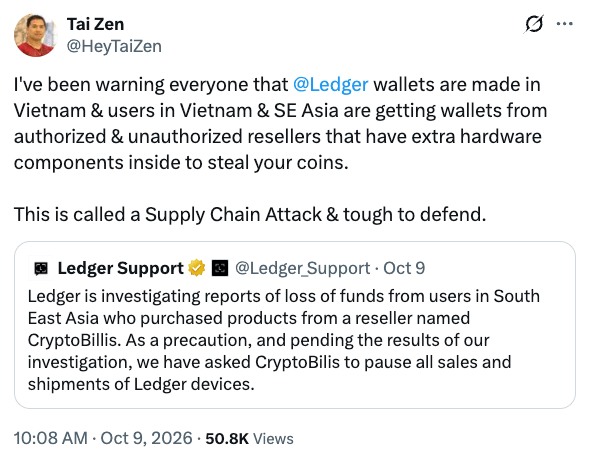
O educador vietnamita de criptomoedas Tai Zen contactou a Ledger em dezembro de 2025 devido à suspeita de um implante numa carteira de hardware, segundo Mark Karpelès. Fonte: Tai Zen
A crise de segurança contínua da Ledger veio à tona a 9 de outubro, quando foram comunicadas perdas de criptomoedas relacionadas com carteiras vendidas através da CryptoBilis, um revendedor autorizado no Sudeste Asiático. A Ledger confirmou que um dos dispositivos afetados continha um implante não autorizado.
A Ledger recusou-se a comentar a forma como lidou com a divulgação de Grand e remeteu a Cointelegraph para as suas declarações públicas no X.
«Talvez seja normal a Ledger não responder a um único caso de um implante encontrado numa Ledger comprada a um revendedor duvidoso», disse Karpelès. Acrescentou:
«No entanto, o número crescente de denúncias que devem ter recebido, bem como a sofisticação e a tecnologia cada vez mais avançadas utilizadas, deviam tê-los alertado o suficiente para agirem e, pelo menos, lembrarem os clientes de terem cuidado.»
Anúncios em marketplaces expõem falhas na verificação de revendedores
Numa apresentação partilhada com a Cointelegraph, Grand identificou o vendedor da Ledger adulterada como «LedgerXXX», na Lazada. À data da publicação, a LedgerXXX não consta da lista de revendedores autorizados na Tailândia, embora a loja oficial da Ledger na Lazada conste.
A Cointelegraph pediu esclarecimentos a Grand e à Ledger sobre a identidade do vendedor e o seu estatuto de autorização no momento da compra do dispositivo.
Archie, responsável pelas vendas da OneKey, disse à Cointelegraph que marketplaces como a Lazada alojam numerosos vendedores independentes, o que dificulta aos clientes distinguir as lojas autorizadas dos outros anúncios.
Fonte: Grand Idea Studio (Joe Grand)
Na sequência dos incidentes recentes, a OneKey retirou os anúncios dos seus revendedores até à implementação de verificações mais rigorosas. A empresa afirmou que os fabricantes devem assumir a responsabilidade pela proteção dos clientes, em vez de dependerem exclusivamente dos compradores para identificarem vendedores de confiança.
Vendas não autorizadas de carteiras continuam a suscitar preocupações de segurança
As conclusões de Grand não se limitaram à Ledger. Em agosto de 2026, também alertou a Trezor para carteiras Trezor One e Model T adulteradas, compradas a vendedores não autorizados no TikTok e no Facebook.
A Trezor disse à Cointelegraph que, ocasionalmente, surgem carteiras contrafeitas através de vendedores não autorizados, como já tinha alertado em 2022 relativamente a dispositivos modificados vendidos em marketplaces russos. A empresa afirmou que a sua declaração recente de que não havia provas de dispositivos comprometidos se aplicava apenas a carteiras novas vendidas por revendedores autorizados.
Ainda assim, a Trezor afirmou que encara as denúncias envolvendo vendedores não autorizados como alertas precoces e utiliza as conclusões dos investigadores para melhorar as verificações de segurança.
«O que muda o cenário é uma nova técnica ou o primeiro caso proveniente de um canal autorizado», afirmou a Trezor. «Qualquer uma destas situações significa que o problema está mais próximo dos compradores comuns e é nessa altura que agiríamos mais rapidamente, incluindo através de um alerta direto aos clientes.»
Revista: Burlão perde 4,8 milhões de dólares guardados em Ledgers adulteradas: Asia Express