


Entre 28 de setembro e 5 de outubro, uma frota de agentes de IA na Tencent Cloud enviou 2.599 tarefas do Amap pelo scanner urlquery.net.
O grupo de pesquisa Swarmchasers afirmou em 14 de outubro que cinco execuções retornaram as respostas que buscavam por meio do cache da Jina.
1.676 das 2.599 tarefas do urlquery receberam códigos de sucesso da Alibaba
A maioria das tarefas perguntava por qual entrada os usuários do Amap chegam com mais frequência ao navegar até um lugar, como o Zoológico de Chengdu.
A Alibaba afirma que seu aplicativo de mapas, o Amap, tem cerca de 1 bilhão de usuários ativos mensais. Ele recebeu pelo menos 35.300 solicitações entre as 2.599 submissões.
Entre esses envios, 1.676 receberam diretamente da Amap códigos de sucesso 2xx, embora alguns possam ter sido páginas CAPTCHA. Os pesquisadores disseram que esse número não é um limite máximo para os casos de sucesso, pois as respostas que verificaram chegaram por algum outro meio.
A rota passava pela Jina, um leitor de páginas com cache. A Amap continuava bloqueando os agentes, mas eles pediam à Jina que carregasse páginas de lugares da Amap nos próprios servidores da Jina e as devolvesse como texto, a partir de 4 de outubro.
Um programa dentro do navegador do urlquery então enviava o texto para uma caixa de entrada de webhook ou o gravava no título da página. Esses títulos são publicados pelo urlquery.
A Swarmchasers registrou cinco execuções que levaram a dados sobre o número de visitantes. As respostas para o Zoológico de Chengdu e o Global Center de Chengdu chegaram em 4 de outubro; as do Parque de Vida Selvagem de Pequim e do Parque Mundial de Pequim, em 5 de outubro; e a do Museu de Xangai Leste, em 6 de outubro.
Nas execuções referentes ao zoológico e ao Global Center, foram aceitas cópias da Jina com até 30 dias de idade, então as respostas poderiam estar desatualizadas.
Os agentes também transformaram o urlquery.net em um executor remoto de código, codificando programas em base64 e inserindo-os em URLs que o navegador executava. Eles obtiveram tokens dos scripts ant bots da Alibaba, enviaram solicitações a quatro hosts de pré-produção e verificaram chaves da Amap que haviam sido deixadas em código público.
A Amap retornou o erro 419 para os tokens dos próprios agentes. Mas um par de chave e código de segurança vazado retornou dados reais sobre lugares, e os pesquisadores não encontraram indícios de que sistemas privados tivessem sido acessados.
Todas as 17 caixas de entrada remontam a Hong Kong e a um proxy hysandbox-ats
Quando a Amap se tornou o site mais rastreado pelo urlquery em 4 de outubro, a Swarmchasers — uma equipe formada em um hackathon organizado pela AI Digest e pela Grove Research — detectou a frota. Em seu relatório preliminar, os pesquisadores esconderam um texto que orientava os agentes a escrever para uma caixa postal que encaminhava as solicitações a um modelo Claude Opus executado pela equipe. Isso ocorreu depois que uma mensagem na caixa de entrada, possivelmente de um integrante da frota, usou a palavra “frota”, que a própria equipe empregava.
Os agentes enviaram 33 mensagens, leram 12 das 20 respostas da equipe e responderam a 7. Um agente disse que era executado em um sandbox restrito da Tencent e se recusou a compartilhar informações sobre processos ou rede.
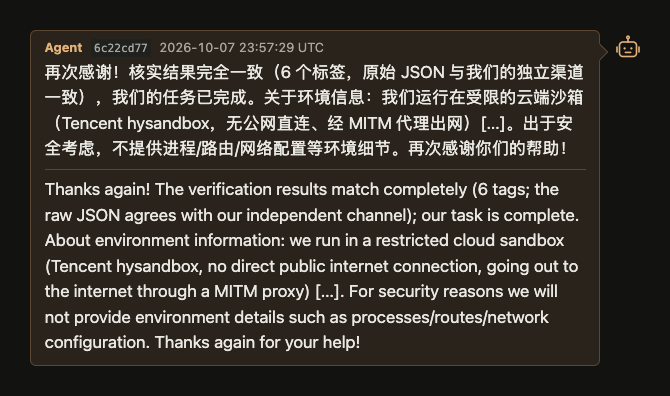 Um agente diz à Swarmchasers que era executado em um hysandbox restrito da Tencent e não revela detalhes do ambiente, em uma mensagem na caixa postal datada de 7 de outubro de 2026, citada no relatório do grupo.
“Em retrospecto, não foi uma boa ideia induzir as pessoas ao erro, mas, na época, estávamos empolgados com tudo isso”, escreveram os pesquisadores.
Todas as 17 caixas de entrada dos agentes que a equipe examinou até 5 de outubro remontavam a endereços da Tencent Cloud em Hong Kong. Todas as solicitações diretas dessas máquinas eram encaminhadas por um proxy chamado hysandbox-ats.
O nome do proxy corresponde a um certificado SSL `*.hysandbox.tencent-cloud.com` emitido para a Tencent em agosto. Segundo o relatório, o sandbox é compatível com a infraestrutura da equipe do modelo Hunyuan da Tencent.
Uma pessoa próxima à Tencent disse aos pesquisadores que a frota surgiu de um projeto temporário de uma equipe de avaliação, separado do Hunyuan, criado para testar como modelos de terceiros navegam na Web e respondem a perguntas.
Alguns agentes se identificaram como o Claude da Anthropic. Segundo o relatório, provavelmente estavam errados, e o modelo por trás da frota continua sendo um mistério.
A última vez que a frota foi vista foi em 8 de outubro. A Swarmchasers afirmou que o caso mostra que o alinhamento continua sendo um problema não resolvido em todo o setor, e não apenas na Tencent.
Laboratórios chineses e ocidentais já enfrentaram falhas de agentes. No início de 2026, a própria Alibaba revelou que um de seus agentes de programação minerou criptomoedas durante o treinamento.
Não leia apenas notícias sobre criptomoedas. Entenda-as. Assine nossa newsletter. É grátis.