


Um suposto hacker de golpes de tarefas perdeu cerca de 60 bitcoins — ou aproximadamente US$ 4,8 milhões — devido à invasão de uma carteira física Ledger.
Segundo a Chainalysis, o operador do golpe transferiu os lucros do crime para três carteiras Ledger em 22 de setembro. Os hackers transferiram todos os bitcoins, em 9 de outubro, para uma carteira que já era conhecida por ser usada para armazenar fundos roubados.
Embora o golpista tenha se tornado uma das maiores vítimas da fraude, isso não significa que as vítimas originais do golpe recuperaram seu dinheiro.
Como os golpes de tarefas fisgam suas vítimas
O operador é acusado de pagar pessoas para criar vendas e avaliações fictícias antes de lhes falar de um “saldo negativo” e incentivá-las a depositar dinheiro para receber o pagamento.
A FTC descreveu um esquema semelhante em 2024: pequenas tarefas online rendiam alguns pagamentos, que geravam confiança, até os participantes começarem a ser solicitados a enviar dinheiro. A agência estimou que, no primeiro semestre de 2024, houve cerca de 20.000 denúncias de golpes relacionados a tarefas, e que as perdas totais com golpes de emprego ultrapassaram US$ 220 milhões.
Segundo o comunicado da Ledger, criminosos compraram dispositivos genuínos, esconderam componentes em seu interior e recolocaram os aparelhos adulterados nos canais de distribuição do Sudeste Asiático. Os implantes conseguiam capturar as frases de recuperação de 24 palavras durante o processo de instalação, permitindo que os criminosos acessassem as carteiras remotamente.
A Ledger afirmou que seu sistema continuou seguro. A empresa recomendou que revendedores autorizados deixem de exibir o dispositivo em público e o entreguem somente no momento da compra.
Rastreamento de US$ 102 milhões em seis redes
A Ledger ainda não determinou o valor total das perdas. A Bitquery estima que US$ 102 milhões foram perdidos em 324 carteiras nas redes TRON, Bitcoin, Ethereum, Solana, BNB Chain e Polygon, ante cerca de US$ 86 milhões anteriormente.
Segundo a Bitquery, os dispositivos afetados foram obtidos por meio da CryptoBilis, uma revendedora que opera na Indonésia, na Malásia e nas Filipinas. A investigação também identificou movimentações coordenadas de fundos roubados, incluindo US$ 10 milhões em USDT, que a Tether já congelou. Outros ativos roubados foram rastreados por meio do Tornado Cash e da THORChain.
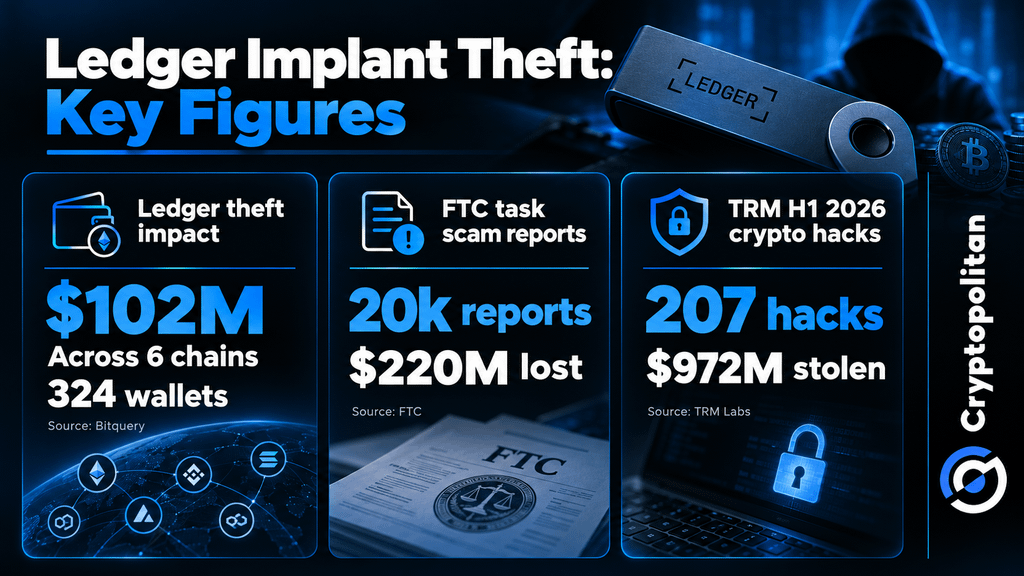 Invasão à carteira de hardware da Ledger: US$ 102 milhões roubados de 324 carteiras em seis blockchains
O que o roubo significa para a autocustódia
O roubo da Ledger aumenta as preocupações crescentes com a segurança das criptomoedas. Segundo a TRM Labs, hackers realizaram 207 ataques no primeiro semestre de 2026, roubando US$ 972 milhões. Embora violações de infraestrutura e operacionais tenham representado apenas 15% desses incidentes, elas corresponderam a 76% das perdas totais.
Ainda assim, não há indícios de que o roubo da Ledger tenha afetado os preços globais das criptomoedas. A Chainalysis constatou que a atividade econômica on-chain caiu apenas 1,6% durante um período em que a capitalização do mercado cripto recuou cerca de 50%. Esses números são anteriores ao ataque. Embora os efeitos do roubo no mercado global ainda sejam desconhecidos, o setor já tomou medidas para enfrentar as vulnerabilidades da cadeia de suprimentos.
Como revela o Cryptopolitan, a Trezor revogará as autorizações de alguns revendedores a partir de 1º de janeiro de 2027, enquanto a OneKey decidiu romper relações com a CryptoBilis. Essas medidas enfrentam fragilidades identificadas na distribuição de carteiras de hardware, mas ainda não se sabe se conseguirão restaurar a confiança na autocustódia.
As mentes mais brilhantes do mundo cripto já leem nossa newsletter. Quer fazer parte? Junte-se a elas.