

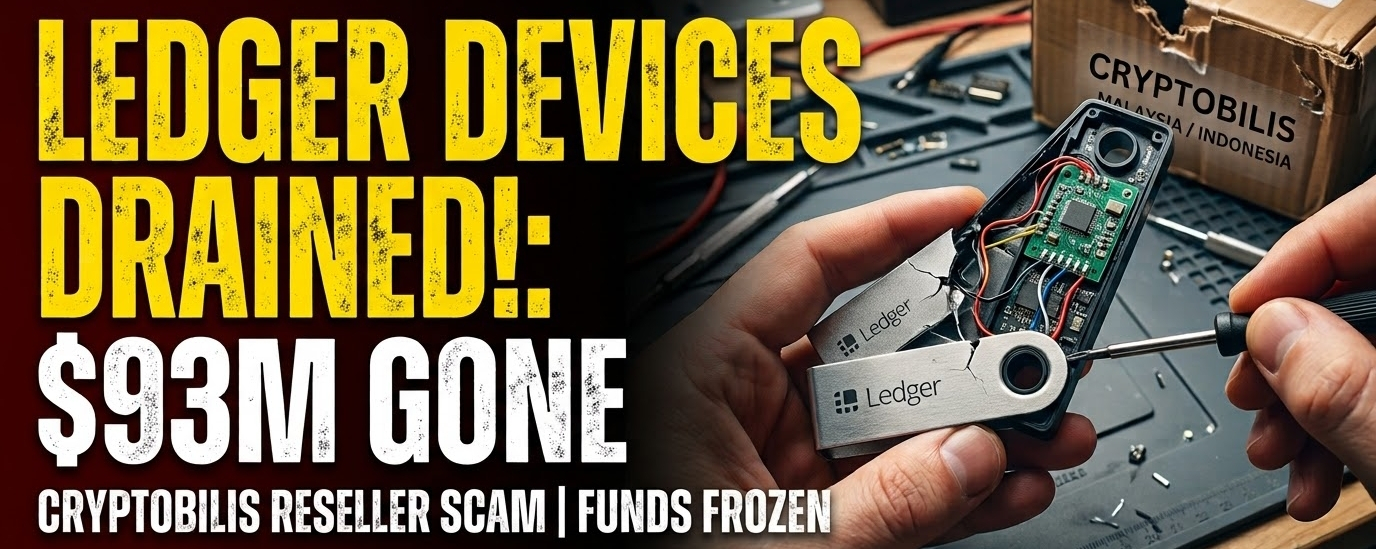
Entre 9 e 10 de outubro, cerca de US$ 93 milhões foram drenados de centenas de carteiras em seis blockchains. O ponto em comum é que todos os dispositivos Ledger afetados foram comprados pela CryptoBilis, uma revendedora oficial na Indonésia, na Malásia e nas Filipinas. As estimativas variam conforme quem faz a contagem: de cerca de US$ 86 milhões a US$ 94,5 milhões. A Ledger ainda não confirmou nenhum desses valores.
O que sabemos de fato sobre a causa? A Ledger confirmou que pelo menos um dos dispositivos afetados tinha um implante de hardware não autorizado em seu interior. Isso aponta para um problema na cadeia de suprimentos, ou seja, é provável que os dispositivos tenham sido adulterados em algum momento antes de chegarem ao comprador. A Ledger também afirma não ter encontrado sinais de que sua própria infraestrutura de segurança, seus sistemas ou serviços tenham sido comprometidos. Portanto, não parece ser uma falha presente em todos os dispositivos Ledger, e os relatos confirmados até agora se limitam a pessoas que compraram de uma revendedora no Sudeste Asiático.
Também é importante o que ainda não sabemos. A Ledger não informou quantos dispositivos foram adulterados, que modelos foram afetados nem se as vítimas serão reembolsadas.
No que diz respeito à recuperação dos fundos, há uma pequena boa notícia. A Tether agiu rapidamente e congelou 37 endereços, bloqueando cerca de 10 milhões de dólares em USDT. A PeckShield também rastreou cerca de 3,89 milhões de dólares em USDT e TRX roubados até endereços de depósito da Binance, o que dá aos investigadores uma pista concreta. Mesmo assim, isso representa aproximadamente 10% do valor roubado. CZ apelou publicamente ao setor para ajudar a proteger os fundos roubados, por isso vale a pena acompanhar se as corretoras e as autoridades vão agir em relação aos endereços assinalados.
Eis o que a Ledger está a dizer às pessoas que compraram na CryptoBilis nos últimos 90 dias:
✅ Se ainda não configurou o dispositivo, não o faça. Deixe-o como está.
✅ Se já o configurou, transfira os seus ativos para um novo dispositivo de assinatura Ledger, com uma frase-semente completamente nova.
Segundo relatos, a CryptoBilis encerrou as lojas nos três países, e a Ledger pediu-lhe que suspendesse todas as vendas e expedições enquanto a investigação prossegue.
A minha conclusão é que «not your keys, not your coins» é apenas metade da história. As suas chaves só são suas se o dispositivo que as gera for seguro. Alguns hábitos podem poupar-lhe muitos problemas:
🔹 Compre carteiras de hardware diretamente ao fabricante, e não a vendedores terceiros ou em plataformas de venda online
🔹 Nunca use um dispositivo que já venha configurado
🔹 Nunca use uma frase de recuperação pré-escrita ou pré-impressa. Gere sempre a sua própria frase
🔹 Verifique a embalagem e os selos invioláveis. Se algo parecer estranho, pare e não use o dispositivo
Até os revendedores «oficiais» acrescentam um elo à cadeia que não é possível verificar por completo, e este caso mostra o quanto isso pode custar.
Vou continuar a acompanhar esta história à medida que a Ledger divulgar mais informações. Se conhece alguém que tenha comprado recentemente uma carteira de hardware, especialmente no Sudeste Asiático, partilhe isto com essa pessoa. 🙏
Mantenha-se em segurança. 🔐
#Ledger #CryptoSecurity #HardwareWallets #SelfCustody #CryptoNews