

O incidente de segurança da Ledger continua a se agravar.
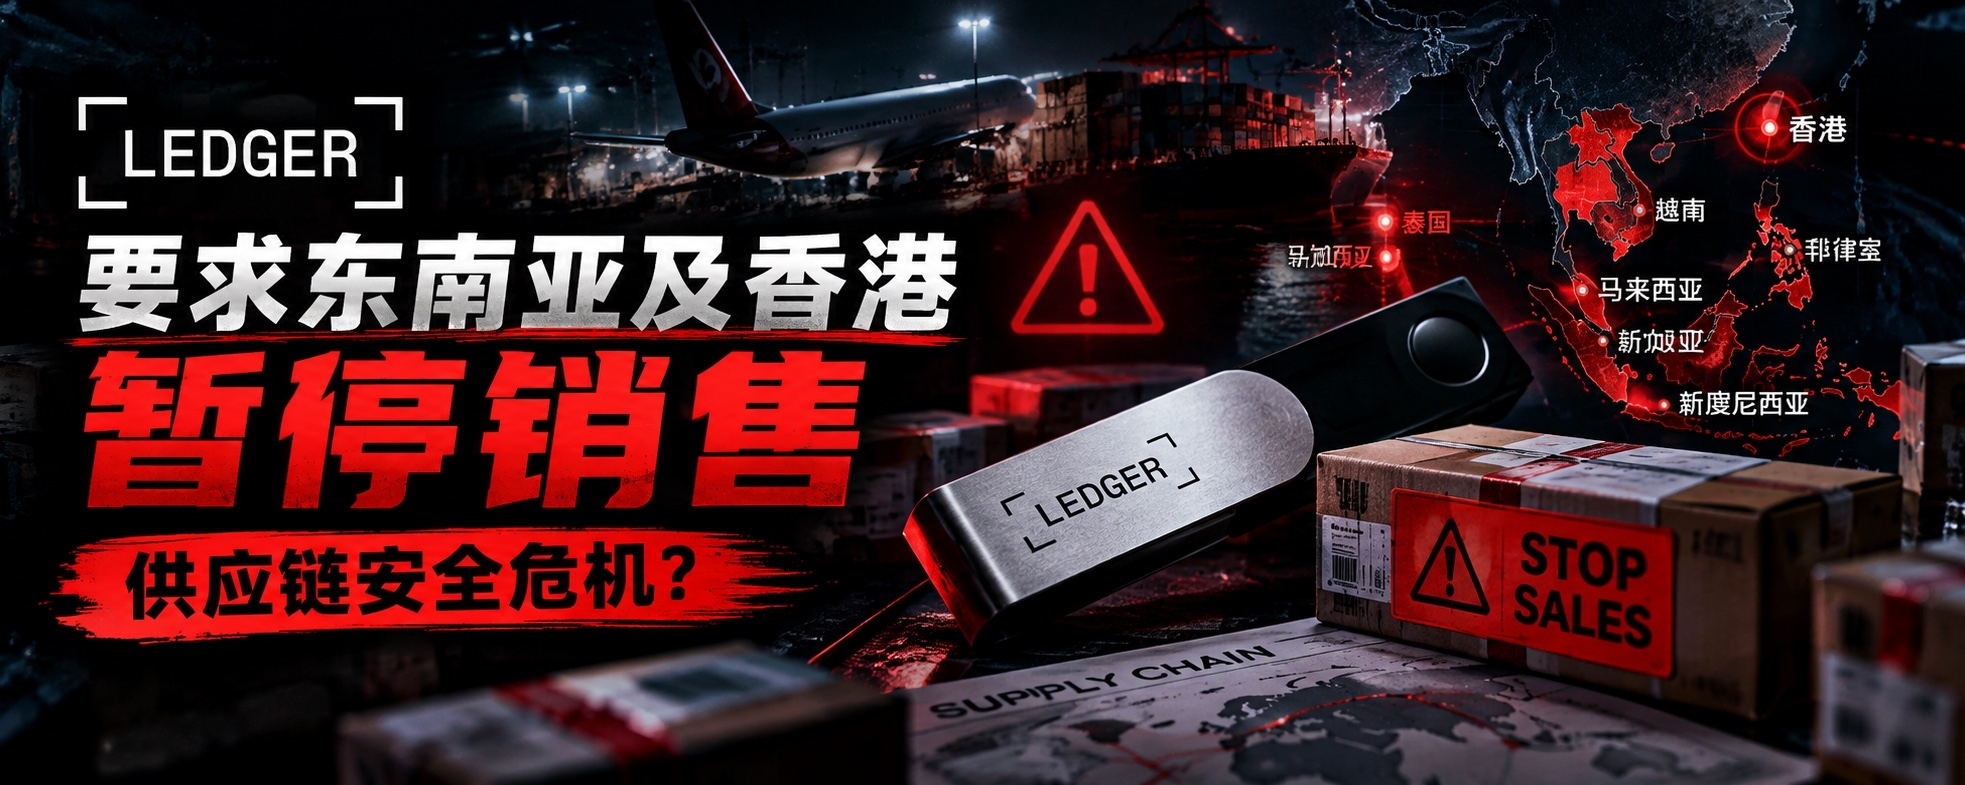
Em 13 de outubro, a Ledger pediu a revendedores e distribuidores da Indonésia, Singapura, Tailândia, Filipinas, Vietnã, Malásia e Hong Kong que suspendessem as vendas de dispositivos Ledger e retirassem temporariamente os produtos de venda até a conclusão da investigação. (Cointelegraph)
Tudo começou quando alguns usuários que compraram dispositivos Ledger por meio da revendedora CryptoBilis, do Sudeste Asiático, relataram que seus ativos haviam sido roubados. Em seguida, a Ledger confirmou que pelo menos um dos dispositivos envolvidos continha um implante de hardware não autorizado. (CoinDesk)
Isso muda a natureza do problema.
Este não é um caso de «Ledger hackeada» no sentido tradicional
Atualmente, não há evidências de que os servidores, a infraestrutura de firmware ou os canais oficiais de venda direta da Ledger tenham sido comprometidos. A Ledger também afirmou que, até o momento, os incidentes confirmados continuam concentrados principalmente no Sudeste Asiático. (Cointelegraph)
O que realmente merece atenção é:
O dispositivo pode ter sido modificado fisicamente em algum ponto entre o fabricante e o consumidor.
Em outras palavras, isso se parece mais com um possível ataque à cadeia de suprimentos (Supply Chain Attack).
O problema que as carteiras de hardware foram criadas para resolver é:
Manter a chave privada fora da internet e devolver ao usuário o controle dos ativos, tirando-o das mãos das corretoras e dos computadores.
Mas, se um atacante conseguir modificar o hardware antes que a carteira chegue até você, o modelo de segurança muda completamente.
Você pode receber uma Ledger genuína, com a embalagem intacta e até mesmo com o dispositivo funcionando normalmente, mas ainda assim pode haver componentes adicionais instalados em seu interior.
Isso é mais perigoso do que um site comum de phishing, porque os usuários tendem naturalmente a pensar:
«É uma carteira de hardware, então com certeza é segura.»
O que mais importa é a «cadeia de confiança»
Na minha opinião, o que realmente está em jogo para a Ledger neste incidente não são apenas alguns dispositivos, mas uma das ideias mais importantes associadas às carteiras de hardware:
Não confie, verifique.
A blockchain enfatiza que «não é preciso confiar em terceiros».
Mas, quando compra uma carteira de hardware, você ainda precisa confiar em muitas pessoas:
Ledger → logística → distribuidores regionais → revendedores → varejistas → usuários finais.
Se qualquer uma dessas etapas for comprometida, podem surgir problemas.
Vale observar também que o próprio guia de segurança de compras da Ledger reconhece que a verificação Genuine Check pode confirmar a autenticidade do dispositivo, mas não detectar todas as modificações físicas não autorizadas no hardware. Por isso, a Ledger sempre recomenda comprar dispositivos por canais oficiais ou autorizados. (Ledger)
E este incidente serve justamente de alerta para o mercado:
Mesmo os «canais autorizados» apresentam possíveis pontos de ataque na própria cadeia de suprimentos.
Acho que a decisão da Ledger de suspender as vendas foi acertada
Considerando a forma como a empresa está lidando com a situação, acho acertado que a Ledger tenha ampliado a suspensão das vendas.
Porque, agora, o mais importante não é continuar vendendo dispositivos, mas responder a três perguntas:
Primeiro: em que ponto o dispositivo foi modificado?
A modificação ocorreu após a fabricação, durante o transporte, em um armazém regional ou no canal de revenda?
Segundo: qual é a dimensão do impacto?
O problema está restrito a pouquíssimos dispositivos ou é sistêmico e afeta um lote ou canal específico?
Terceiro: os atacantes desenvolveram um sistema sofisticado de ataque à cadeia de suprimentos?
Se for apenas uma modificação feita por uma pessoa em um dispositivo, o alcance costuma ser limitado.
Mas, se houver implantação de hardware em larga escala e de forma profissional, a gravidade da situação será completamente diferente.
Ampliar a suspensão das vendas antes de concluir a investigação indica, no mínimo, que a Ledger já não está tratando o caso simplesmente como um incidente isolado envolvendo um revendedor.
Minha opinião: isso não torna as carteiras de hardware irrelevantes, mas muda a lógica de compra
Não acho que isso signifique:
«A Ledger não é mais segura; carteiras de hardware não servem mais.»
Também não há, até o momento, evidências de vulnerabilidades nos sistemas centrais da Ledger ou em todos os seus dispositivos.
Mas este incidente expôs um problema frequentemente ignorado:
Uma carteira fria protege o «armazenamento da chave privada», mas não resolve automaticamente a «segurança da cadeia de suprimentos».
No futuro, os usuários talvez precisem dar mais atenção a três aspectos ao comprar uma carteira de hardware:
A origem do dispositivo, a cadeia de transporte e o processo de inicialização inicial.
Especialmente para usuários com grandes quantias em ativos, não dá mais para simplesmente pensar:
Comprar uma carteira fria = segurança absoluta.
A verdadeira segurança deve ser:
Segurança do hardware + segurança da frase de recuperação + segurança da cadeia de suprimentos + segurança operacional.
Um problema em qualquer etapa pode comprometer a eficácia das outras.
O que isso significa para os usuários comuns?
Se o dispositivo foi comprado em um canal oficial de venda direta da Ledger e não apresentou nenhuma anormalidade, não há motivo para transferir seus ativos em pânico por causa das notícias — a Ledger afirma que ainda não encontrou indícios de que seus canais diretos tenham sido afetados. (TradingView)
Mas, se você comprou recentemente um dispositivo novo por meio de um varejista ou revendedor terceirizado no Sudeste Asiático ou em Hong Kong, deve redobrar a atenção.
Especialmente se o dispositivo for novo e ainda não tiver sido inicializado: não tenha pressa em ativá-lo. É mais prudente aguardar os resultados da investigação da Ledger.
E a regra mais importante continua a mesma:
A frase de recuperação deve ser gerada pelo dispositivo durante a inicialização.
Qualquer comportamento que envolva fornecer uma frase de recuperação antecipadamente, pedir que você a digite em um computador ou celular, ou validá-la por meio de uma página da web deve ser considerado de alto risco.
Para concluir
No passado, quando o setor cripto discutia segurança, o foco geralmente estava em:
Corretoras hackeadas, vulnerabilidades em contratos inteligentes, sites de phishing, chaves privadas expostas.
Este incidente envolvendo a Ledger serve de alerta para o mercado:
Os atacantes estão deslocando gradualmente o foco do «software» para o «hardware e as cadeias de suprimentos do mundo físico».
E, para um setor que afirma «tirar a confiança das mãos de terceiros», talvez esse seja o ponto que mais merece reflexão.
As carteiras de hardware continuam sendo uma ferramenta importante para proteger grandes quantias em criptoativos.
Mas o que realmente devemos lembrar não é que «carteiras frias são absolutamente seguras», e sim que:
Segurança nunca é apenas um produto: é uma cadeia inteira.
À medida que o valor dos ativos aumenta, é natural que os atacantes procurem o elo mais fraco dessa cadeia.