


A Trezor vai encerrar as parcerias com alguns revendedores a partir de 1.º de janeiro de 2027, devido às descobertas da concorrente Ledger sobre carteiras adulteradas vendidas pela CryptoBilis.
Em um comunicado à imprensa datado de 13 de outubro de 2026, a Trezor afirmou que “não há uma única prova de que os dispositivos da Trezor tenham sido comprometidos”. A questão é o que acontece com as carteiras entre o momento em que saem das instalações da Trezor e aquele em que chegam aos clientes.
O que Sanders disse aos revendedores
Segundo o diretor comercial Danny Sanders, os parceiros afetados não receberão novos produtos nem autorizações a partir de 1.º de janeiro de 2027. Os parceiros restantes terão de seguir diretrizes mais rigorosas para obter, manusear e armazenar seus produtos. A Trezor não revelou quantos revendedores serão afetados pela decisão.
Na carta aos revendedores, Sanders afirmou:
“Peço desculpas. Esta decisão não diz nada sobre o seu empenho nem sobre a forma como nos representou.”
A decisão foi tomada para melhorar a supervisão e não significa que todos os revendedores descredenciados tenham feito algo errado.
O implante que a Ledger encontrou dentro das carteiras da CryptoBilis
Segundo a Ledger Donjon, em 13 de outubro de 2026, foi descoberto um chip não autorizado em carteiras fornecidas pela CryptoBilis. O chip registrava a frase de recuperação de 24 palavras exibida durante a inicialização das carteiras.
Os investigadores explicaram:
“seu microcontrolador decodifica as palavras e as transmite por LTE usando um eSIM provisionado.”
O Secure Element, o sistema operacional e a assinatura de transações não foram afetados pelo implante. Isso significa que a carteira continuará parecendo normal, ao mesmo tempo que revela a frase de recuperação necessária para acessar os fundos.
As estimativas de perdas variam. Embora a Specter tenha informado perdas superiores a US$ 86 milhões, outros relatos apontam um valor em torno de US$ 93,2 milhões, enquanto a Yfarmx estimou US$ 103 milhões. A Ledger não confirmou esses números. A Tether congelou ativos no valor de US$ 10 milhões em USDT relacionados a este caso.
A Cryptopolitan já explicou anteriormente como funciona o implante.
Por que concorrentes estão cortando relações com o mesmo revendedor
A OneKey também cancelou a autorização da CryptoBilis. Os usuários que compraram os produtos da empresa entre 1º de março e 12 de outubro de 2026 podem solicitar substituições gratuitas, inclusive para carteiras já ativadas. As outras marcas vendidas pela CryptoBilis não confirmaram roubos relacionados a elas.
Os clientes da CryptoBilis que possuem carteiras Ledger não utilizadas devem evitar configurar o dispositivo. Quem já estiver usando uma delas deve transferir os fundos para uma carteira cuja frase de recuperação tenha sido gerada novamente em um dispositivo comprado diretamente da Ledger. Entre em contato com o suporte oficial e evite divulgar frases de recuperação.
A Trezor forneceu instruções detalhadas aos potenciais compradores de suas carteiras. Consulte a lista de revendedores autorizados para confirmar a legitimidade do vendedor. Ao receber o produto, verifique os lacres contra violação e faça verificações de autenticidade usando o Trezor Suite. Se algo parecer fora do normal, especialmente o firmware ou as instruções de configuração, entre em contato com a Trezor. Essas precauções podem ajudar a evitar possíveis ataques, mas não conseguem detectar todas as modificações ocultas no hardware.
O impacto de uma distribuição mais rigorosa no mercado em geral
Relatórios da Mordor Intelligence indicam que o mercado de carteiras de hardware crescerá de US$ 720 milhões em 2026 para US$ 2,25 bilhões em 2031. A Chainalysis coloca o Brasil na liderança da adoção popular de criptomoedas, apontando para uma demanda crescente por autocustódia.
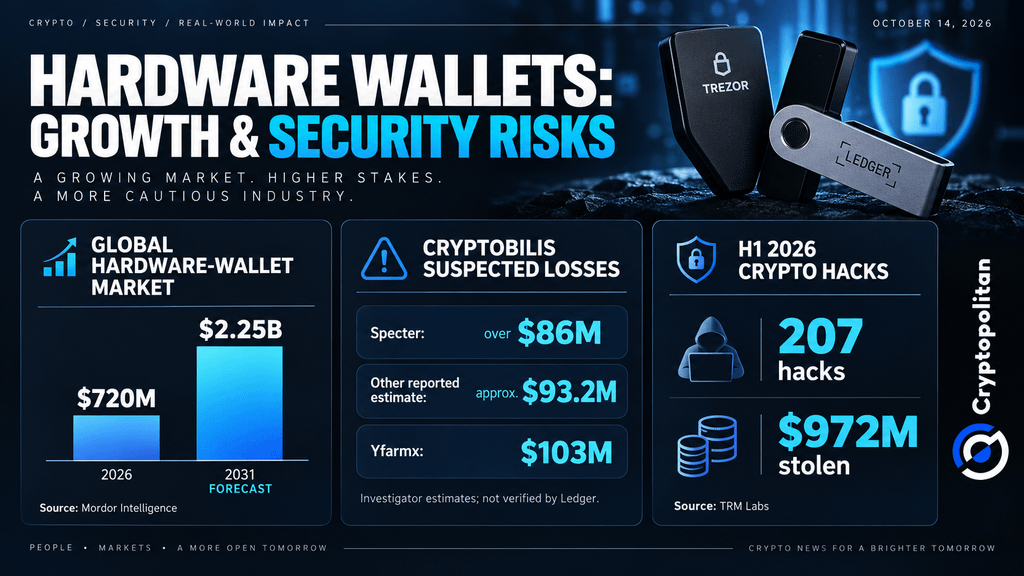 Crescimento do mercado de carteiras de hardware em 2026–2031: estimativas de perdas da CryptoBilis e estatísticas de ataques a criptomoedas
Ter menos revendedores pode significar um controle de segurança melhor, mas também pode dificultar a aquisição de carteiras.
Os riscos já são extremamente elevados. A TRM Labs informou um total de 207 casos de ataques envolvendo criptomoedas e cerca de US$ 972 milhões roubados no primeiro semestre de 2026. A CryptoBilis trouxe à tona outra ameaça: um hacker pode invadir uma carteira antes mesmo de o proprietário ter a chance de abrir o dispositivo.
Se está lendo isto, já está um passo à frente. Continue assim com a nossa newsletter.