


A fabricante de carteiras de hardware Trezor anunciou que reduziria o número de revendedores como uma “medida preventiva, tomada por excesso de cautela”, após relatos de que implantes maliciosos haviam sido instalados em dispositivos fabricados pela concorrente Ledger.
Em uma publicação no X na terça-feira, a Trezor afirmou que “não havia uma única evidência de que [seus] dispositivos tivessem sido comprometidos”, após relatos de que usuários de carteiras de hardware da Ledger haviam encontrado implantes maliciosos que expunham frases de recuperação.
No entanto, a Trezor afirmou que reduziria o número de revendedores, citando “incidentes recentes na cadeia de suprimentos”. O diretor comercial Danny Sanders acrescentou que havia informado a certos revendedores que eles seriam removidos da lista de entidades autorizadas da empresa em 1º de janeiro e que as remessas de dispositivos Trezor seriam interrompidas a partir de terça-feira.
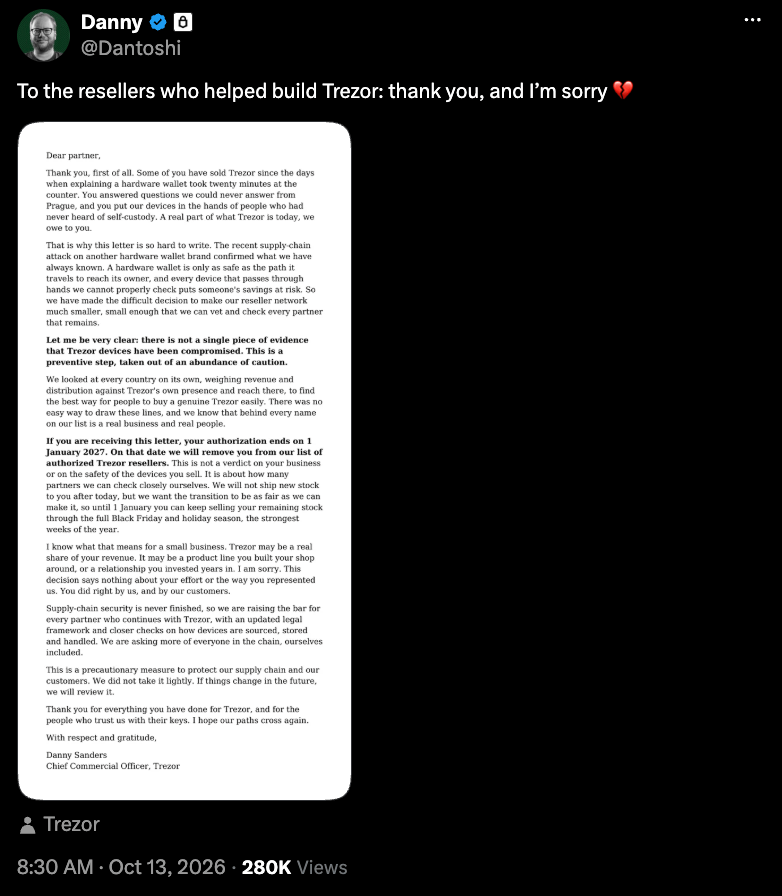
Fonte: Danny Sanders, diretor de comunicação da Trezor
A resposta da Trezor veio poucos dias depois de a Ledger confirmar que pelo menos um de seus dispositivos, comprado de uma revendedora do Sudeste Asiático, continha um implante de hardware não autorizado, o que poderia resultar em perdas de milhões de dólares para os usuários. As carteiras, vendidas pela revendedora CryptoBilis, capturavam frases de recuperação e as transmitiam por redes celulares.
“Nossas verificações de configuração foram desenvolvidas para detectar dispositivos falsificados e firmware modificado”, disse um porta-voz da Trezor ao Cointelegraph. “O implante encontrado em um dispositivo comprado da CryptoBilis funciona de outra forma. É um método único de adulteração do dispositivo, que não modifica o firmware, mas lê informações na tela e depois as envia ao invasor. Até o momento, não vimos esse tipo específico de ataque em dispositivos Trezor no mundo real.”
Durante a investigação, a CryptoBilis, revendedora autorizada da Trezor, suspendeu todas as vendas de carteiras de hardware. A empresa controladora da varejista europeia de eletrônicos MediaMarkt também anunciou que retirou todos os produtos Ledger de suas lojas físicas e plataformas on-line “como medida de precaução”.
Quanto dos fundos dos usuários foi perdido?
Investigadores de blockchain ainda estão apurando a extensão das perdas sofridas por usuários de carteiras de hardware, mas uma pesquisa feita por duas pessoas estimou que elas ficaram entre US$ 72 milhões e US$ 86 milhões. Na terça-feira, a Ledger informou que “não confirmou o número total de usuários afetados nem o valor total perdido” devido às violações.
O porta-voz da Trezor aconselhou os usuários a comprar produtos diretamente da empresa, “verificando se o lacre está intacto”, e a considerar uma carteira multisig “com dispositivos de fabricantes diferentes, para que um dispositivo comprometido não consiga movimentar fundos sozinho”.
Revista: Os ataques à Coldcard significam que todas as carteiras de hardware agora são inseguras?