


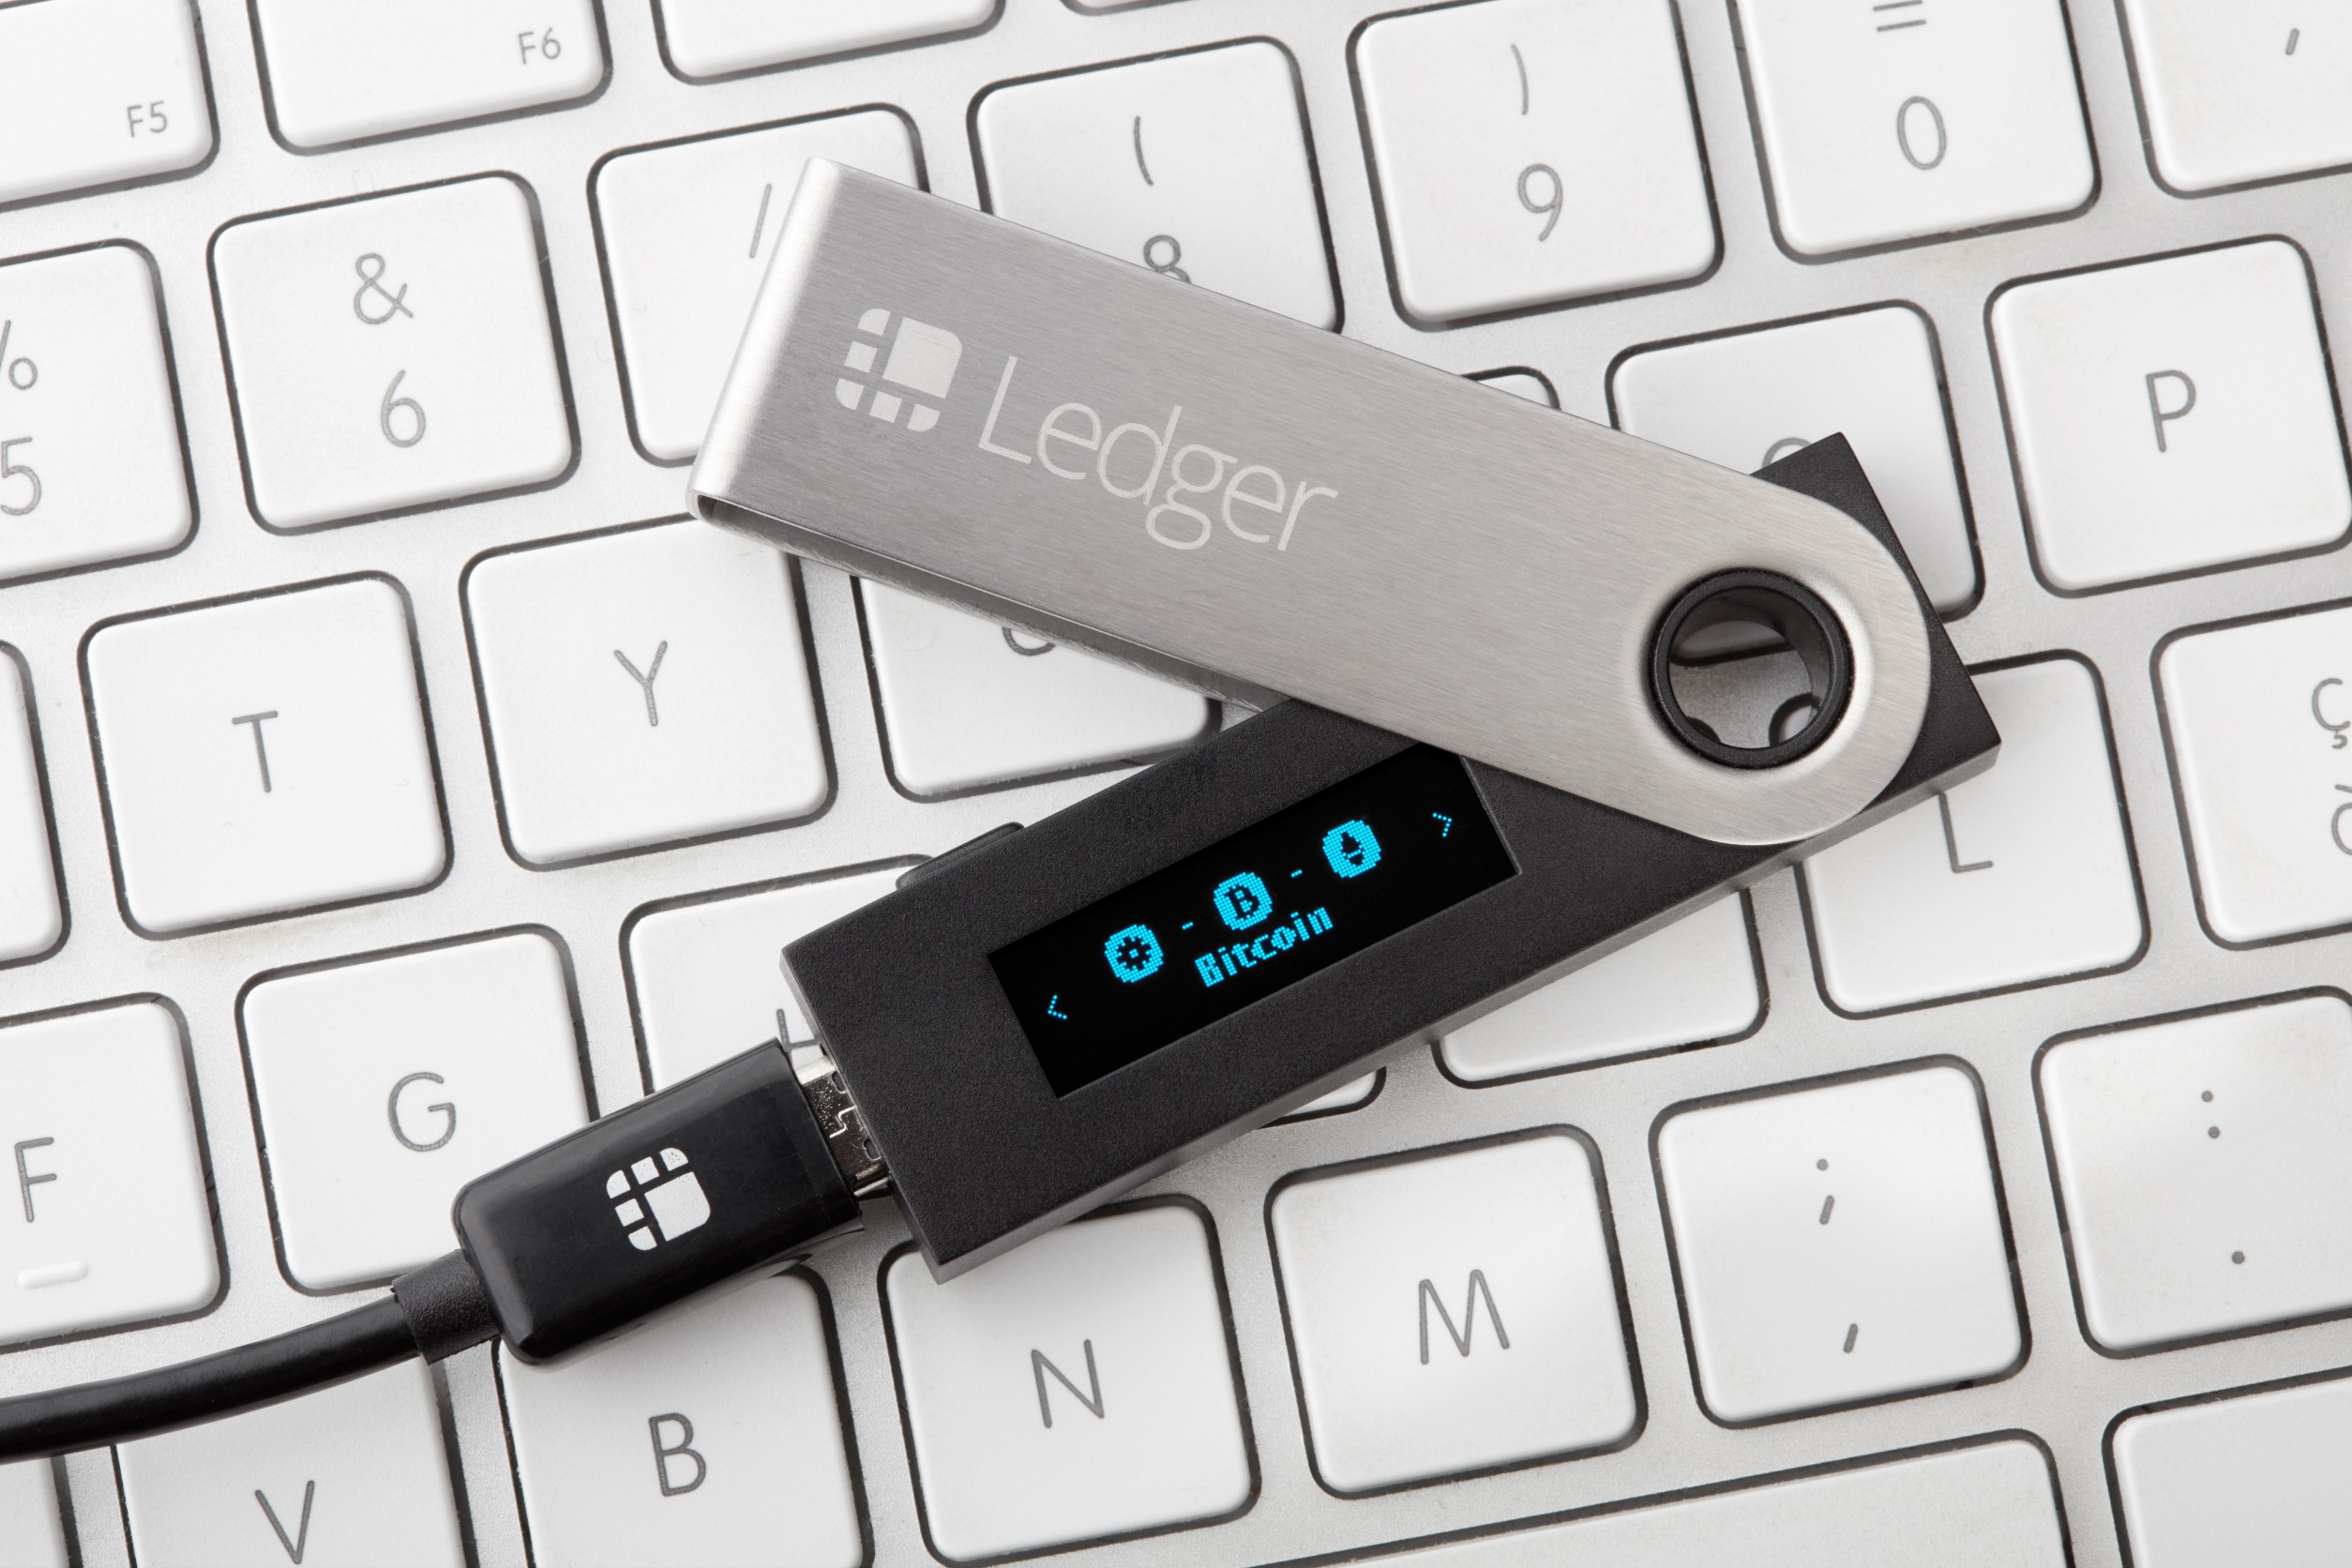
No fim de semana, a Ledger confirmou que um dispositivo relacionado à investigação da CryptoBilis continha um implante de hardware não autorizado, enquanto a empresa de análise de blockchain Bitquery estimou, em sua atualização mais recente, perdas de US$ 93,2 milhões em criptomoedas, provenientes de 315 carteiras em seis redes.
A estimativa on-chain não é um total confirmado pela Ledger, e a constatação sobre o dispositivo não comprova que o implante tenha causado todos os esvaziamentos relatados nem valida alegações de um comprometimento mais amplo na Europa.
A adulteração confirmada levanta preocupações sobre a segurança de carteiras de hardware e a procedência dos dispositivos, mas o alcance do incidente e o vetor do ataque continuam sem esclarecimento. Como em outros casos de segurança relacionados a carteiras, é importante distinguir uma constatação técnica verificada de alegações mais amplas: o acesso não autorizado de terceiros ao software de uma carteira representa um risco diferente da interferência física em um dispositivo.
Atualização após 72 horas sobre o incidente envolvendo a revendedora CryptoBilis. À medida que a investigação prossegue, estamos trabalhando com as autoridades competentes. O volume de dispositivos afetados é limitado. Sabemos que isso é preocupante, especialmente para as pessoas diretamente afetadas, e estamos entrando em contato com os usuários impactados.…
— Ledger (@Ledger) 11 de outubro de 2026
Os relatos iniciais diziam respeito a clientes da Indonésia, da Malásia e das Filipinas que compraram dispositivos por meio da CryptoBilis. A Ledger afirmou que havia entrado em contato com os usuários afetados e começado a colaborar com as autoridades, e que não tinha indícios de que sua infraestrutura, seus sistemas ou seus serviços tivessem sido comprometidos.
A Ledger também pediu à CryptoBilis que suspendesse as vendas de seu estoque de carteiras de hardware enquanto a investigação prosseguia. As informações disponíveis relacionam as compras afetadas à revendedora, mas não determinam quem instalou o implante nem em que ponto da cadeia de suprimentos o dispositivo foi alterado.
O que revelou a análise do implante na carteira Ledger?
URGENTE: Mark Karpelès encontrou um cartão SIM escondido dentro de uma carteira de hardware Ledger adulterada. "O implante estava habilmente escondido onde deveria ficar o acolchoamento da tela." Alega-se que o dispositivo está relacionado à revendedora 'CryptoBilis'. @MagicalTux pic.twitter.com/LhdNJ4y1wW
— Bitcoin Archive (@BitcoinArchive) 9 de outubro de 2026
A Ledger examinou um dispositivo de um usuário afetado e encontrou um implante de hardware não autorizado, confirmando a adulteração nesse caso. No entanto, não está claro quantos outros dispositivos podem ter sido afetados nem se isso explica todos os esvaziamentos de carteiras relatados.
As carteiras de hardware protegem as credenciais de transação contra ameaças on-line, mas, se forem comprometidas, os invasores poderão autorizar transações sem o consentimento do proprietário.
A Bitquery rastreou transferências entre blockchains e observou que 25 carteiras TRON aprovaram a mesma transação em três segundos, além de identificar atividade de teste nas duas semanas anteriores a grandes esvaziamentos de fundos. Embora esses padrões mapeiem a movimentação dos fundos, não esclarecem como as chaves foram comprometidas.
O implante levanta dúvidas sobre seu papel nos roubos, mas a Ledger não comprovou que ele tenha causado todas as perdas, e a origem do implante continua desconhecida.
Esta situação ressalta os riscos da autocustódia e a importância de proteger as credenciais da carteira e confiar no hardware e no software usados para protegê-las.
Relatório de Especialistas em Criptomoedas: Quais são as 10 próximas criptomoedas com potencial de disparar em 2026?
As estimativas de perdas e a alegação sobre a Europa continuam sem confirmação
ALERTA: O caso do implante da Ledger pode ter chegado à Europa. O usuário Johannes (4, 4) publicou no X que encontrou um implante de hardware em uma Ledger Nano X que comprou recentemente na MediaMarkt. Ele afirma que o dispositivo passou pelas verificações da Ledger, mas que seus fundos não foram tocados. A Ledger diz que todos os casos confirmados até agora são… https://t.co/nonR2cHiwS pic.twitter.com/aEWnUQnmNY
— CryptosRus (@CryptosR_Us) 12 de outubro de 2026
O valor das perdas aumentou à medida que os analistas ampliaram a atribuição on-chain. A reportagem original citou uma estimativa anterior da Bitquery, próxima de US$ 93 milhões, em 311 carteiras de cinco redes; a atualização posterior da Bitquery, datada de 11 de outubro, elevou a estimativa para US$ 93,2 milhões em 315 carteiras de seis redes.
Relatos anteriores mencionaram perdas suspeitas superiores a US$ 80 milhões ou US$ 86 milhões, refletindo estimativas mais limitadas ou feitas anteriormente. Esses valores representam análises dos investigadores sobre a atividade na blockchain, não um balanço final da carteira Ledger, e a empresa não confirmou o total das perdas nem o número de clientes afetados.
Uma alegação separada circulou no X, afirmando que um dispositivo Ledger comprado na MediaMarkt, na Europa, apresentava sinais de possível manipulação de hardware. A Ledger não confirmou que o dispositivo estivesse comprometido, e observadores discordaram sobre se as imagens publicadas mostravam um implante ou sequer uma placa Ledger autêntica.
A reportagem original descreveu a MediaMarkt como revendedora oficial da Ledger em vários mercados europeus, incluindo Alemanha e Áustria. Esse status não confirma a alegação específica, não comprova que o dispositivo tenha sido alterado nem demonstra que o comprometimento se estendeu para além dos casos relacionados à CryptoBilis.
A exposição da cadeia de suprimentos é a questão de segurança mais ampla
A confirmação do implante torna o manuseio e a procedência dos dispositivos uma preocupação concreta para a segurança das carteiras de hardware. A relação com uma revendedora pode envolver mais intermediários entre o fabricante e o usuário final.
No entanto, as evidências deste caso não mostram que a CryptoBilis ou qualquer um de seus funcionários tenha instalado o componente, nem comprovam um problema generalizado que afete o canal de revendedores da Ledger.
A Bitquery informou que a Tether congelou US$ 10,0 milhões e que US$ 5,35 milhões em USDC estavam em carteiras que a Circle poderia congelar. Essas são constatações de uma investigação on-chain sobre os esforços para restringir o acesso a alguns fundos, não provas de que as perdas mais amplas tenham sido recuperadas ou de que a causa dos esvaziamentos esteja esclarecida.
Para a Ledger, a distinção imediata está entre a ausência relatada de evidências de comprometimento de sua própria infraestrutura e a adulteração confirmada encontrada no dispositivo de um usuário.
Para o mercado mais amplo de autocustódia, o incidente mantém em foco os riscos da cadeia de suprimentos, enquanto deixa em aberto o número de dispositivos afetados, o mecanismo por trás dos esvaziamentos e o total final das perdas em criptomoedas.
Relatório de Especialistas em Criptomoedas: Siga o Dinheiro – Quais pré-vendas estão atraindo baleias cripto em 2026?
A publicação Questões sobre a segurança da carteira Ledger aumentam após a confirmação de implante em dispositivo apareceu primeiro no Tokenist.