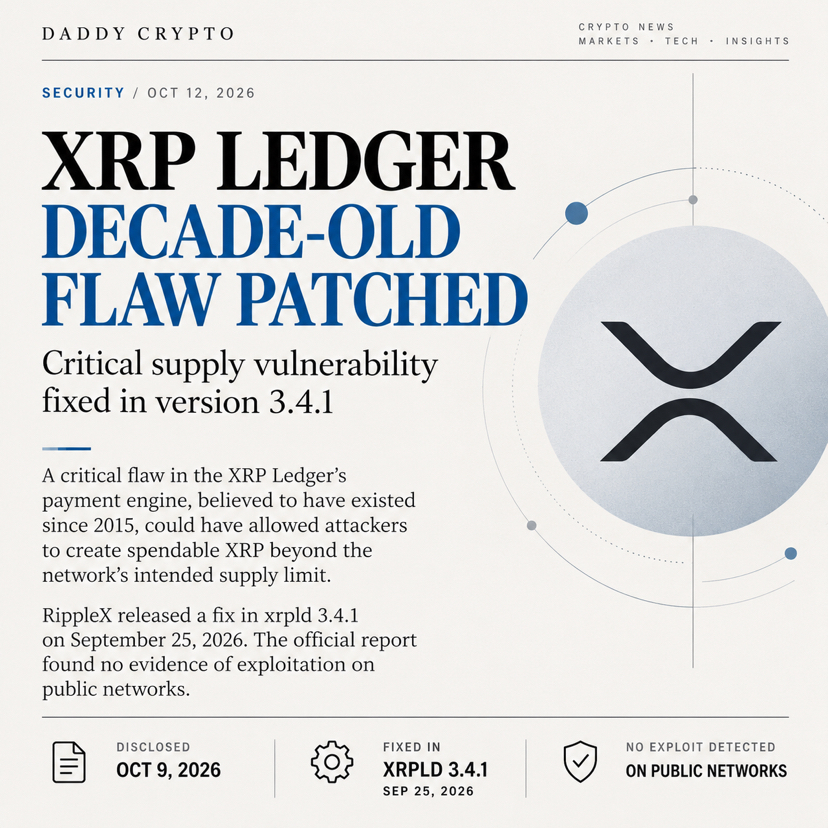
Uma falha crítica no $XRP Ledger passou despercebida por cerca de uma década.
Divulgada em 9 de outubro, a vulnerabilidade poderia ter permitido que invasores criassem XRP utilizável além do limite de oferta previsto pela rede.
A RippleX lançou uma correção no xrpld 3.4.1 em 25 de setembro. O relatório oficial não encontrou evidências de exploração em redes públicas.
Qual é a lição? Uma oferta fixa depende de código seguro, não apenas das promessas do protocolo.