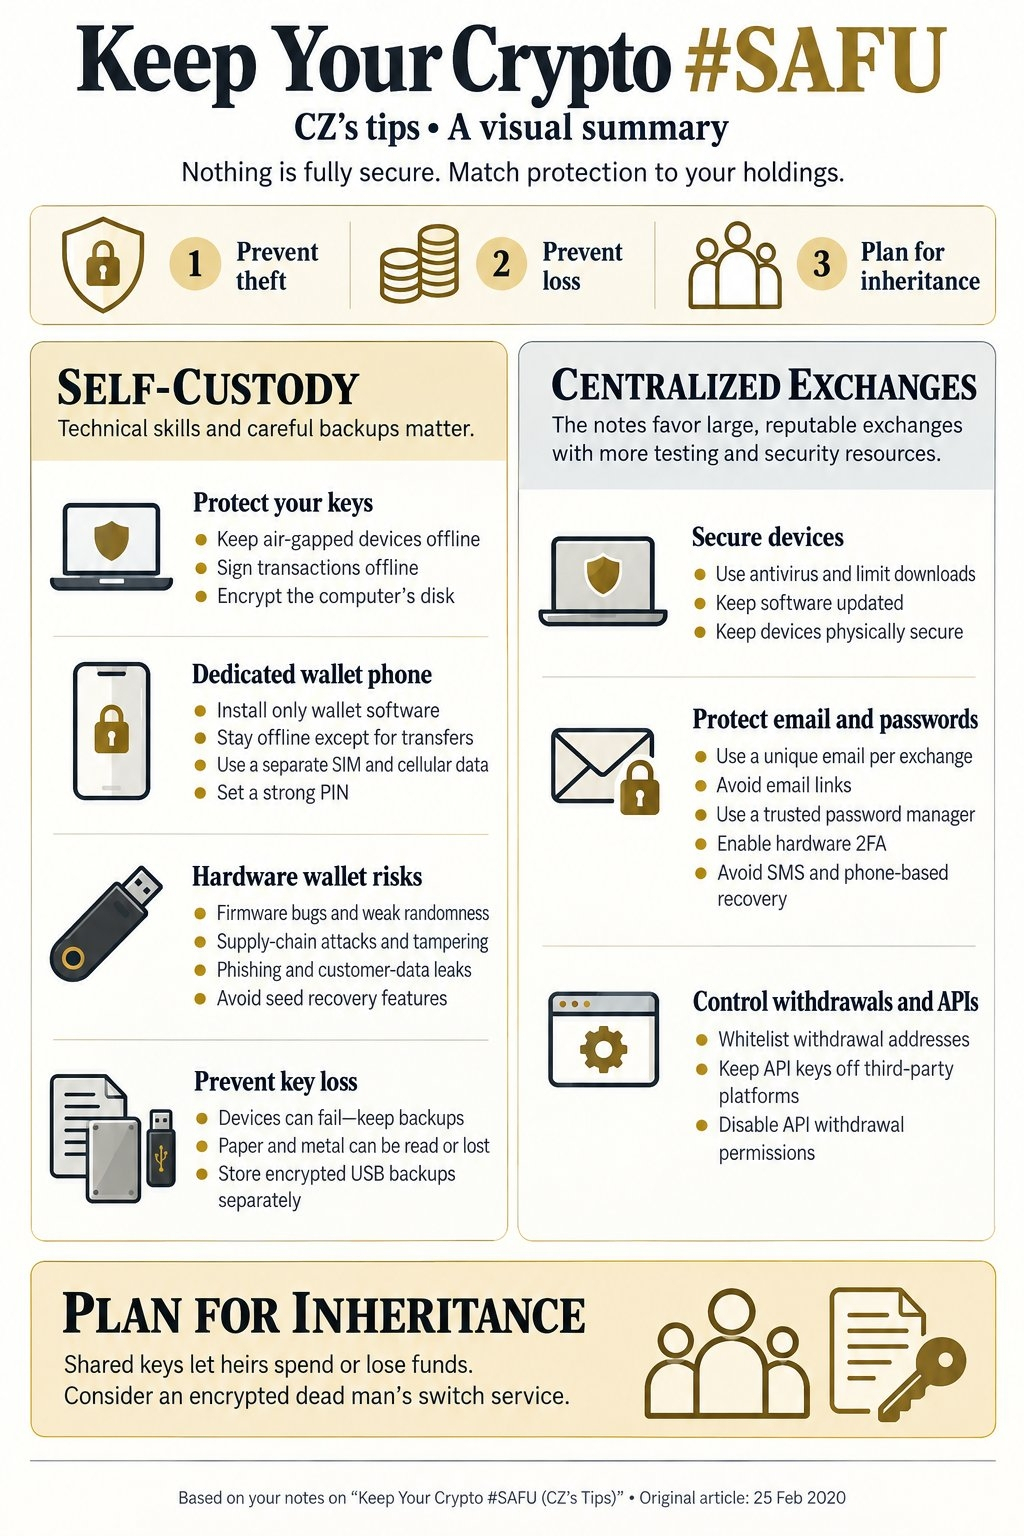

O fundador e ex-CEO da Binance, Changpeng Zhao (CZ), compartilhou no X um guia resumido de segurança para criptomoedas, dizendo que criou a versão mais curta depois de perceber que sua publicação original no blog da Binance sobre como manter as criptomoedas «#SAFU» em 2026 era longa demais e prolixa. Seu conselho principal: adapte as medidas de segurança ao valor dos seus ativos e à sua capacidade técnica, tendo em vista três prioridades: evitar roubos, evitar perdas acidentais e planejar a herança. Sobre a autocustódia, ele observou que as chaves privadas autorizam o acesso aos fundos e que as frases-semente geram essas chaves. Portanto, quem obtiver qualquer uma delas poderá controlar as criptomoedas associadas. A autocustódia exige dispositivos seguros, backups confiáveis e um plano de recuperação viável.
Para evitar o roubo de chaves, recomendou um computador dedicado e desligado da Internet para armazenar chaves e assinar transações, instalar software apenas de fontes oficiais através de suportes amovíveis limpos, verificar os ficheiros transferidos em busca de malware, encriptar o disco, repor um telemóvel dedicado antes de instalar a carteira e mantê-lo offline com um código de acesso forte, e utilizar carteiras de hardware consolidadas — verificando os endereços de destino no dispositivo antes de aprovar transferências, protegendo as cópias de segurança com o mesmo cuidado que o próprio dispositivo e lembrando que as carteiras de hardware continuam vulneráveis a falhas de software, ataques físicos e cópias de segurança inseguras. Para evitar a perda de chaves, aconselhou a manter várias cópias de segurança protegidas em locais distintos: o papel é simples de usar, mas vulnerável a danos, perda, erros de transcrição e leitura não autorizada; o metal é mais duradouro, mas continua legível por outras pessoas; as unidades USB encriptadas permitem guardar cópias de segurança em locais geograficamente separados, mas exigem encriptação forte e cuidados técnicos — e alertou contra fotografias ou capturas de ecrã das chaves, que podem ser sincronizadas com contas na nuvem. Para a herança, sugeriu disponibilizar um processo de recuperação sem expor desnecessariamente os fundos durante a vida do titular, observando que partilhar as chaves dá aos destinatários acesso imediato aos fundos e que guardar as chaves com um intermediário acarreta riscos semelhantes; um mecanismo de «homem morto» deve ser ativado após um período prolongado de inatividade e testado previamente, e as instruções de recuperação devem ser encriptadas para o destinatário pretendido — por exemplo, com a chave pública PGP dessa pessoa — em vez de serem deixadas sem encriptação em mensagens programadas.
Sobre as corretoras centralizadas, CZ afirmou que estas gerem a custódia e a infraestrutura, mas que os utilizadores continuam a ser responsáveis pela segurança das suas contas. Recomendou que avaliem a reputação, os recursos de segurança, as práticas de teste e a sustentabilidade do modelo de negócio; que encarem com cautela incentivos invulgarmente generosos ou fontes de receita pouco claras; e que reconheçam que a custódia numa corretora envolve risco de contraparte.
Entre as suas 11 medidas de segurança da conta: usar um endereço de e-mail separado para cada corretora, com autenticação de dois fatores forte, de preferência com uma chave de segurança física; evitar a recuperação por telefone, que pode expor as contas a ataques de troca de SIM; usar palavras-passe exclusivas, guardadas num gestor de palavras-passe protegido; incluir endereços de levantamento numa lista de permissões; manter as chaves API privadas; concluir a verificação de identidade para facilitar a confirmação da titularidade e os procedimentos de herança; proteger fisicamente os dispositivos; e evitar phishing, acedendo às corretoras através de marcadores fidedignos ou escrevendo cuidadosamente os endereços, nunca introduzindo credenciais após clicar em ligações não solicitadas e tratando com cautela contactos inesperados de pessoas que afirmem trabalhar para a corretora.
Concluiu aconselhando os utilizadores a escolherem uma combinação de soluções de custódia — distribuindo os fundos entre corretoras e carteiras pessoais de acordo com as suas competências técnicas, práticas de segurança e necessidades de acesso — uma vez que a autocustódia exige proteção e recuperação independentes das chaves, a custódia numa corretora exige confiança no prestador e uma forte proteção da conta, e uma carteira separada pode permitir o acesso durante períodos de manutenção da corretora.