Atualmente, só quem está desatento não está falando da situação envolvendo a Ledger, mas o que aconteceu de fato e como se proteger no futuro?
Desde 9 de outubro de 2026, está sendo registrada uma retirada em massa de fundos das carteiras de usuários da Ledger no Sudeste Asiático (principalmente na Indonésia, Malásia e Filipinas). As estimativas on-chain das perdas variam de cerca de US$ 71–86 milhões a US$ 93 milhões, provenientes de centenas de endereços (BTC, ETH, USDT e outros).
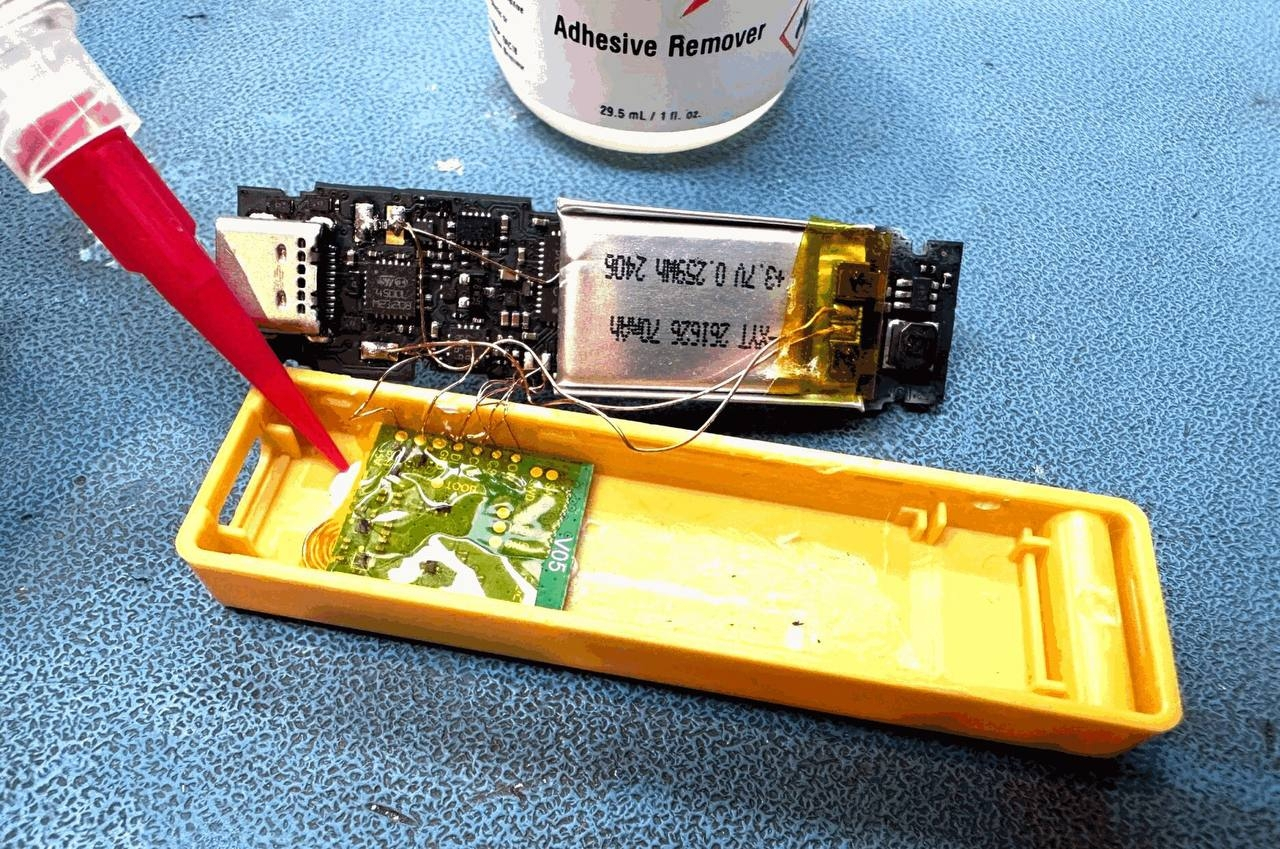
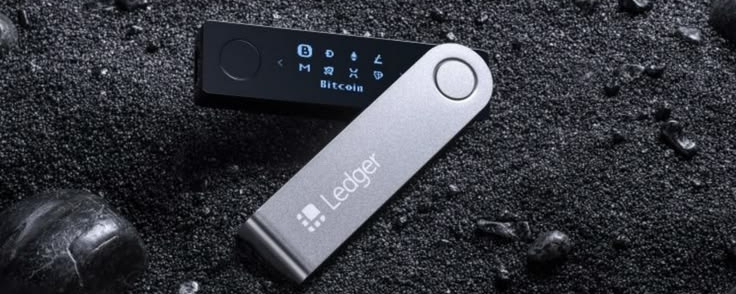
Todas as vítimas compraram os dispositivos ao mesmo revendedor autorizado, a CryptoBilis. A Ledger está a investigar o incidente, suspendeu as vendas através deste distribuidor e confirmou que foi encontrado um implante de hardware não autorizado num dos dispositivos de uma vítima. A empresa afirma que a infraestrutura, os sistemas e os serviços da Ledger não foram comprometidos.
Como funciona o ataque (versão principal)
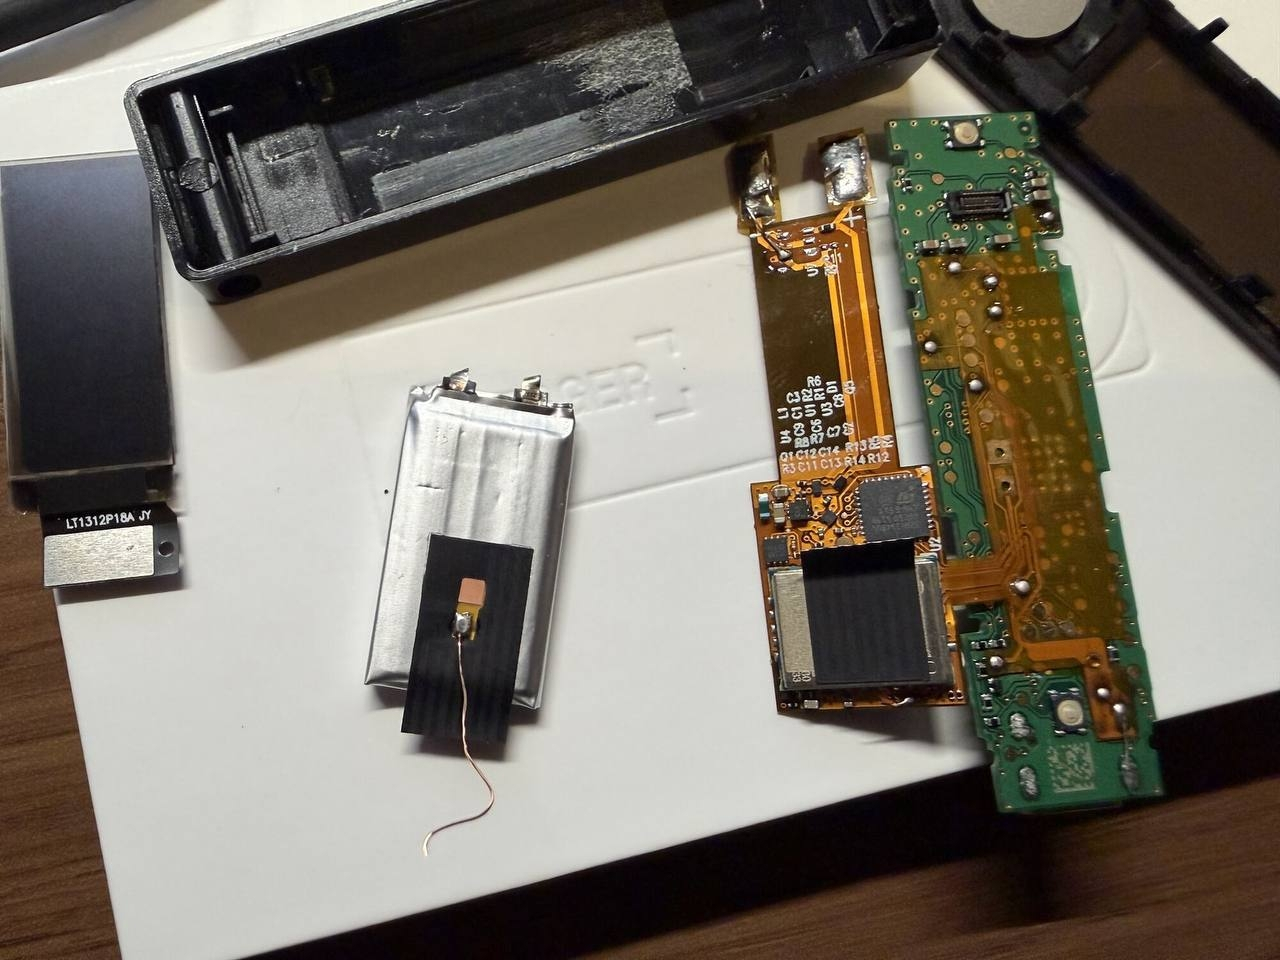
Dentro do dispositivo «original» (com o invólucro termoencolhível intacto) está escondido um módulo adicional (frequentemente por baixo do ecrã, no lugar de uma almofada):
- microcontrolador + modem LTE/4G + eSIM + antena;
- lê a frase-semente (24 palavras), apresentada no ecrã durante a configuração inicial;
- transmite-a aos atacantes pela rede celular.
O Secure Element continua a ser genuíno, por isso a Verificação de Autenticidade é aprovada. O dispositivo funciona normalmente até à seed ser roubada. Mais tarde, os atacantes simplesmente recuperam a carteira usando a frase roubada e transferem tudo.
Dispositivos modificados semelhantes (com Wi-Fi/Bluetooth ou módulo celular) já tinham sido identificados anteriormente (2025–2026), incluindo em marketplaces chineses e outros.
Dicas para proteger os seus ativos contra perdas
1.Compre apenas diretamente
Apenas no site oficial ledger.com ou junto de revendedores autorizados de confiança, incluídos na lista oficial. Evite a Amazon, o AliExpress, lojas locais, ofertas «vantajosas» e quaisquer intermediários, especialmente no Sudeste Asiático.
2. Ao receber, verifique
- A embalagem está intacta e o invólucro termoencolhível não foi aberto.
- A Recovery Sheet está em branco (nunca deve conter palavras previamente escritas).
- Ao ligar pela primeira vez, deve surgir uma mensagem de boas-vindas e a opção de criar uma nova seed (não deve estar «já configurado»).
- Faça a Verificação de Autenticidade na aplicação oficial Ledger Live / Ledger Wallet.
Lembre-se: a Verificação de Autenticidade não deteta implantes físicos se o Secure Element for genuíno.
3.Se comprou à CryptoBilis (ou a um vendedor suspeito) nos últimos 90 dias
- Não inicialize o dispositivo se ainda não o tiver ligado.
- Se já o configurou e transferiu fundos — crie imediatamente uma nova seed num dispositivo **novo** (comprado diretamente à Ledger) e transfira para lá todos os ativos. Considere a seed antiga comprometida.
4.Nunca introduza a frase-semente
Nem em aplicações, nem em sites, nem a pedido do «suporte», nem em códigos QR de e-mails/encomendas. A Ledger nunca pede as 24 palavras.
5.Medidas adicionais
- Utilize uma passphrase (25.ª palavra) — isso aumenta muito a segurança.
- Guarde a seed offline (em metal, num cofre), nunca em formato digital.
- Para quantias elevadas, considere utilizar uma carteira multisassinatura ou vários dispositivos.
- Acompanhe apenas os canais oficiais da Ledger. Estão a decorrer campanhas de phishing que exploram as notícias.
- À menor suspeita, abra o dispositivo (ou peça a especialistas que o façam) e compare-o com as fotografias oficiais do interior.
Conclusão principal: o problema não está na própria Ledger (a criptografia e o Secure Element estão em ordem), mas sim na cadeia de fornecimento. A integridade física do dispositivo e o local de compra são agora fatores críticos.$BTC