

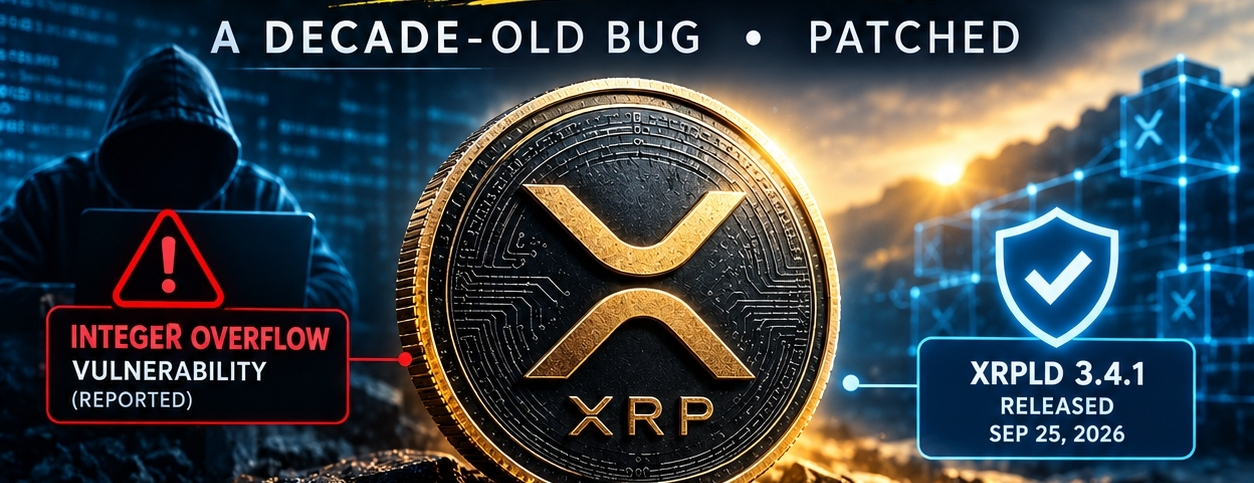

🚨 E SE XRP PUDESSE TER SIDO CRIADO DO NADA?
Um bug de 11 anos no XRP Ledger acaba de trazer de volta aos holofotes uma das maiores questões do mundo das criptomoedas:
Quão segura é a oferta fixa de uma blockchain quando o próprio software contém uma vulnerabilidade oculta? 👀
E a parte mais interessante? Esta não era uma história sobre alguém roubando moedas de uma carteira.
Tratava-se de um bug que poderia ter permitido a criação de XRP extra e utilizável.
🔍 O QUE REALMENTE ACONTECEU?
De acordo com a divulgação oficial de segurança, havia uma vulnerabilidade no mecanismo de pagamentos do XRP Ledger, que, segundo relatos, remontava a aproximadamente 2015.
O problema envolvia algo que os desenvolvedores chamam de estouro de inteiro.
Em termos simples, o software poderia calcular incorretamente determinados valores de pagamento em condições criadas especialmente. A vulnerabilidade poderia ter permitido que um invasor recebesse mais XRP disponível para gastar do que realmente pagou
Pense nas implicações.
O XRP tem uma oferta máxima de 100 bilhões de tokens. Essa oferta fixa é uma parte importante de seu design.
Mas o que acontece quando uma vulnerabilidade de software ameaça a aplicação desse limite?
É exatamente por isso que essa descoberta merece atenção.
⚠️ A LINHA DO TEMPO DEIXA ISSO AINDA MAIS INTERESSANTE
📅 22 de setembro de 2026 — A vulnerabilidade foi relatada por meio do programa de recompensa por bugs.
🛠️ 25 de setembro de 2026 — A versão 3.4.1 do XRPL foi lançada com correções de segurança.
📢 9 de outubro de 2026 — A divulgação detalhada da vulnerabilidade foi publicada.
O relatório oficial afirma que os pesquisadores e a equipe do XRPL reproduziram o problema e confirmaram que o XRP extra poderia ser gasto.
No entanto, não há evidências de que essa vulnerabilidade tenha sido explorada em uma rede pública.
Essa distinção é importante. Uma vulnerabilidade que poderia ter sido explorada não prova que alguém realmente a explorou.
🤔 AQUI ESTÁ A QUESTÃO MAIS IMPORTANTE
Imagine um cenário em que uma vulnerabilidade como essa tivesse passado despercebida enquanto alguém a explorava com sucesso.
O que pode acontecer agora?
• Uma oferta inesperada de XRP poderia afetar a confiança do mercado?
• Como as corretoras reagiriam se XRP não autorizado entrasse em circulação?
• Os investidores questionariam a confiabilidade dos controles de oferta do livro-razão?
• Quanta confiança os usuários devem depositar em correções de segurança emergenciais?
Estas são perguntas hipotéticas, não afirmações de que qualquer um desses eventos tenha ocorrido.
🧠 MINHA OPINIÃO
Não acho que esta notícia deva ser automaticamente vista como positiva ou negativa para o XRP.
Por um lado, descobrir e corrigir uma vulnerabilidade grave demonstra por que a pesquisa em segurança e a divulgação responsável são essenciais.
Por outro lado, uma vulnerabilidade que, segundo relatos, existiu por cerca de uma década levanta questões legítimas sobre auditoria de código, testes e verificação independente de segurança.
A correção é importante. Também é importante entender como a vulnerabilidade permaneceu por tanto tempo.
E vamos deixar uma coisa clara: essa descoberta não prova que a oferta de XRP foi comprometida nem que o mercado está escondendo um incidente grave.
O relatório oficial não apresenta evidências de exploração em uma rede pública.
🔥 AGORA ESTOU CURIOSO PARA SABER SUA OPINIÃO
Se uma blockchain corrige uma vulnerabilidade crítica antes de qualquer exploração pública confirmada, isso aumenta sua confiança no projeto porque a equipe agiu com eficiência?
Ou a existência de uma vulnerabilidade desse tipo faz você questionar a segurança da rede desde o início?
👇 Conte-me o que você acha.#xrpledgerpatchesxrpcreationbug