

#xrpledgerpatchesxrpcreationbug
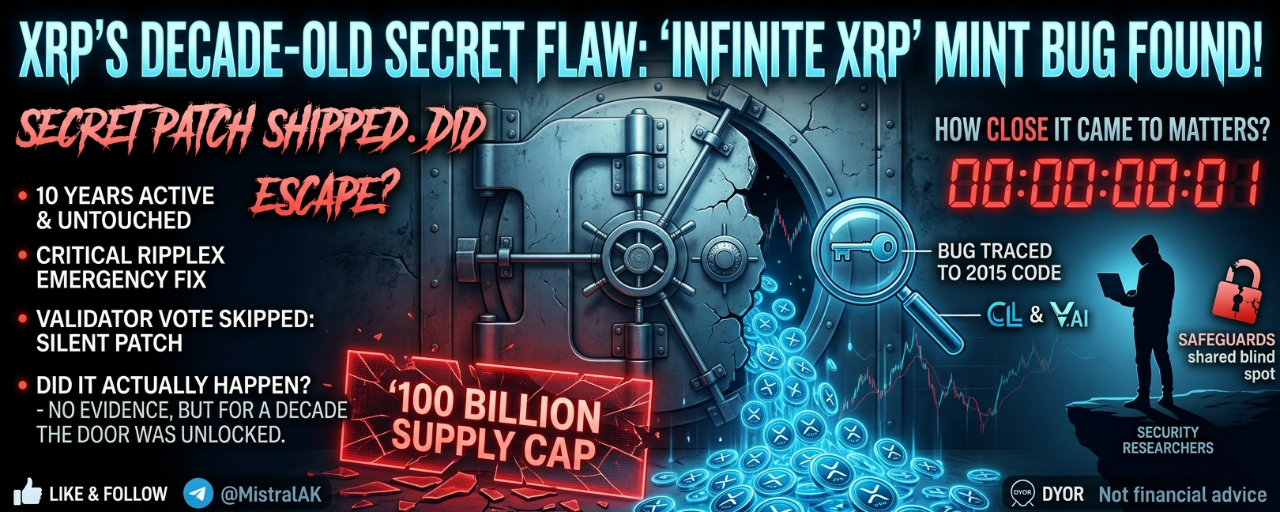
Um bug escondido em código de 2015 passou despercebido durante cada $XRP ciclo de alta, cada queda, cada manchete. Até que dois pesquisadores o encontraram. Veja exatamente o que estava em jogo e quão perto a falha chegou de ter consequências.
Em algum lugar do código de liquidação do $XRP Ledger, com uma década de existência, um único erro de cálculo poderia, sem alarde, quebrar a única promessa da qual todos os detentores dependem: a de que nunca haverá mais de 100 bilhões de XRP. Nem mais. Nunca. Em 9 de outubro de 2026, a RippleX finalmente revelou ao mundo o que havia sido corrigido em segredo três semanas antes: uma falha que, se alguém a tivesse descoberto primeiro, poderia ter permitido criar XRP utilizável do nada.
FACTOS PRINCIPAIS
▪️ A falha remonta a código escrito por volta de 2015 — passou cerca de uma década sem ser detetada
▪️ Foi descoberta pelos investigadores de segurança Cayden Liao e Veria AI e comunicada através do Programa oficial de Recompensas por Bugs da XRPL em 22 de setembro de 2026
▪️ A RippleX reproduziu a falha em menos de 24 horas (23 de setembro) e elevou imediatamente a sua gravidade para crítica
▪️ Uma correção de emergência silenciosa — xrpld 3.4.1 — foi lançada a 25 de setembro, sem explicação pública do que corrigia
▪️ Mais de 80% dos validadores já tinham atualizado os sistemas antes de a maioria do mundo cripto sequer saber que havia algo para atualizar
▪️ A história completa só foi revelada a 9 de outubro — duas semanas de silêncio enquanto a correção se espalhava discretamente pela rede
O MECANISMO: COMO XRP PODERIA TER SIDO FALSIFICADO
A falha estava na corretora descentralizada integrada no XRP Ledger, no código que soma pagamentos que percorrem várias ofertas ao mesmo tempo. Esse código usava operações de 64 bits sem verificação — o tipo de operação que, quando levada ao limite, transborda e regressa silenciosamente a um número muito menor.
Eis a parte perigosa: nesse cenário, os vendedores continuariam a receber o pagamento integral, enquanto ao comprador seria cobrado apenas o valor artificialmente reduzido pelo retorno após o transbordamento. A diferença entre o que deveria ter sido pago e o que foi efetivamente pago? XRP que nunca deveria ter existido.
E a própria salvaguarda do livro-razão — a verificação de que «nenhum XRP foi criado ou destruído», criada especificamente para detetar este tipo de problema — não conseguiu identificá-lo, porque se baseava na mesma aritmética defeituosa. O sistema de alarme tinha o mesmo ponto cego que a vulnerabilidade.
ACONTECEU MESMO?
Esta é a parte mais importante, e a resposta é tranquilizadora: nunca houve qualquer evidência confirmada. A RippleX só provou que a exploração era real ao executá-la num servidor de testes isolado — um laboratório, não a rede ativa. A XRPL Operations afirma não ter encontrado indícios de que a falha tenha sido alguma vez acionada numa rede pública. Não foram criados XRP falsificados para os detentores. Mas, durante uma década, a porta nunca esteve trancada.
ISTO FAZ PARTE DE ALGO MAIOR?
É uma pergunta válida, sobretudo logo após a notícia sobre a exposição quântica do Bitcoin. A resposta honesta é: não há provas que liguem os dois casos. São redes diferentes, classes de vulnerabilidade diferentes, descobertas por meios totalmente diferentes — o risco do Bitcoin é conhecido e evolui lentamente, sendo uma ameaça futura; este caso resultou de um erro de aritmética num software antigo, detetado como se espera que a investigação de segurança funcione. A conclusão menos empolgante, mas mais precisa: quanto mais estas redes são escrutinadas, mais problemas antigos vêm à tona.
A PARTE QUE AINDA DEVE FAZER SOAR O ALARME
As alterações à XRPL normalmente passam por uma votação de emenda dos validadores — um processo lento, transparente e baseado no consenso. Desta vez, esse processo foi ignorado. A correção foi implementada diretamente no código e distribuída em silêncio, à medida que os operadores atualizavam os sistemas, e os detalhes técnicos foram mantidos em segredo até tudo estar concluído. É defensável, tendo em conta o que estava em jogo — mas serve de lembrete de que o «confiar no processo» tem uma saída de emergência, e ela foi usada em silêncio, antes de o público poder opinar.
O QUE ACOMPANHAR AGORA
▪️ Relatório técnico pós-incidente mais completo da RippleX
▪️ Se outras áreas do código com uma década de idade serão examinadas com o mesmo rigor
▪️ Os detentores individuais não precisam fazer nada — a correção foi aplicada ao nível do protocolo/validador
EM RESUMO
Uma falha capaz de quebrar o limite máximo de toda a oferta de XRP permaneceu ativa durante cerca de dez anos antes de alguém a detetar — e, quando finalmente foi descoberta, foi corrigida e mantida em silêncio antes de o público poder opinar. Nada foi roubado. Nenhuma promessa foi quebrada. Mas a margem entre «tudo bem» e «crise» era menor do que a maioria dos detentores provavelmente imaginava.
Uma correção rápida e silenciosa como esta tranquiliza-te — ou incomoda-te mais o facto de se ter ignorado a votação habitual do que a própria falha?
Fonte: divulgação da RippleX, Programa de Recompensas por Bugs da XRPL, CoinGape, Bitcoin.com, TokenPost, TheCryptoBasic.
Isto não é aconselhamento financeiro. Faça sempre a sua própria pesquisa.
Goste e siga para receber análises diárias de trading e notícias exclusivas. @MistralAK