


À medida que os gráficos mudam de vermelho para verde, o lending cripto tem visto um ressurgimento do interesse após um segundo trimestre particularmente desanimador.
Dados da Galaxy mostram que US$ 11,33 bilhões saíram do setor no 2º trimestre — em parte devido à crise de confiança nos credores causada pelo hack da Kelp DAO em abril, que deixou os usuários do protocolo mais confiável, o Aave, sem conseguir acessar seu ETH.
Desde o início de julho, no entanto, o valor total bloqueado em empréstimos ganhou mais de 55% e hoje está em cerca de US$ 56 bilhões.
Mas isso também significa que o honeypot cresceu. Os usuários podem confiar em protocolos de empréstimo DeFi interligados na era de hacks assistidos por IA, quando um exploit de qualquer um dos protocolos pode desencadear uma série de efeitos devastadores para outros protocolos a ele conectados?
Stani Kulechov, fundador e CEO da Aave Labs, diz à Revista que o problema está agora entre as principais preocupações.
“Quando um protocolo aceita um token como garantia, também está aceitando a bridge desse token, sua configuração de verificação, seu oráculo e a segurança operacional de seu emissor.”
E foi exatamente isso que colocou a Aave em apuros.
Uma superfície de ataque em expansão
Quando hackers exploraram uma rota entre redes da Kelp DAO em abril, criaram 116.500 rsETH sem lastro (no valor de cerca de US$ 290 milhões na época), e muitos desses tokens foram oferecidos como garantia para tomar outros ativos emprestados nos mercados da Aave.
Embora os próprios contratos da Aave não tenham sido violados, o protocolo ainda assim registrou uma queda de cerca de US$ 15 bilhões em depósitos nos dias após a exploração e teve de congelar seus mercados de rsETH e wrsETH.
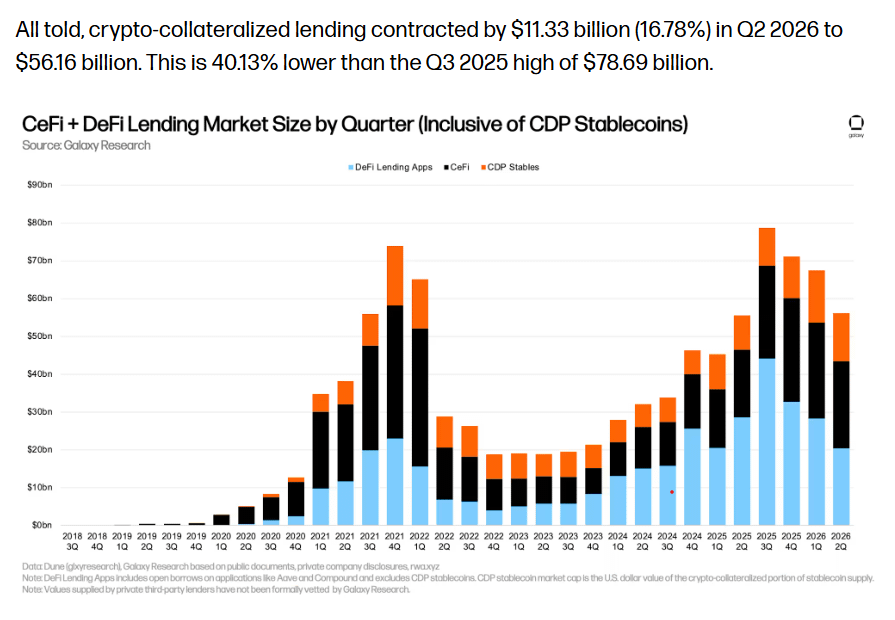
O mercado de empréstimos encolheu 16,78% no segundo trimestre. Fonte: Galaxy
Kulechov diz que a Aave agora adota uma abordagem mais holística em relação à segurança.
“Reformulamos nossa abordagem com base nessa visão mais ampla”, diz ele. “Nosso ponto de partida é que a segurança não pode se limitar ao contrato inteligente.” Ele acrescenta que as análises tradicionais “não detectavam o risco presente nas bridges, nas redes de verificadores e em outras infraestruturas das quais um ativo depende.”
Da mesma forma, os usuários de protocolos de empréstimo precisarão avaliar o grau de exposição de um protocolo a riscos externos e internos.
“Cada wrapper, bridge e oráculo entre o credor e o ativo subjacente é mais um ponto em que um empréstimo pode dar errado”, diz Thomas Wu, diretor financeiro da Ledn, credora lastreada em Bitcoin.
Sid Powell, cofundador e CEO da plataforma de crédito cripto Maple, diz à Revista que “credores sérios” devem partir do princípio de que um tomador pode falhar a qualquer momento e se preparar a partir daí.
“O que estou guardando, onde está, consigo vê-lo em tempo real e quão rápido posso acessá-lo se algo der errado?”
Quando a segurança falha, a contenção é importante
Sam MacPherson, CEO da credora DeFi Spark, diz que, além dos contratos inteligentes, a equipe também analisa o desenho da governança, a segurança operacional, a qualidade das garantias, a gestão de liquidez e as dependências em todo o ecossistema.
A Spark começou a eliminar gradualmente o rsETH da SparkLend em janeiro, antes da exploração da Kelp em abril, após concluir que “seu baixo uso e receita” não justificavam o “risco adicional” criado por seu suporte.
Kulechov diz que a Aave introduziu mecanismos semelhantes, e que cada ativo é reavaliado trimestralmente e “novamente após qualquer mudança relevante”. Ele diz que o protocolo já iniciou um “encerramento ordenado” em seis redes que não atendiam aos padrões no nível da blockchain.
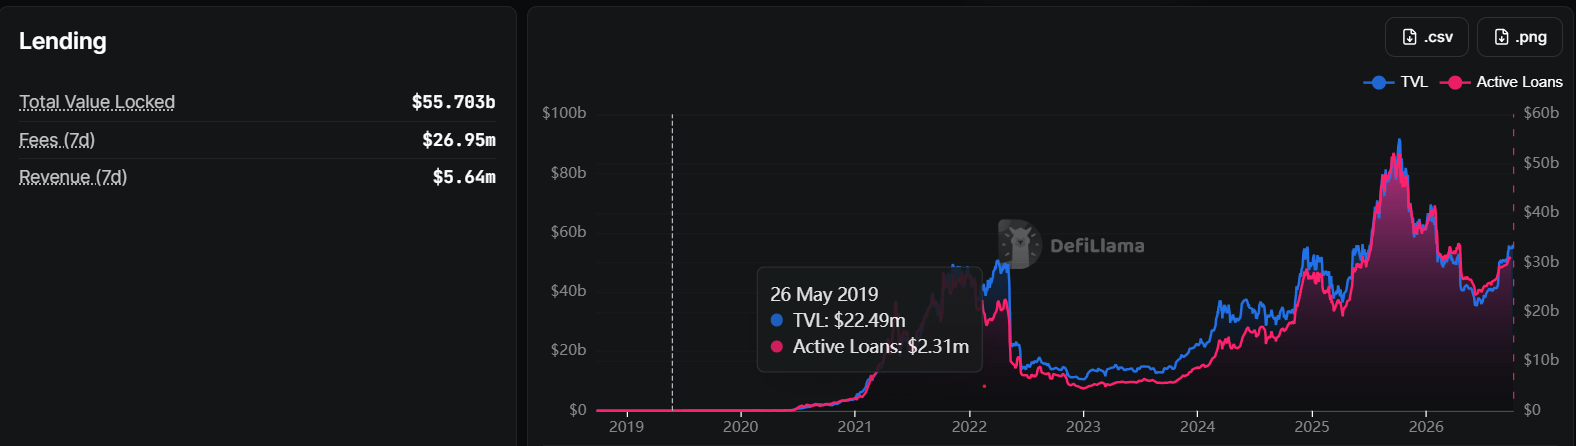
O valor total bloqueado (TVL) em empréstimos subiu mais de 55% desde o fim do segundo trimestre. Fonte: DeFiLlama
“Nenhum protocolo consegue controlar todo o ecossistema, mas pode controlar quanto desse risco assume e com que rapidez reage”, diz Kulechov.
Embora o objetivo seja evitar falhas, os protocolos também precisam ter procedimentos para reagir caso algo aconteça, diz MacPherson.
“Evitar perdas é apenas parte do desafio. Os protocolos também precisam demonstrar como uma perda seria contida caso algo dê errado.”
A margem para erro humano
Shawn Owen, fundador e CEO da SALT Lending, diz que o erro humano continua sendo uma das maiores vulnerabilidades — e é a mais fácil de ignorar.
“Muitas das maiores perdas se deveram a problemas de gerenciamento de chaves, controles de acesso ou alguém sendo vítima de engenharia social, e uma auditoria de contrato inteligente não detectará nada disso”, diz Owen.
Riscos adicionais surgem quando os ativos são empregados em outros lugares para gerar juros. Os credores de cripto aprenderam essa lição da maneira mais difícil durante o brutal colapso do mercado em 2022, quando credores como Celsius, Voyager e BlockFi ruíram após assumir riscos que os clientes não compreendiam ou não esperavam.
Para minimizar a superfície de ataque, a Ledn mantém os bitcoins dos clientes sob custódia de custodiantes qualificados, em vez de emprestá-los para gerar rendimento adicional.
Wu diz que cada transação é um ponto adicional em que algo pode dar errado, “portanto, quanto menos houver, menor será o risco de uma violação de segurança.”
“A única maneira de eliminar esses riscos é manter os bitcoins dos clientes em custódia segregada, com controles rigorosos e o mínimo possível de movimentações.”
Powell alerta que, quando os depósitos começam a chegar mais rápido do que um gestor consegue encontrar bons destinos para emprestar, a pressão para manter os rendimentos pode levar a más decisões.
“Então, eles assumem um pouco mais de risco para chegar lá. Talvez os critérios de garantia fiquem mais flexíveis, ou emprestem a um tomador que teriam recusado um ano atrás. [...] Os gestores que resistem a uma desaceleração costumam ser aqueles que estavam dispostos a dizer não ao capital quando não tinham um bom destino para ele.”
A IA pode tornar os empréstimos mais seguros?
Apesar das manchetes recentes sobre hacks e explorações com IA e agentes que escapam ao controle humano, a IA pode, na verdade, ajudar a tornar os empréstimos de cripto mais seguros.
A Aave já usa testes assistidos por IA junto com seus processos convencionais de segurança. Ela usou testes de mutação para introduzir deliberadamente bugs nos contratos V4, e suas suítes de testes detectaram 271 das 304 vulnerabilidades inseridas.
Em uma análise recente de suas bases de código V3 e V4, três ferramentas de segurança com IA geraram 71 apontamentos, dos quais 20 foram considerados válidos após análise manual. Os outros 51 mostraram por que especialistas humanos em segurança provavelmente continuarão empregados por bastante tempo.
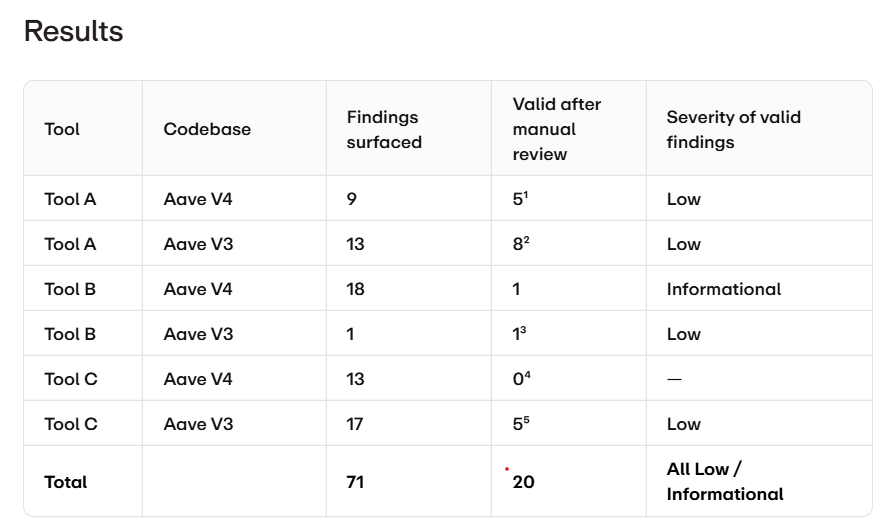
Análise de segurança assistida por IA da Aave V3 e V4. Fonte: Aave
“A IA é muito boa em amplitude e velocidade”, diz Kulechov, “mas cerca de 70% dos apontamentos brutos eram falsos positivos, então o julgamento especializado continua sendo essencial.”
A IA é uma faca de dois gumes: suas permissões, seu conhecimento de protocolos e seus processos de tomada de decisão se tornam mais uma possível superfície de ataque.
“À medida que agentes de IA começam a gerenciar capital onchain”, diz Kulechov, “suas permissões, entradas e lógica de decisão se tornam elementos que precisam ser protegidos, assim como um contrato.”
Assim, com o crescimento novamente dos empréstimos de cripto, o desafio não é apenas manter o código seguro, mas garantir que cada nova peça do quebra-cabeça seja compreendida, monitorada e contida quando algo der errado.
Revista: Stablecoins podem drenar bancos e países em uma velocidade impressionante