
Esta não é a primeira vez que um aviso como esse se espalha assustando o setor cripto.
Em março, o Google Quantum AI publicou um artigo estimando que quebrar a criptografia por trás do Bitcoin e do Ethereum exigiria menos de 500.000 qubits físicos, cerca de 20x menos do que estimativas anteriores.
O chip Willow da Google tem 105 qubits hoje, e o artigo diz que nenhum computador quântico consegue executar o ataque ainda.
Justin Drake, da Ethereum Foundation, coautoria o artigo. Ele coloca pelo menos 10% de probabilidade de um computador quântico recuperar uma chave privada até 2032.
Aquele aviso era sobre computadores quânticos. O novo aviso, de ontem, é sobre IA.
Em 6 de outubro, a OpenAI publicou 722 artigos de matemática de um modelo que ela ainda não lançou.
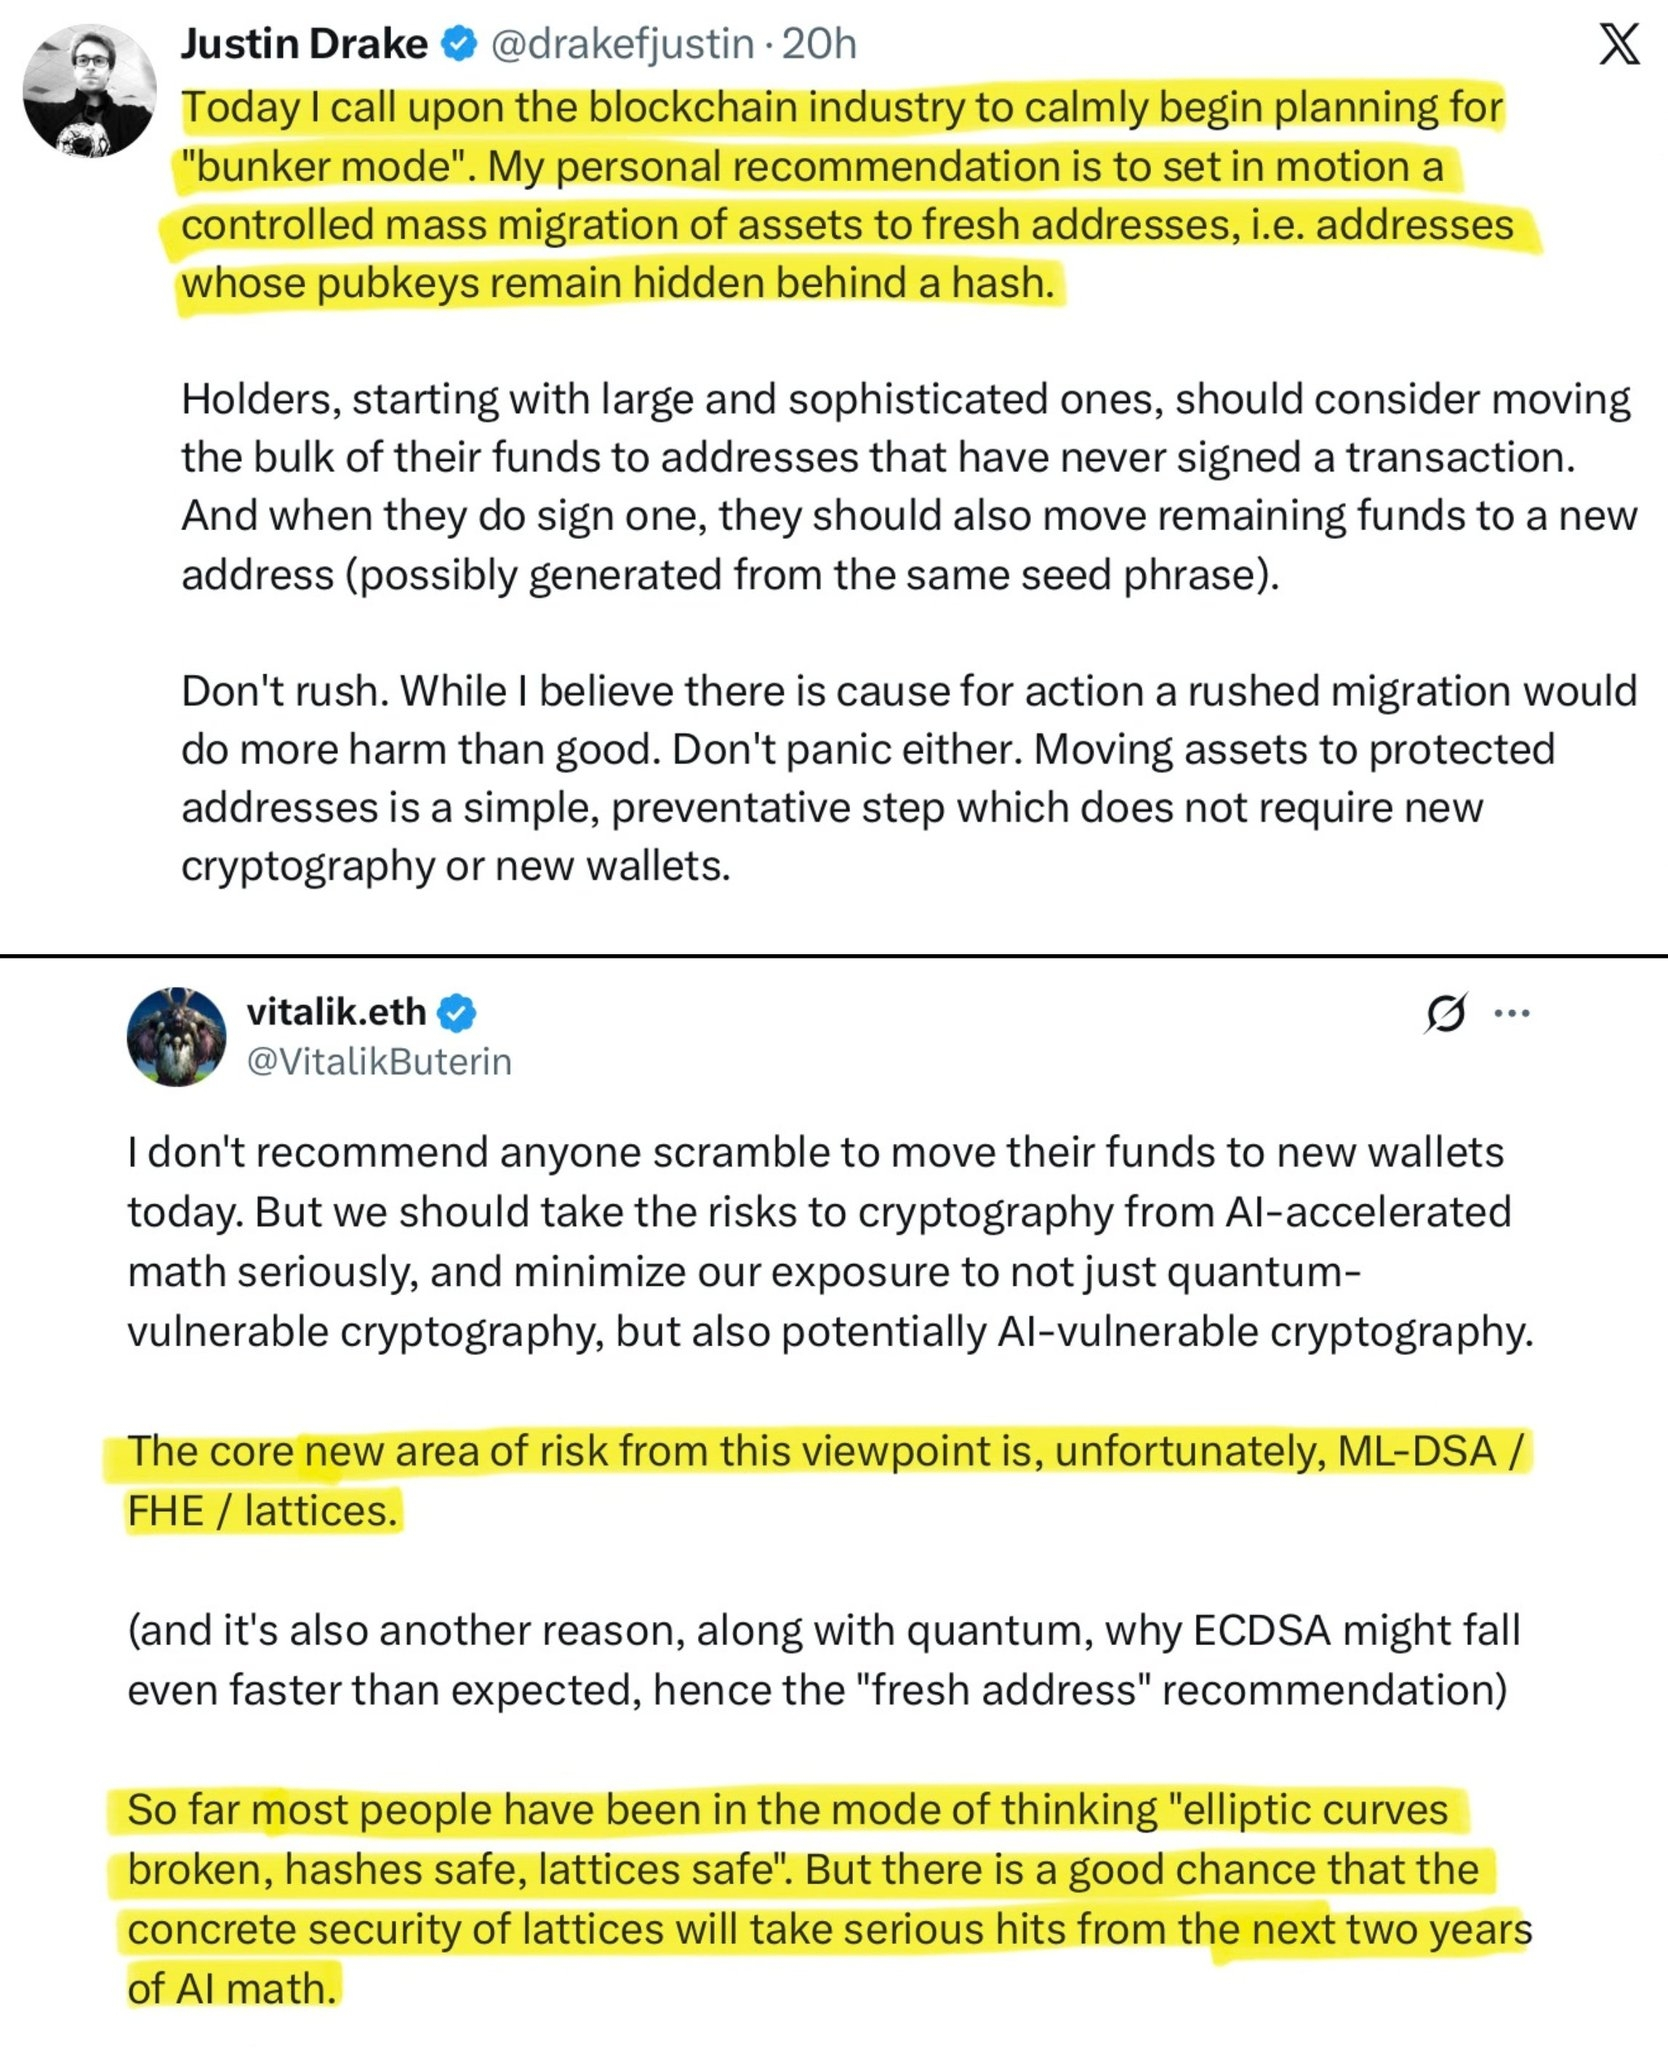
Em 7 de outubro, Drake postou que a matemática da IA poderia quebrar a ECDSA, o método de assinatura por trás do Bitcoin e do Ethereum, no pior caso em poucos meses.
AQUI ESTÁ O QUE ELE ESTÁ AVISANDO:
Toda carteira tem uma chave privada e uma chave pública. A chave privada permite que você gaste.
Um endereço é um hash da chave pública. A chave pública fica oculta até você gastar a partir do endereço e, depois disso, ela fica visível na blockchain permanentemente.
Se alguém pudesse calcular a chave privada a partir de uma chave pública, conseguiria mover as moedas. Ninguém sabe como fazer isso em tempo prático hoje.
Drake define uma quebra como recuperar uma chave privada em cerca de 1 semana em um grande cluster de GPUs.
A comparação dele é RSA, um sistema mais antigo.
Pesquisadores encontraram maneiras mais rápidas de fatorar números ao longo de décadas, e chaves RSA precisaram crescer de 64 bytes para cerca de 400 bytes.
Ele pergunta se curvas elípticas têm um atalho semelhante que não foi encontrado e se a IA vai encontrá-lo.
As evidências mostram menos do que o medo sugere.
Nenhuma fraqueza na ECDSA foi mostrada por ninguém. Drake questiona se a ECDSA é "bom demais para ser verdade".
Nenhum dos artigos reportados pela OpenAI trata de criptografia. Eles cobrem matemática pura e problemas de física, como teoria dos números e modelos de magnetismo.
A OpenAI diz que muitas provas são verificadas por computador, mas não todas; algumas podem conter erros, e nenhum grupo externo ainda as revisou.
A comparação com o RSA não é uma correspondência exata.
Os atalhos do RSA levaram décadas de trabalho de muitos pesquisadores, e curvas elípticas vêm sendo estudadas desde meados da década de 1980, sem nenhum ataque prático publicado na curva que o Bitcoin usa.
A IA poderia acelerar isso, mas essa aceleração é uma suposição.
O responsável pela criptografia da Coinbase, Yehuda Lindell, diz que não há "nenhuma evidência" de que curvas elípticas estejam perto de falhar.
Isso não é algo para entrar em pânico hoje. É um risco para se planejar.
Usar uma quebra também seria difícil de fazer em escala.
O ataque quântico precisa de hardware que seja cerca de 4.700x maior do que os 105 qubits do Willow.
O cenário de IA da Drake leva cerca de 1 semana de um grande cluster de GPUs para recuperar uma única chave, então um atacante só poderia mirar em alguns endereços de carteira por vez.
E apenas parte do fornecimento é exposta. Um artigo de março da Ark Invest e da Unchained estimou que 34,6% do fornecimento de Bitcoin, cerca de 6,9M BTC, tem uma chave pública visível:
- 5M BTC em endereços reutilizados.
- 1,7M BTC em endereços antigos P2PK.
- 200K BTC em endereços Taproot.
Os outros 65,4% têm sua chave pública escondida. Os detentores mantêm isso oculto não reutilizando endereços.
Funções de hash não são o alvo. A mineração do Bitcoin e o endereçamento por hash as usam, e tanto Drake quanto Vitalik tratam isso como a parte mais segura do sistema.
Se você tem cripto, aqui está o que você deve fazer:
1. Use um endereço novo para cada recebimento. A maioria das carteiras modernas consegue fazer isso automaticamente.
2. Verifique se suas moedas estão em um endereço que já enviou uma transação. Sua chave pública fica visível, então mova essas moedas para um endereço novo.
3. Endereços Taproot mostram a chave pública desde o início, então um endereço Taproot novo não dá proteção contra esse risco.
4. O Ethereum funciona da mesma forma.
Quando uma conta envia uma transação, sua chave pública fica visível.
Grandes detentores podem usar carteiras multisig com confirmações coletadas fora da cadeia (offchain).
Isso mantém as assinaturas privadas e, se a ECDSA for quebrada, a carteira volta a ser controlada por quem coletar as assinaturas, em vez de qualquer pessoa conseguir pegar o dinheiro.
Dois problemas ainda estão em aberto.
A primeira é a de 1,7M BTC em endereços antigos P2PK, que se presume que estejam perdidos.
Uma proposta de rascunho chamada BIP-361, escrita por Jameson Lopp e cinco coautores em abril, trataria isso em etapas:
1. 3 anos após a ativação, não é possível enviar novos BTC para endereços do estilo antigo.
2. 5 anos após a ativação, assinaturas do estilo antigo ficam inválidas e moedas deixadas em endereços vulneráveis são congeladas.
3. Mais tarde, um método de prova de conhecimento zero permitiria que os proprietários que perderam o prazo recuperassem fundos congelados, desde que ainda tenham a frase-semente.
Não tem data de ativação. Críticos chamam de confisco e Phil Geiger, da Metaplanet, disse: "Temos que roubar o dinheiro das pessoas para impedir que o dinheiro delas seja roubado."
O segundo é criptografia.
Hashes não podem substituir criptografia de chave pública, que protege sites, aplicativos de mensagens e VPNs, então o problema vai além da cripto.
Vitalik também alerta que criptografia baseada em reticulados, a principal opção para criptografia resistente a quânticos, também pode perder segurança para a matemática da IA.
Até agora, ninguém mostrou que a IA consegue quebrar a ECDSA, e nenhum computador quântico consegue executar o ataque hoje.
O que existe hoje é um ponto fraco conhecido. Cerca de 6,9M BTC têm uma chave pública visível, e os detentores podem reduzir essa exposição movendo moedas para endereços novos.